#THORChain #DeFi安全 $RUNE 一个协议能在自己遭遇攻击时暂停服务,是否就意味着它能替别人拦住赃款?这次THORChain与OKX Star的争论,值得把“谁能动资金、谁能暂停、暂停能解决什么”拆开看。
我的判断是:跨链协议应该把干预能力和触发规则说清楚。仅用“去中心化”解释全部责任边界不够;仅凭历史停机,就认定现在可以精准追回被盗资金,也跨过了证据。
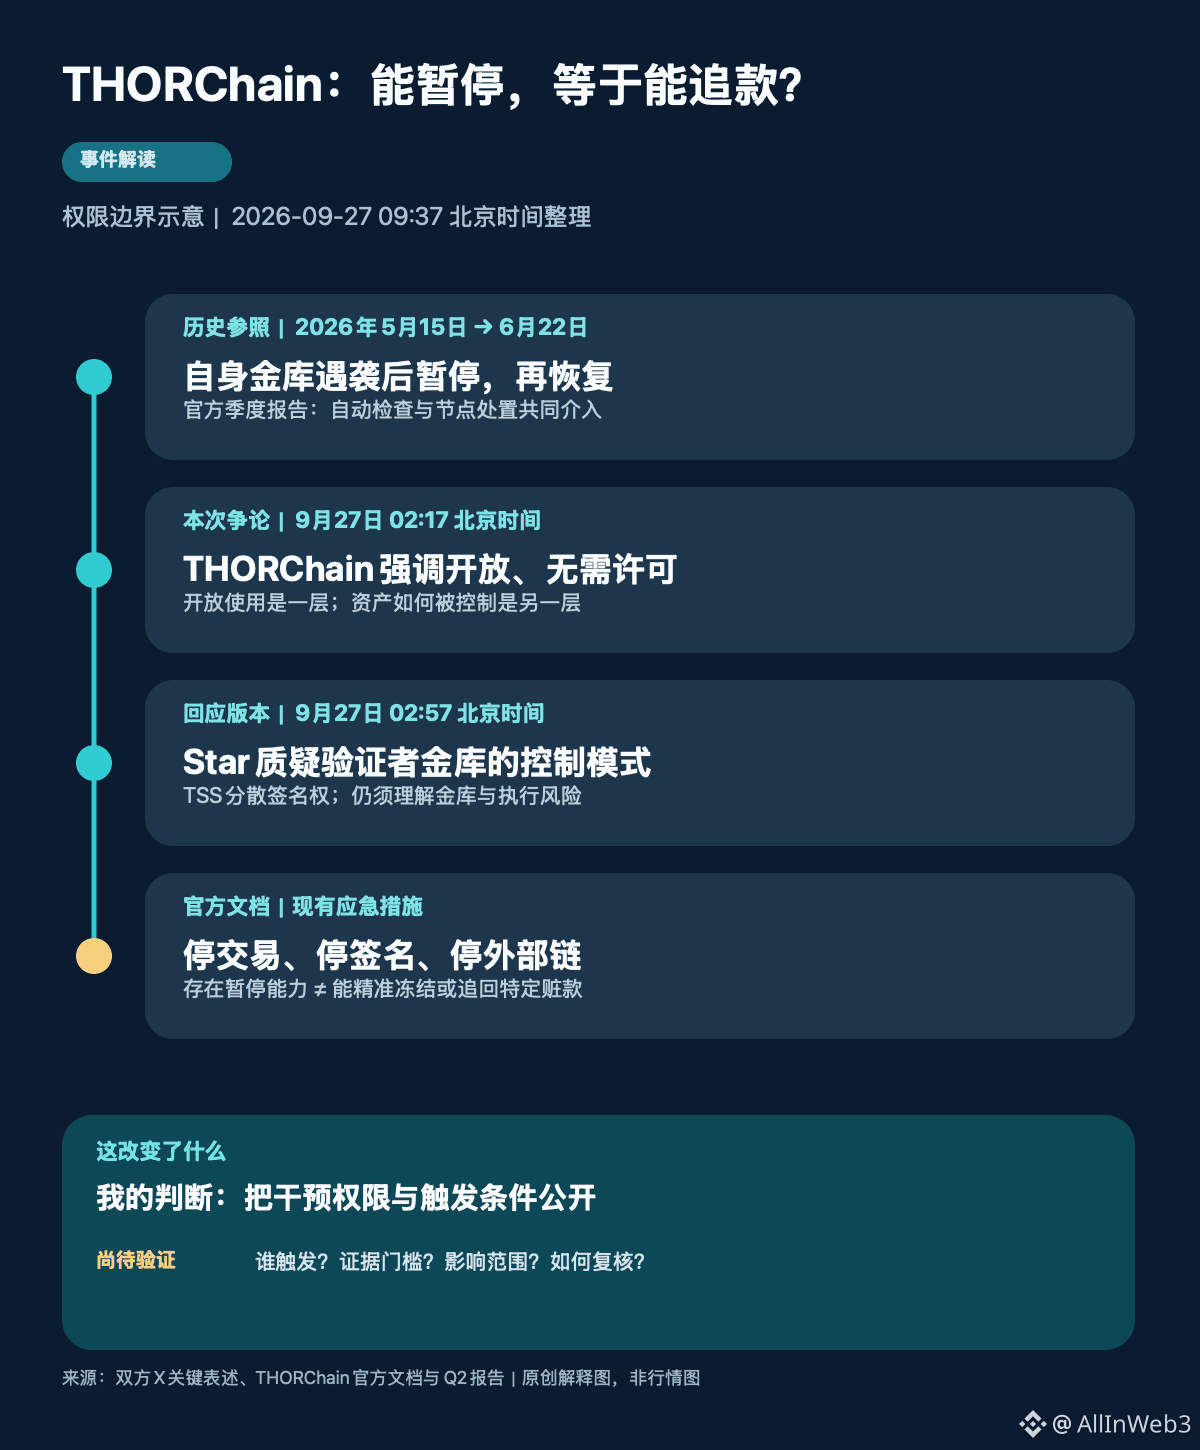
先把时间摆正。北京时间9月27日02:17,THORChain在X上就近期攻击事件发声,强调自身与比特币、以太坊和BNB Chain一样去中心化、无需许可。02:57的Star回复版本提出反驳:验证者共同控制TSS金库,达到签名门槛即可移动底层资产。今天上午Odaily跟进报道。报道时间与双方发言时间不同,这组更新并不代表又发生了一次攻击。
关键在于,开放使用与资产如何保管,回答的是两件事。按THORChain官方文档,跨链兑换涉及外部链上的金库,由多个节点通过阈值签名共同处理出账。单个参与者没有完整控制权,这是分散控制的设计;但使用者仍需理解这套金库与节点机制。不能把“无需开户”直接理解成“资产完全没有额外的托管与执行风险”。
第二个容易混淆的地方,是暂停与追款。官方开发文档分别列出暂停交易、停止出账签名、暂停某条外部链等控制项。停止签名可以让出账排队;暂停服务也可能同时影响正常用户。这些能力证明协议有应急措施,却不能单独证明存在一个只冻结特定赃款、又能取回已经离开金库资产的按钮。
历史提供了参照,但不能代替本次证据。官方二季度报告记载:5月15日一次金库攻击后,自动检查和节点处置先后触发暂停,6月22日恢复。那次重点是阻止协议自身漏洞继续造成损失。面对外部盗案,还多了地址归属、证据标准、处置范围和执行时点等问题,不能把两种场景直接画等号。
所以,我更希望接下来出现一份可核验的处置说明:当前哪些控制项能用,由谁触发,需要什么证据,会影响多少正常交易,决定能否公开复核。对兑换用户和流动性提供者,这些信息比双方各自贴什么标签更实用。它决定发生争议时,你的交易可能等多久,以及谁在决定等待。
如果后续能公开展示只针对特定资金、可审计且不波及无关用户的有效处置机制,我会调整“干预主要依赖范围较广的暂停措施”这一判断;在此之前,也不应把“尚未追回”推断成“主动协助”,更不能从这场争论直接推导RUNE涨跌。
如果拦截疑似赃款需要连正常兑换一起暂停,你更接受事前公开、统一执行的暂停条件,还是保留不停机原则,并由资金进入的中心化平台承担拦截?
我的判断是:跨链协议应该把干预能力和触发规则说清楚。仅用“去中心化”解释全部责任边界不够;仅凭历史停机,就认定现在可以精准追回被盗资金,也跨过了证据。
先把时间摆正。北京时间9月27日02:17,THORChain在X上就近期攻击事件发声,强调自身与比特币、以太坊和BNB Chain一样去中心化、无需许可。02:57的Star回复版本提出反驳:验证者共同控制TSS金库,达到签名门槛即可移动底层资产。今天上午Odaily跟进报道。报道时间与双方发言时间不同,这组更新并不代表又发生了一次攻击。
关键在于,开放使用与资产如何保管,回答的是两件事。按THORChain官方文档,跨链兑换涉及外部链上的金库,由多个节点通过阈值签名共同处理出账。单个参与者没有完整控制权,这是分散控制的设计;但使用者仍需理解这套金库与节点机制。不能把“无需开户”直接理解成“资产完全没有额外的托管与执行风险”。
第二个容易混淆的地方,是暂停与追款。官方开发文档分别列出暂停交易、停止出账签名、暂停某条外部链等控制项。停止签名可以让出账排队;暂停服务也可能同时影响正常用户。这些能力证明协议有应急措施,却不能单独证明存在一个只冻结特定赃款、又能取回已经离开金库资产的按钮。
历史提供了参照,但不能代替本次证据。官方二季度报告记载:5月15日一次金库攻击后,自动检查和节点处置先后触发暂停,6月22日恢复。那次重点是阻止协议自身漏洞继续造成损失。面对外部盗案,还多了地址归属、证据标准、处置范围和执行时点等问题,不能把两种场景直接画等号。
所以,我更希望接下来出现一份可核验的处置说明:当前哪些控制项能用,由谁触发,需要什么证据,会影响多少正常交易,决定能否公开复核。对兑换用户和流动性提供者,这些信息比双方各自贴什么标签更实用。它决定发生争议时,你的交易可能等多久,以及谁在决定等待。
如果后续能公开展示只针对特定资金、可审计且不波及无关用户的有效处置机制,我会调整“干预主要依赖范围较广的暂停措施”这一判断;在此之前,也不应把“尚未追回”推断成“主动协助”,更不能从这场争论直接推导RUNE涨跌。
如果拦截疑似赃款需要连正常兑换一起暂停,你更接受事前公开、统一执行的暂停条件,还是保留不停机原则,并由资金进入的中心化平台承担拦截?