Ein Firmware-Bug, der 2021 gelegt wurde, hat in einem 25-Minuten-Fenster am 30. Juli etwa 500 Wallets ausgehöhlt und rund 594 Bitcoins abgezogen (damals etwa 38 Millionen US-Dollar) – und diese Woche hat tatsächlich jemand seine Coins zurückbekommen.
💬 进群看盘面
Zuerst die neue Entwicklung: Am 23. September gab eine staatlich anerkannte Trust-Gesellschaft in Wyoming (Crypto Recovery Trust) bekannt, dass sie mehr als 20 Bitcoins, im Wert von rund 1,7 Millionen US-Dollar, an den ursprünglichen Inhaber zurückerstattet hat. Die Beraterin dieser Trust-Gesellschaft kommt aus dem National-Security-Business-Team der Kanzlei Steptoe – keine gewöhnliche Krypto-Anwaltskanzlei.
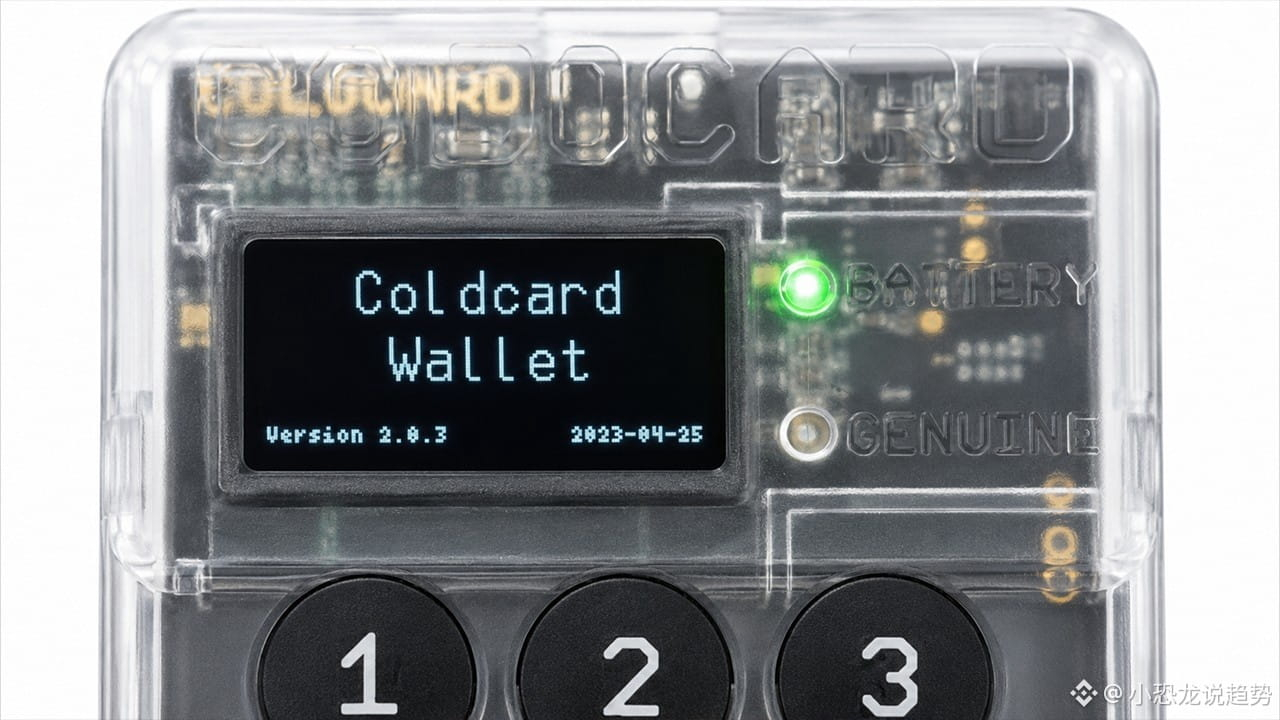
Nun zu dem, was an diesem Vorfall so untypisch ist. Betroffen war ein Coldcard-Hardware-Wallet des kanadischen Herstellers Coinkite, der in der Szene jahrelang als Benchmark für Cold Storage gilt. Es war weder Phishing noch ein Computer-Trojaner, und auch nicht, dass eine Backup-Papierkopie gestohlen wurde: Das Wallet war schon in dem Moment falsch, in dem es die Seed-Phrase generierte. Der Hardware-Zufallszahlengenerator sollte 128 Bit Entropie liefern, aber aufgrund eines Macro-Defines, das als 0 geschrieben wurde, sprang er heimlich auf einen deterministischen Software-Algorithmus zurück – die echte Zufälligkeit blieb nur noch bei etwa 40 Bit. Anders gesagt: Diese Seed-Phrasen waren von der ersten Sekunde an „auszählbar“.
Der Angreifer musste dein Gerät gar nicht anfassen. Er hat alle möglichen Seed-Phrasen offline komplett durchgerechnet, dann damit auf der Blockchain verglichen, in welchen Adressen Coins lagen, und anschließend alles auf einmal leergeräumt. Laut dem Blockchain-Research-Institut Galaxy Research: Die Kernphase des Diebstahls wurde innerhalb von etwa 25 Minuten abgeschlossen (vom 30. Juli 01:31 bis 01:56 UTC); danach lassen sich Verbindungen zu rund 1196 Adressen herstellen, maximal 1083 Bitcoins – ein Wert von knapp 70 Millionen US-Dollar. Bis zum 10. August lag die gestohlene Summe bereits über 2000 Bitcoins.
Meine Einschätzung: Die eigentliche Aussage dieser Geschichte liegt nicht in „der Rückholung“, sondern in „dem Rückhol-Anteil“. Von den zweitausend+ Coins wurden vollständig nur gut zwanzig zurückerstattet – weniger als ein Prozent. Die Unumkehrbarkeit von Bitcoin ist das stärkste Versprechen und zugleich die härteste Konsequenz: Wenn der Private Key einmal geleakt wird, gibt es auf der Blockchain keinen Kundendienst und keinen „Freeze“-Button. Dass man hier etwas zurückbekommen hat, liegt nicht an einem Patch am Protokoll, sondern an juristischen Werkzeugen außerhalb der Kette – Trust und Gerichtsbarkeit – und vermutlich nur für Inhaber mit klaren Identitäten, die bereit sind, mitzuwirken.
Für normale Nutzer die praktischere Erkenntnis ist: Ein Hardware-Wallet ist nicht einfach „gekauft und dann für immer sicher“. Was die Sicherheitsgrenze wirklich bestimmt, ist, wie genau diese 12 bis 24 Wörter zufällig erzeugt wurden – und genau das ist für Nutzer am unsichtbarsten und auch am schwersten selbst zu verifizieren.
Was denkst du: Wird diese Vertrauenskrise bei Hardware-Wallets die Leute Richtung Custody/Verwahrung treiben – oder zwingt sie die Hersteller eher dazu, das Thema „Zufallszahlen“ so umzusetzen, dass es verifizierbar wird? Schreib’s in die Kommentare.
Klick auf das Profilbild und schau live.
Jeden Tag begleite ich dich bei den Hot Topics zu Krypto-Sicherheit und Hardware-Wallets – nicht nur, was passiert ist, sondern auch, wie man die Logik dahinter und die Chancen versteht 👀🚀
💬 进群看盘面
Zuerst die neue Entwicklung: Am 23. September gab eine staatlich anerkannte Trust-Gesellschaft in Wyoming (Crypto Recovery Trust) bekannt, dass sie mehr als 20 Bitcoins, im Wert von rund 1,7 Millionen US-Dollar, an den ursprünglichen Inhaber zurückerstattet hat. Die Beraterin dieser Trust-Gesellschaft kommt aus dem National-Security-Business-Team der Kanzlei Steptoe – keine gewöhnliche Krypto-Anwaltskanzlei.
Nun zu dem, was an diesem Vorfall so untypisch ist. Betroffen war ein Coldcard-Hardware-Wallet des kanadischen Herstellers Coinkite, der in der Szene jahrelang als Benchmark für Cold Storage gilt. Es war weder Phishing noch ein Computer-Trojaner, und auch nicht, dass eine Backup-Papierkopie gestohlen wurde: Das Wallet war schon in dem Moment falsch, in dem es die Seed-Phrase generierte. Der Hardware-Zufallszahlengenerator sollte 128 Bit Entropie liefern, aber aufgrund eines Macro-Defines, das als 0 geschrieben wurde, sprang er heimlich auf einen deterministischen Software-Algorithmus zurück – die echte Zufälligkeit blieb nur noch bei etwa 40 Bit. Anders gesagt: Diese Seed-Phrasen waren von der ersten Sekunde an „auszählbar“.
Der Angreifer musste dein Gerät gar nicht anfassen. Er hat alle möglichen Seed-Phrasen offline komplett durchgerechnet, dann damit auf der Blockchain verglichen, in welchen Adressen Coins lagen, und anschließend alles auf einmal leergeräumt. Laut dem Blockchain-Research-Institut Galaxy Research: Die Kernphase des Diebstahls wurde innerhalb von etwa 25 Minuten abgeschlossen (vom 30. Juli 01:31 bis 01:56 UTC); danach lassen sich Verbindungen zu rund 1196 Adressen herstellen, maximal 1083 Bitcoins – ein Wert von knapp 70 Millionen US-Dollar. Bis zum 10. August lag die gestohlene Summe bereits über 2000 Bitcoins.
Meine Einschätzung: Die eigentliche Aussage dieser Geschichte liegt nicht in „der Rückholung“, sondern in „dem Rückhol-Anteil“. Von den zweitausend+ Coins wurden vollständig nur gut zwanzig zurückerstattet – weniger als ein Prozent. Die Unumkehrbarkeit von Bitcoin ist das stärkste Versprechen und zugleich die härteste Konsequenz: Wenn der Private Key einmal geleakt wird, gibt es auf der Blockchain keinen Kundendienst und keinen „Freeze“-Button. Dass man hier etwas zurückbekommen hat, liegt nicht an einem Patch am Protokoll, sondern an juristischen Werkzeugen außerhalb der Kette – Trust und Gerichtsbarkeit – und vermutlich nur für Inhaber mit klaren Identitäten, die bereit sind, mitzuwirken.
Für normale Nutzer die praktischere Erkenntnis ist: Ein Hardware-Wallet ist nicht einfach „gekauft und dann für immer sicher“. Was die Sicherheitsgrenze wirklich bestimmt, ist, wie genau diese 12 bis 24 Wörter zufällig erzeugt wurden – und genau das ist für Nutzer am unsichtbarsten und auch am schwersten selbst zu verifizieren.
Was denkst du: Wird diese Vertrauenskrise bei Hardware-Wallets die Leute Richtung Custody/Verwahrung treiben – oder zwingt sie die Hersteller eher dazu, das Thema „Zufallszahlen“ so umzusetzen, dass es verifizierbar wird? Schreib’s in die Kommentare.
Klick auf das Profilbild und schau live.
Jeden Tag begleite ich dich bei den Hot Topics zu Krypto-Sicherheit und Hardware-Wallets – nicht nur, was passiert ist, sondern auch, wie man die Logik dahinter und die Chancen versteht 👀🚀