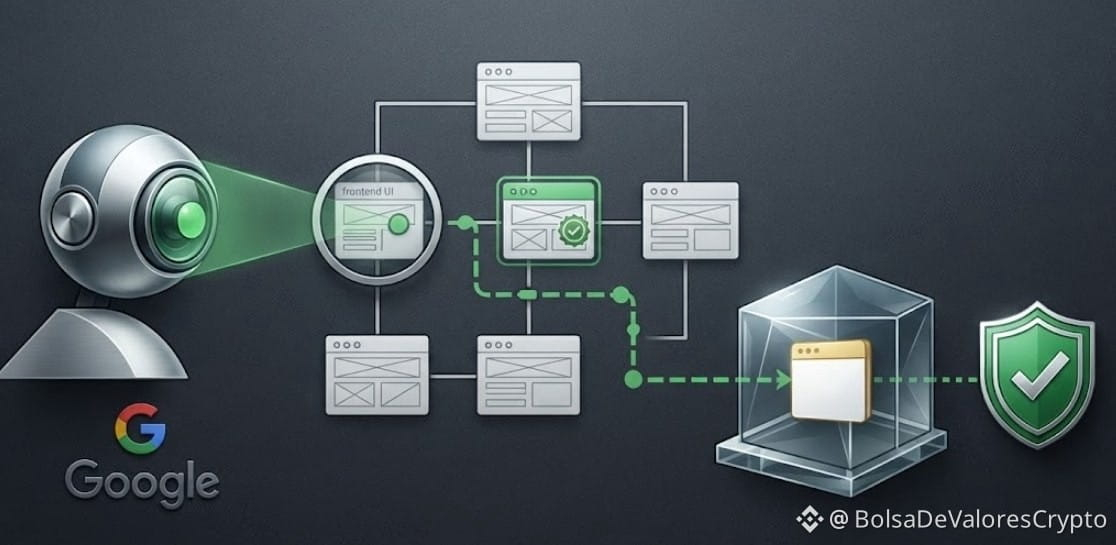
Google informiert, dass sein internes KI-Agent „PageBreak“ mehr als 500 ausnutzbare Fehler in den eigenen Webanwendungen des Unternehmens gefunden hat und jeden einzelnen bestätigt, indem er vor der Meldung jeweils einen Live-Exploit durchführt. Dieses Projekt, das Ende 2025 als Pilotphase startete und sich 2026 fest etabliert hat, adressiert ein zentrales Problem traditioneller Sicherheitstools: Fehlalarme und nicht geprüfte Annahmen.
Im Gegensatz zu konventionellen Scannern, die nur verdächtige Muster im Code erkennen, sendet PageBreak die Erkenntnis an einen deterministischen Validator, der versucht, einen echten Exploit auszuführen – vor allem Schwachstellen vom Typ Cross-Site Scripting oder XSS – in einer kontrollierten Testumgebung. Google plant, PageBreak mit CodeMender zu verbinden, sodass zusammen mit der Meldung des bestätigten Fehlers ein einsatzbereiter Code-Patch vorgeschlagen wird, den die Ingenieure nur noch prüfen und anwenden müssen. $GOOGL
Im Gegensatz zu konventionellen Scannern, die nur verdächtige Muster im Code erkennen, sendet PageBreak die Erkenntnis an einen deterministischen Validator, der versucht, einen echten Exploit auszuführen – vor allem Schwachstellen vom Typ Cross-Site Scripting oder XSS – in einer kontrollierten Testumgebung. Google plant, PageBreak mit CodeMender zu verbinden, sodass zusammen mit der Meldung des bestätigten Fehlers ein einsatzbereiter Code-Patch vorgeschlagen wird, den die Ingenieure nur noch prüfen und anwenden müssen. $GOOGL