#circle与tether冻结bitget黑客钱包
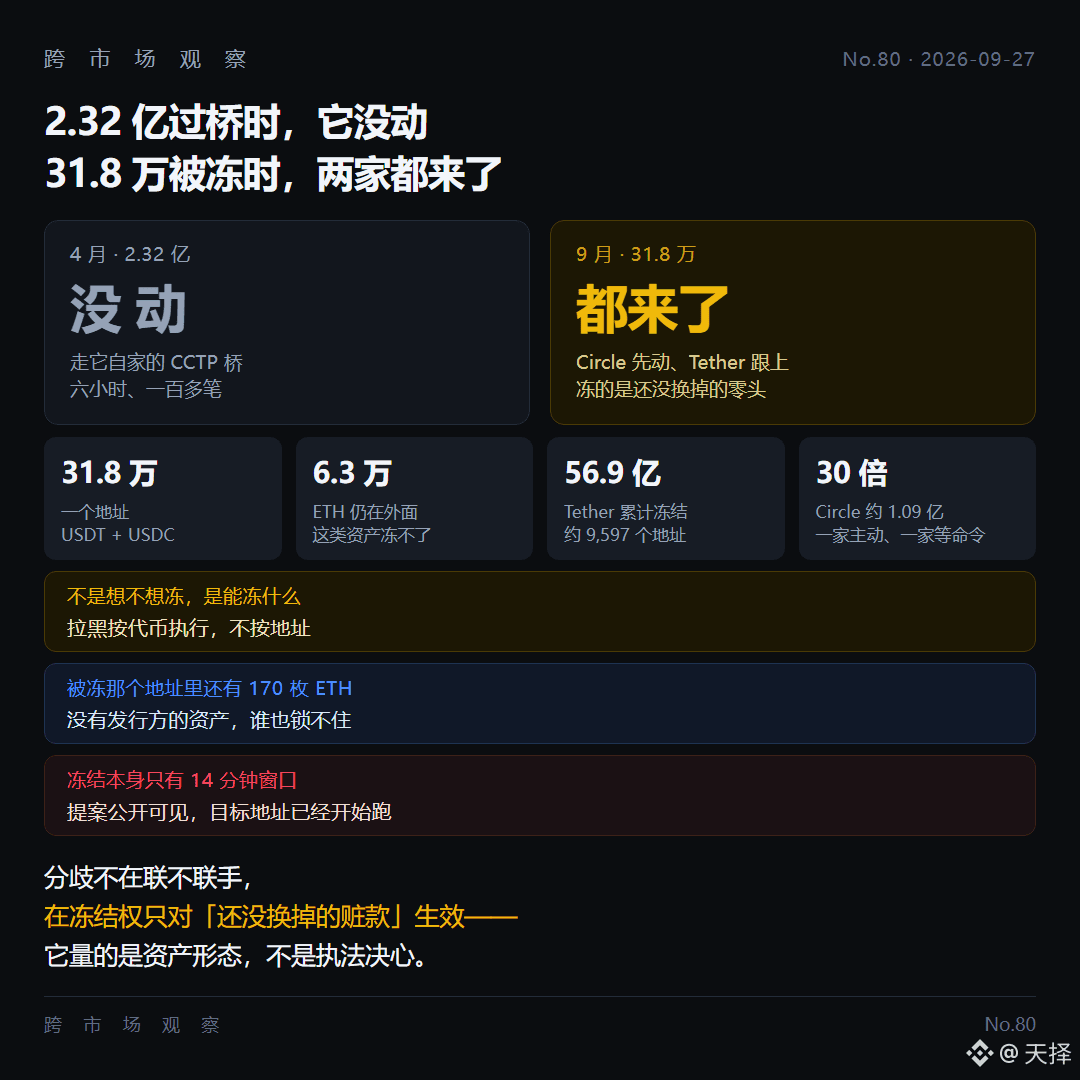
Circle und Tether haben eine Hacker-Adresse mit 318.000 US-Dollar eingefroren. Bei demselben Raubzug betrug der Verlust 387,5 Millionen; vier Monate zuvor hatte dieselbe Gruppe Circle selbst dessen Cross-Chain-Brücke benutzen lassen, um 232 Millionen zu transferieren – es wurde nichts unternommen.
▪️ 25.09. 05:00 UTC: Circle blockierte zuerst die Adresse des Angreifers Nr. 8 auf dieser Plattform und fror 218.023 USDT + 99.990 USDC ein, Tether zog nach
▪️ In derselben Adresse befinden sich außerdem 170 ETH, die sich nicht einfrieren lassen; andere Adressen halten weiterhin über 63.000 ETH
▪️ Am 01.04. wurde Drift um 285 Millionen bestohlen; davon gingen 232 Millionen USDC über Circles eigene CCTP-Brücke von Solana nach Ethereum – in über 100 Transaktionen, innerhalb von sechs Stunden – es wurde nichts unternommen
▪️ 23.03.: Circle hat innerhalb weniger Minuten 16 legitime Business-Wallets eingefroren; insgesamt hat Tether 5,69 Milliarden eingefroren und Circle etwa 109 Millionen – das ist ein Unterschied von dem 30-Fachen
Die Uneinigkeit liegt nicht darin, ob sie sich zusammentun, sondern darin, dass die Befugnis zum Einfrieren nur in den wenigen Stunden greift, in denen die Beute noch nicht in ETH umgetauscht ist. Circle wartet normalerweise auf Gerichtsentscheidungen; diesmal handelte es zuerst – weil es vor vier Monaten nicht zugeschlagen hat – der Angreifer war gemäß dieser Karte zum Routing unterwegs.
Geht es diesmal darum, dass seine Fähigkeiten stärker geworden sind, oder dass es zufällig genau mit ein paar Transaktionen zusammenfiel, die noch nicht komplett umgetauscht waren?
$BTC $ETH