

Der Krypto-Markt wurde von einem der bemerkenswertesten Sicherheitsvorfälle des Jahres 2026 erschüttert. Die Börse Bitget sah sich mit einer erheblichen Verletzung in ihrer Wallet-Infrastruktur konfrontiert. Dafür wurden Sicherheitsteams, On-Chain-Analysten und die gesamte globale Community digitaler Assets mobilisiert.
Wenn du den Markt genau beobachtest oder Vermögenswerte bei zentralisierten Börsen (CEXs) hältst, haben wir einen umfassenden Überblick mit allen Details des Vorfalls für dich vorbereitet: die erhobenen Verdachtsmomente, die überarbeitete finanzielle Auswirkung und was bisher unternommen wurde, um die Plattform abzusichern. 👇
🔍 Was ist passiert und wie kam der Angriff zustande?
Am vergangenen Mittwoch (24. September 2026) gegen 18:31 UTC haben die Überwachungssysteme von Bitget untypische und nicht autorisierte Überweisungen erkannt.
Laut den vorläufigen technischen Berichten, die von der Führung der Börse veröffentlicht wurden — angeführt von CEO Gracy Chen — konnten die Angreifer ein kritisches Backend-System innerhalb der Wallet-Infrastruktur der Börse kompromittieren. Mithilfe dieser Schwachstelle gelang es den Hackern, Transaktionsdaten zu fälschen (Spoofing) und die Autorisierungsschichten zu umgehen.
* Betroffene Architektur: Der Angriff betraf ausschließlich Teile der Hot-Wallet-Schichten (Hot Wallets) und der Warm-Wallets (Zwischen- bzw. Warm-Geldbörsen).
* Was gerettet wurde: Die Cold Wallets (Offline-Kaltlagerkarten, die für die Verwahrung des Großteils der Gelder verantwortlich sind) blieben vollständig sicher und unversehrt.
💰 Überarbeitete finanzielle Auswirkungen und beteiligte Vermögenswerte
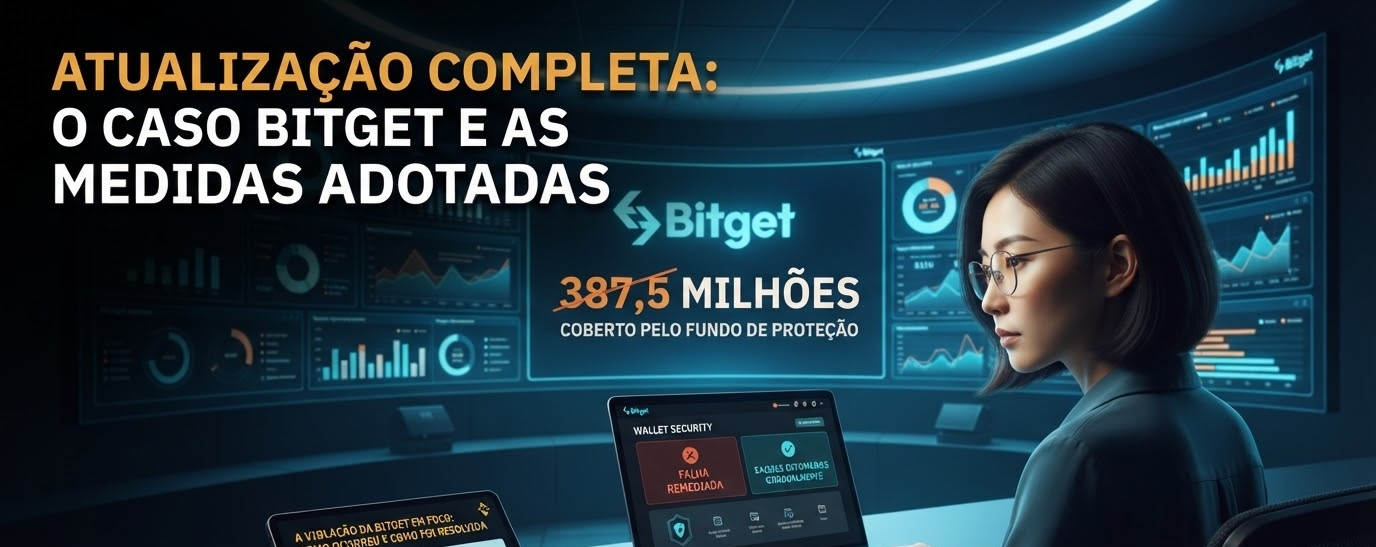
Zunächst wiesen vorläufige Schätzungen, die sich nur auf das öffentliche Tracking von Blöcken stützten, auf Verluste in der Größenordnung von 350 Millionen US-Dollar hin. Nach einer internen und buchhalterisch strengeren Prüfung hat Bitget jedoch den offiziellen Wert auf 387,5 Millionen US-Dollar aktualisiert (etwa 2 Milliarden R$) und dabei zusätzliche Vermögenswerte in Netzwerken wie Zcash (ZEC) und TRON berücksichtigt, die zunächst noch nicht erfasst worden waren.
* Betroffene Kryptowährungen: Die gestohlene Summe umfasste große Mengen an Ether (ETH), USDT, USDC, XRP, BNB, AVAX und ZEC.
* Ziel der Gelder: Daten von On-Chain-Analyseplattformen (wie Lookonchain) deuten darauf hin, dass ein bedeutender Teil der entwendeten Gelder von den Angreifern schnell gegen Ethereum (ETH) getauscht wurde.
🕵️♂️ Verdachtsmomente: Der Schatten nationaler Hackergruppen
Während eines Live-Streams und in offiziellen Stellungnahmen erklärte die CEO Gracy Chen, dass das Unternehmen das Mitwirken einer von Nordkorea geförderten Hackergruppe vermutet.
Der Verdacht gewinnt an Gewicht aufgrund der Verhaltensmuster des Angriffs und des Trackings von IP-Adressen, die mit VPN-Diensten verbunden sind und bereits in großen früheren Vorfällen im Krypto-Ökosystem genutzt wurden, die nordkoreanischen Hackern zugeschrieben werden (wie im Fall von Bybit im Vorjahr).
🛡️ Getroffene Maßnahmen und was bisher getan wurde
Angesichts der Krise erfolgte die Reaktion des Unternehmens und der Partnerorganisationen sofort. Hier ist der Überblick über die bisherigen Maßnahmen:
* Aktivierte Notfallprotokolle innerhalb von Minuten: Sobald die Anomalie erkannt wurde, unterbrach das Sicherheitsteam die Zugriffsvektoren für nicht autorisierte Zugriffe und stoppte die Ausweitung des Einbruchs innerhalb kürzester Zeit.
* Behebung und Remediation der Schwachstelle: Die spezifische Backend-Schwachstelle, die es ermöglichte, Daten zu fälschen, wurde vollständig isoliert, identifiziert und vom technischen Team behoben.
* Vorübergehende Aussetzung von Auszahlungen: Als streng vorbeugende Maßnahme, um den restlichen Teil der Plattform abzusichern, wurden die Auszahlungen vorübergehend gestoppt. Wichtig ist hervorzuheben, dass Einzahlungen sowie Spot-/Futures-Operationen unter verstärkter Überwachung weiter funktionierten.
* Auslösung des Schutzfonds für Nutzer (User Protection Fund): Um die Kunden zu beruhigen, betonte Bitget, dass kein Nutzer Verluste in seinen individuellen Kontoständen erleiden wird. die entstandene Lücke wird vollständig durch den Schutzfonds der Börse abgedeckt, der derzeit über 464 Millionen US-Dollar an zweckgebundenen Reserven für genau diese Art von katastrophalem Szenario verfügt.
* Zusammenarbeit mit Blockchain-Stiftungen: Bitget hat Kräfte mit Stiftungen und Entwicklern der betroffenen Netzwerke gebündelt, um die Wallet-Adressen der Hacker einzufrieren und so das Abfließen sowie das Waschen der gestohlenen Vermögenswerte zu erschweren.
* Plan für die stufenweise Wiederaufnahme der Auszahlungen: Die Börse hat einen strukturierten Zeitplan angekündigt, um die Auszahlungsdienste etappenweise ab dem Ende der Woche wieder zu öffnen (beginnend am 28. September 2026). Dabei wird höchste Stabilität priorisiert und es werden strenge Stresstests in der überarbeiteten Infrastruktur durchgeführt.
💡 Praktische Lektionen für den Krypto-Markt
Großereignisse wie dieses sind eine ernste Erinnerung daran, dass die digitale Sicherheit bei zentralisierten Börsen eine ständige und dynamische Herausforderung ist und eine tägliche technologische Weiterentwicklung erfordert — selbst mit robusten Schutzmitteln, die in der Lage sind, die entstandenen Schäden zu decken.
> 🔐 Sicherheitstipp: Die beste Praxis für langfristig orientierte Anleger bleibt die Diversifizierung und die Nutzung von Self-Custody-Wallets (Hardware Wallets oder Cold Wallets) für beträchtliche Beträge — wobei bei den Börsen nur das Kapital verbleibt, das für aktives Trading bestimmt ist.
>
Welche Erwartungen haben Sie an die vollständige Normalisierung des Marktes nach diesem Vorfall? Hinterlassen Sie einen Kommentar und schauen Sie weiterhin hier bei Binance die wichtigsten Analysen an! 👇