🚨 SICHERHEITSWARNUNG: Bitget von $351,6M Hack betroffen – Circle & Tether frieren Gelder ein
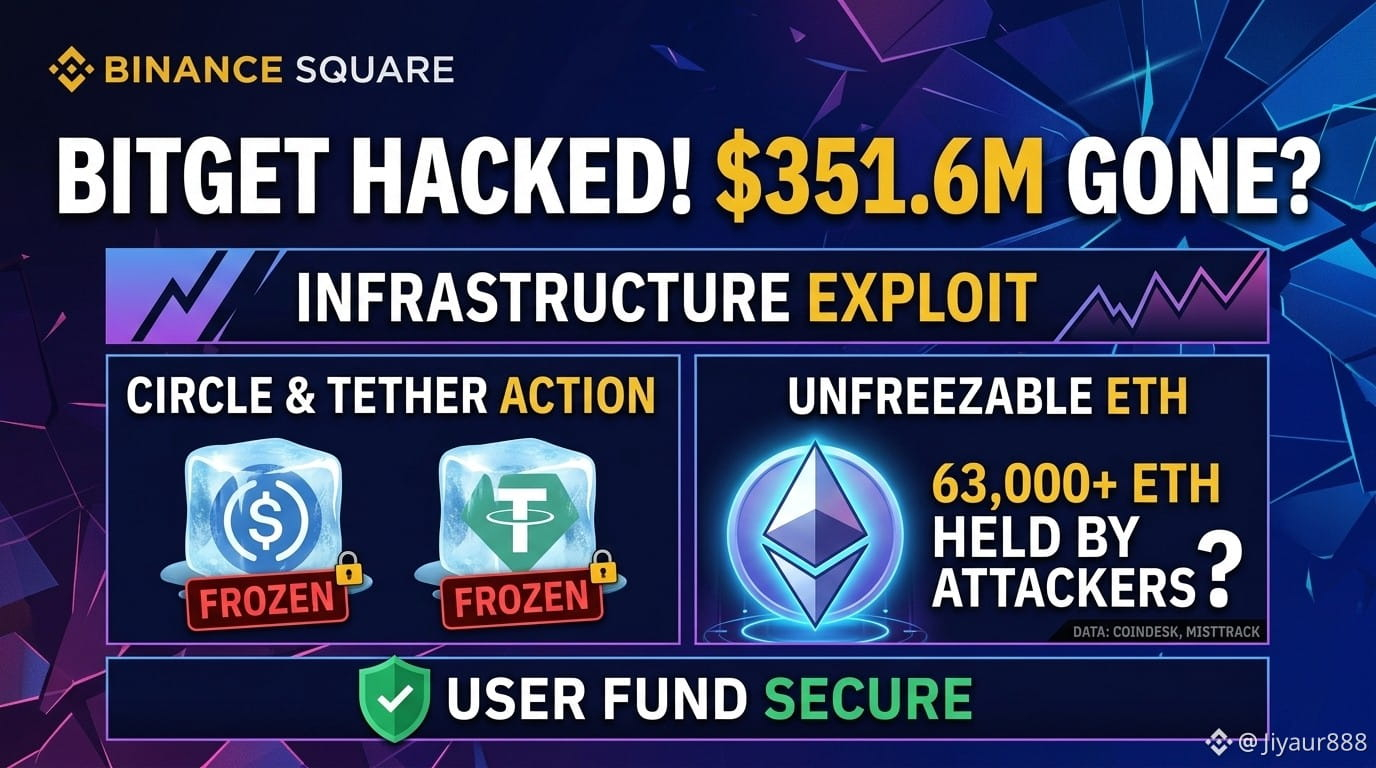
Die Krypto-Börse Bitget erlitt infolge einer Verletzung der Backend-Infrastruktur einen massiven Exploit in Höhe von 351,6 Millionen US-Dollar. Hier ist eine Übersicht darüber, was passiert ist, wie sich die On-Chain-Bewegungen darstellten und wie die unmittelbare Reaktion der Stablecoin-Emittenten ausfiel.
🔍 So kam es zum Exploit
Ursache: Angreifer kompromittierten ein Backend-System in der Wallet-Infrastruktur von Bitget und fälschten Transaktionsdaten, um Autorisierungsprüfungen zu umgehen.
Kein Key-Leak: Bitget-CEO Gracy Chen bestätigte, dass keine privaten Schlüssel kompromittiert wurden.
Sicherheit der Nutzer: Der $464M+-Schutzfonds von Bitget wird alle Nutzerverluste vollständig abdecken.
⛓️ On-Chain-Aktionen & eingefrorene Gelder
Blacklist ausgelöst: On-Chain-Daten zeigen, dass Circle die Adresse mit der Kennzeichnung „Bitget Exploiter 8“ auf Etherscan auf die schwarze Liste gesetzt hat – kurz darauf folgte Tether.
Verschlossenes Volumen: Ungefähr $318.000 in Stablecoins (218.023 USDT und 99.990 USDC) sowie 170,47 ETH stecken nun in der eingefrorenen Wallet.
Der Haken: Dieses Einfrieren stellt nur einen kleinen Anteil der gesamten Beute dar. Die Blockchain-Firma MistTrack berichtet, dass Exploiter-Wallets weiterhin über 63.000 ETH halten – die sich von keinem zentralisierten Emittenten einfrieren lässt.
⚡ Circle gerät in den Fokus
Circles schnelles Handeln steht dieses Mal im starken Kontrast zum April’s $285M Drift Hack, bei dem Kritiker wie ZachXBT eine verzögerte Wallet-Sperrung bei großen Cross-Chain-Transfers bemängelten. Circle bekräftigte, dass es Assets auf die schwarze Liste setzt, wenn es rechtlich dazu verpflichtet ist.
👇 Was denkt ihr über das Einfrieren zentralisierter Stablecoins vs. dezentrale ETH-Bestände? Lasst uns in den Kommentaren diskutieren!
#CryptoNews #Bitget #SecurityAlert #Ethereum #USDT #USDC #CryptoSecurity