

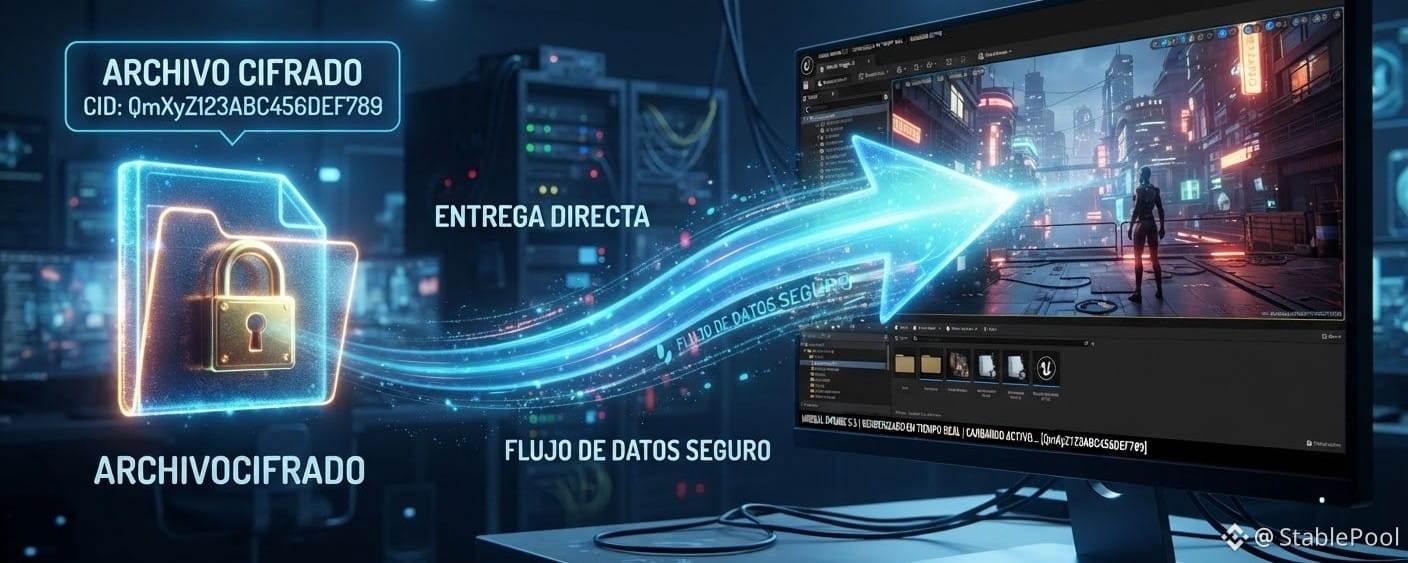
Introducción a la Infraestructura de Datos del Metaverso Soberano
La construcción de un metaverso verdaderamente descentralizado y abierto exige superar las limitaciones de las arquitecturas cliente-servidor tradicionales. En los entornos virtuales centralizados, la identidad del usuario, los activos digitales y los datos de estado espacial residen en bases de datos privadas gestionadas por un único proveedor, lo que genera silos de información, riesgo de censura y puntos únicos de fallo. Para lograr la interoperabilidad y la soberanía de los datos en el metaverso, es imprescindible articular un conjunto de tecnologías descentralizadas que abarquen el cifrado de grano fino, el almacenamiento inmutable y dinámico, y una capa de resolución de identidad universal.
El pilar fundamental de esta arquitectura radica en la desvinculación entre el almacenamiento público de datos cifrados y la gestión descentralizada de las claves criptográficas para su acceso. La integración de la criptografía umbral, representada por redes como Lit Protocol, con soluciones de almacenamiento distribuido como IPFS, Arweave y Ceramic Network, unida al sistema de nombres Ethereum Name Service (ENS) mediante el estándar EIP-3668 (CCIP Read), permite construir un ecosistema espacial autosoberano. En esta infraestructura, el nombre ENS (.eth) no solo actúa como un identificador legible para humanos, sino también como el ancla criptográfica que gobierna la propiedad, el control de acceso y la resolución fuera de la cadena (off-chain) de la información privada y los activos en el metaverso.
Capa de Cifrado Programable y Control de Acceso Mediante Criptografía Umbral
Criptografía Umbral y Generación Distribuidora de Claves
El cifrado convencional de clave pública implica que una sola entidad posee la clave privada necesaria para descifrar la información o firmar transacciones. Si esta clave se compromete o el servidor que la almacena sufre una caída, todo el sistema de seguridad colapsa. La criptografía umbral mitiga este problema al dividir matemáticamente una clave privada en múltiples fragmentos denominados shares mediante un esquema de Generación Distribuidora de Claves (DKG, Distributed Key Generation). Estos fragmentos se distribuyen entre los nodos de una red descentralizada de modo que la clave privada completa nunca llega a existir ni a ensamblarse en un solo punto físico o de memoria.
Para ejecutar una operación de descifrado o de firma programable, el sistema exige que un número mínimo de nodos (un umbral t de un total n) colaboren realizando descifrados parciales. Estos fragmentos parciales se combinan en el cliente o mediante computación segura para revelar el contenido original, eliminando formalmente cualquier punto único de fallo (SPOF, Single Point of Failure). Este mecanismo otorga alta disponibilidad y tolerancia a fallos: incluso si diversos nodos quedan fuera de línea o actúan de forma maliciosa, el ecosistema mantiene su operatividad y privacidad sin poner en riesgo las claves. Adicionalmente, la criptografía umbral proporciona privacidad previa a la ejecución (pre-execution privacy), lo que garantiza que el contenido se mantenga oculto hasta que se alcance un cuórum válido.
La Arquitectura de Lit Protocol y Entornos de Ejecución Segura
Lit Protocol funciona como una red de gestión de claves descentralizada y red de computación que utiliza criptografía umbral combinada con hardware seguro basado en Entornos de Ejecución Segura (TEE, Trusted Execution Environments), como AMD Secure Encrypted Virtualization (SEV). La red se coordina mediante un mecanismo de consenso Proof-of-Stake (PoS) adaptado, cuya capa de estado compartida se despliega sobre una cadena rollup personalizada basada en Arbitrum Orbit denominada Chronicle.
Dentro de los TEE de los nodos, se gestionan las Claves Programables en Pareja (PKP, Programmable Key Pairs), que son pares de claves criptográficas asociadas a un NFT que otorga el control y la propiedad de dicha clave al usuario o a un contrato inteligente. A diferencia del cifrado estático, Lit Protocol implementa Cifrado Programable: las operaciones de descifrado o firma dependen de la validación de Condiciones de Control de Acceso (ACC, Access Control Conditions).
Las ACC se definen mediante esquemas estructurados de Zod (como los integrados en la librería @lit-protocol/access-control-conditions-schemas) y permiten establecer reglas lógicas basadas en el estado de diversas cadenas de bloques u oráculos. Un usuario puede cifrar los datos espaciales de una parcela privada en el metaverso y configurar una regla que determine que solo aquellas direcciones que posean un NFT específico, tengan un saldo mínimo de tokens ERC-20, hayan votado en una DAO o sean propietarias de un subdominio .eth determinado, puedan solicitar a los nodos de Lit la liberación de los fragmentos para el descifrado.
#CircleMints500MUSDCOnSolana #BlackRockBuildsTokenizedPortfoliosForOndo #CircleTetherFreezeBitgetHackerWallet #CoinMarketCapCompletesCoinglassAcquisition