Shielded Bitcoin bringt Privatsphäre im Zcash-Stil auf BTC, aber es gibt ein Problem, das niemand beachtet.
Alle feiern, dass du jetzt private Überweisungen in Bitcoin ohne Soft Fork machen kannst – mit OP_RETURN + PIPEs v2 + ZK-Proofs. Das klingt wunderschön.
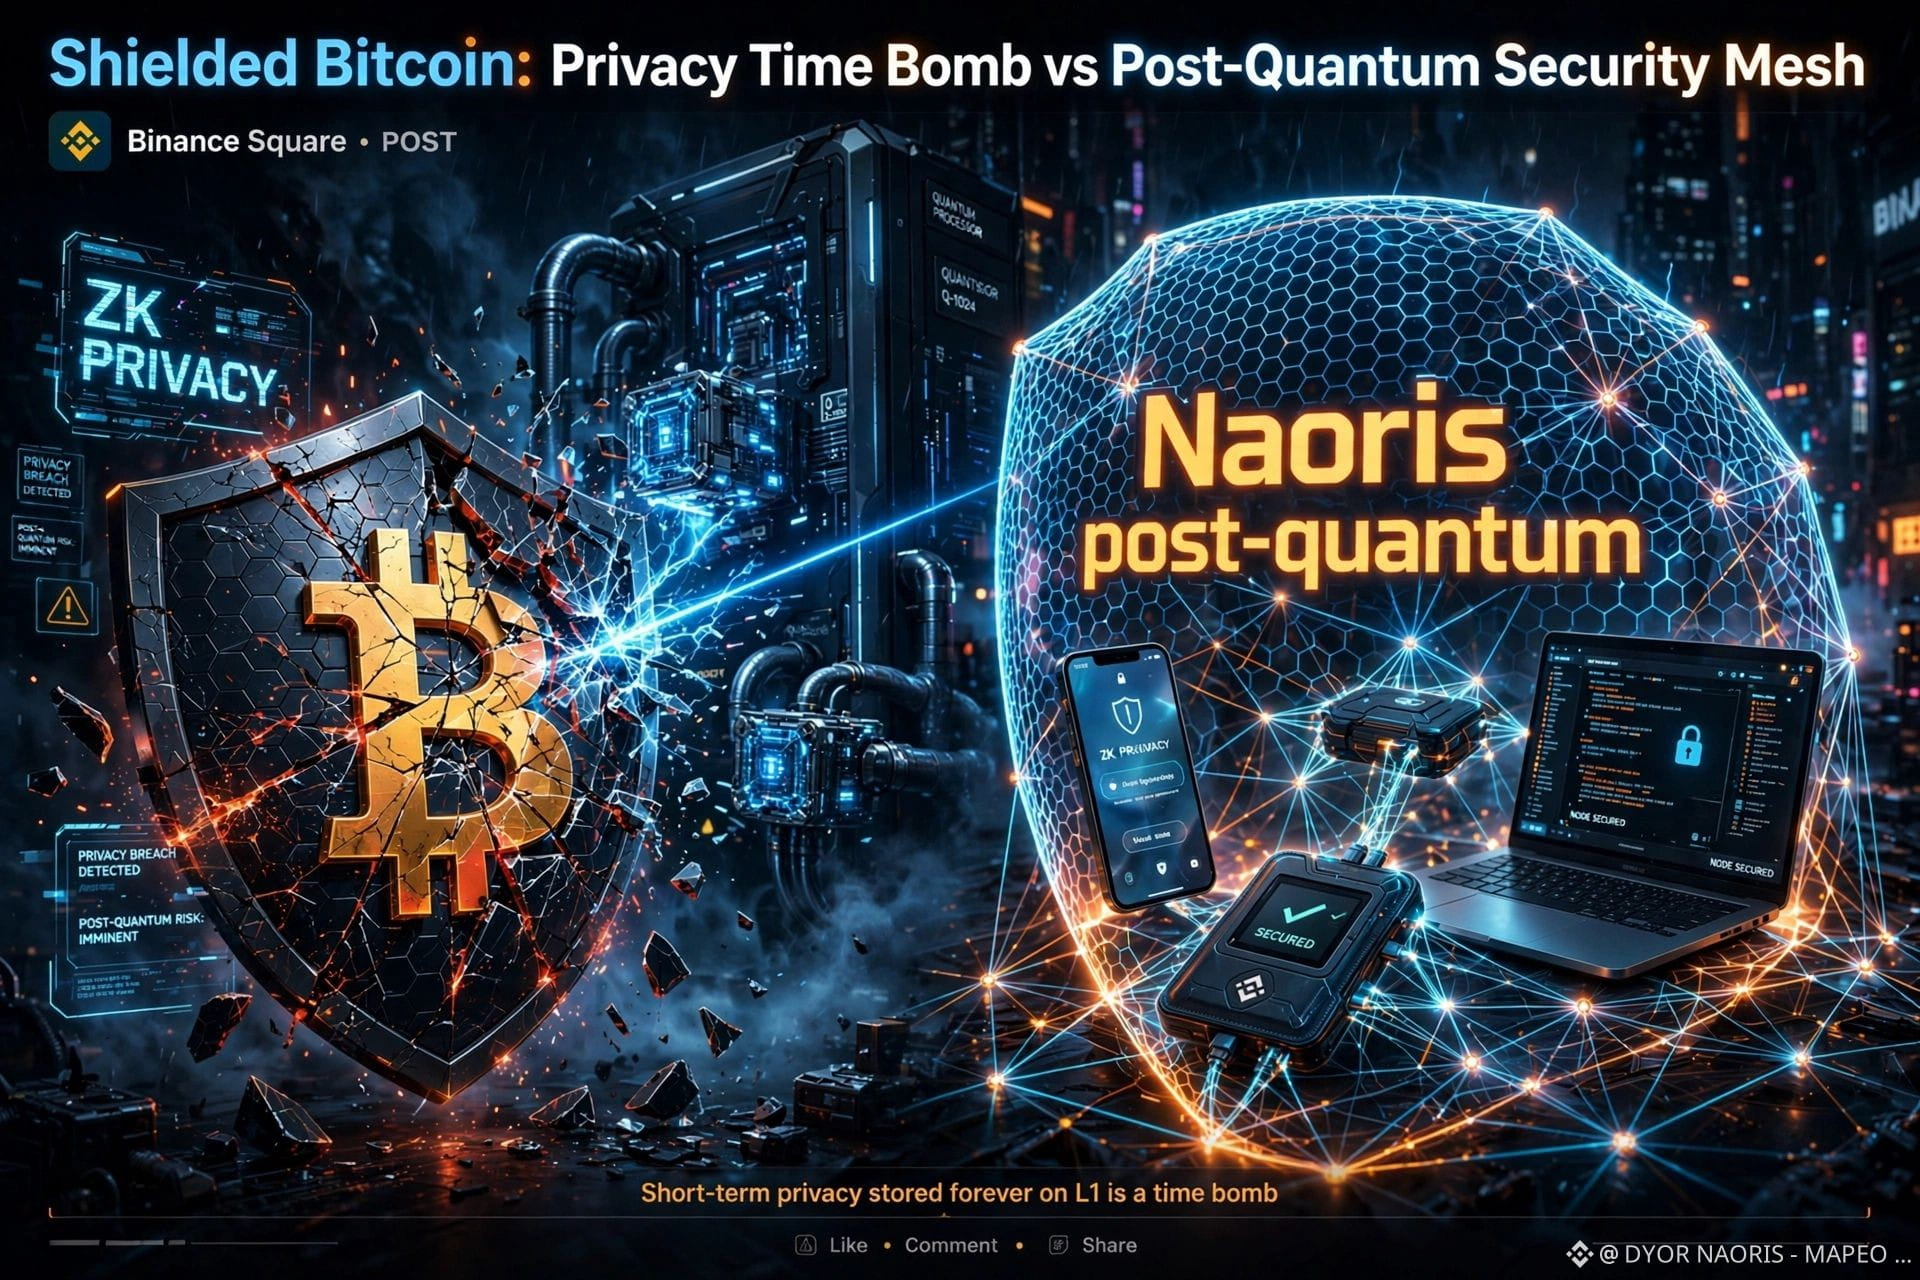
Aber denk daran für die Zukunft: Diese Privatsphäre ist „kurzfristig“, gespeichert für immer auf L1. Das ist eine Zeitbombe, wenn du irgendwann einen Quantencomputer hast, der die Verschlüsselung knacken kann.
Wozu brauchst du eine private L1, wenn die Hardware, die deine privaten Notizen speichert – dein Wallet, deine Firmware – kompromittiert ist? Das ist schon passiert: Coldcard + Liquid WAF, gehackte CEXs usw. Sie hacken nicht Bitcoin, sie hacken die Peripherie.
Genau da kommt das ins Spiel, dem ich seit einiger Zeit folge: @NaorisProtocol.
Das ist keine weitere L1. Es ist ein post-quantisches Mesh, das überprüft, ob das Gerät, das signieren soll, sauber ist – bevor es signiert. Sicherheit von unten.
Und das Diagramm fängt an, es zu zeigen: Nach Monaten im unteren Bereich markiert $NAORIS höhere Tiefs. Von 0,024 auf 0,034 als Boden. +18% im Monat, konsolidiert über einem Widerstand.
Die Narrative aus Privatsphäre + post-quantischer Sicherheit fängt gerade erst an.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX
Alle feiern, dass du jetzt private Überweisungen in Bitcoin ohne Soft Fork machen kannst – mit OP_RETURN + PIPEs v2 + ZK-Proofs. Das klingt wunderschön.
Aber denk daran für die Zukunft: Diese Privatsphäre ist „kurzfristig“, gespeichert für immer auf L1. Das ist eine Zeitbombe, wenn du irgendwann einen Quantencomputer hast, der die Verschlüsselung knacken kann.
Wozu brauchst du eine private L1, wenn die Hardware, die deine privaten Notizen speichert – dein Wallet, deine Firmware – kompromittiert ist? Das ist schon passiert: Coldcard + Liquid WAF, gehackte CEXs usw. Sie hacken nicht Bitcoin, sie hacken die Peripherie.
Genau da kommt das ins Spiel, dem ich seit einiger Zeit folge: @NaorisProtocol.
Das ist keine weitere L1. Es ist ein post-quantisches Mesh, das überprüft, ob das Gerät, das signieren soll, sauber ist – bevor es signiert. Sicherheit von unten.
Und das Diagramm fängt an, es zu zeigen: Nach Monaten im unteren Bereich markiert $NAORIS höhere Tiefs. Von 0,024 auf 0,034 als Boden. +18% im Monat, konsolidiert über einem Widerstand.
Die Narrative aus Privatsphäre + post-quantischer Sicherheit fängt gerade erst an.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX