

最近币圈不太平。朝鲜黑客又动手了。
Bitget刚被偷了3.52亿美元。
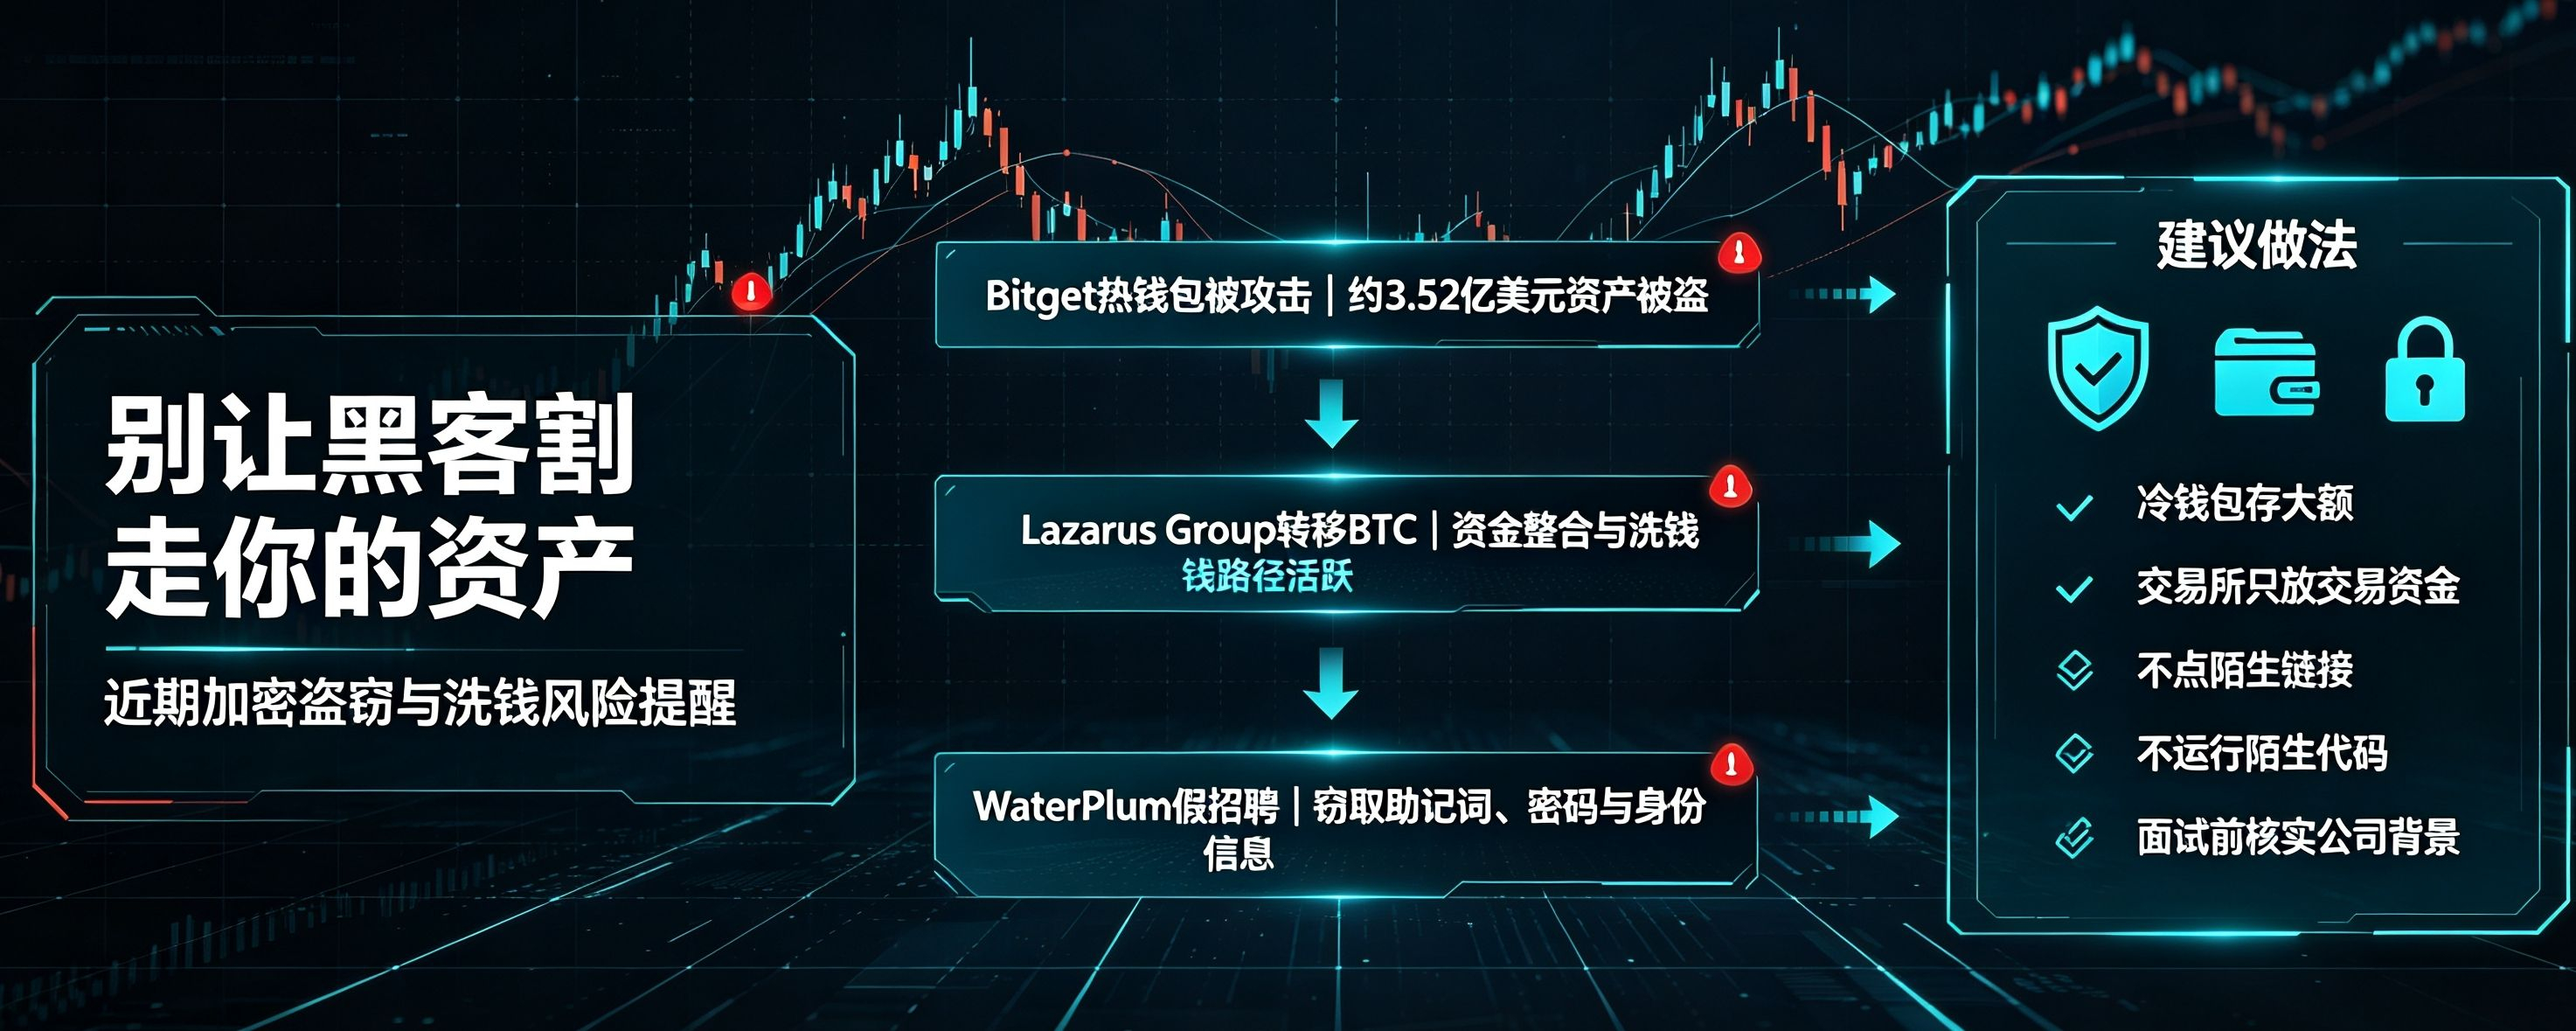
9月24日,Bitget热钱包遭到攻击,超过3.5亿美元资产被转走。CEO Gracy Chen直播时说,调查发现的IP地址和朝鲜某团体用的VPN完全匹配,“这手法太像朝鲜团队了”。Elliptic随后确认,2026年朝鲜相关加密盗窃总额正式突破10亿美元。
Lazarus Group在洗钱。
这个朝鲜王牌黑客组织,刚转移了244枚BTC(约1942万美元)。安全机构认为这是在整合之前偷来的资金,准备通过THORChain、俄罗斯交易所和中国OTC渠道洗白。2026年至今,Lazarus占了全球加密盗窃的55%,偷了6.09亿美元,自2017年以来累计超60亿。
假招聘陷阱还在扩散。
FBI和日本警方联合预警:朝鲜组织WaterPlum用假招聘面试,感染了3万台设备,从7000个钱包偷走1071万美元。他们伪装成AI、加密公司,让开发者运行“代码测试”,一旦点开,助记词、密码、护照照片全被窃取。
对我们普通交易者意味着什么?
第一,交易所不是保险箱。Bitget这次是热钱包被攻破,不是私钥泄露。连大所都能中招,别把全部资产放在一个平台上。
第二,假招聘是当前最危险的攻击方式。如果你在求职、接外包、参与“远程面试”,对方要求运行代码包或共享屏幕,务必警惕。朝鲜黑客的AI换脸和语音合成已经非常成熟。
第三,被盗资金最终会砸盘。Lazarus洗钱的核心路径是换成原生资产、跨链转移、最终套现。每次大规模盗窃后,市场都会承受潜在的抛压。
我的建议:
冷钱包存大额,交易所只放交易用的资金。陌生链接不点,陌生代码不跑,陌生面试先查公司底细。
这个市场已经够难了,别让黑客再割一刀。