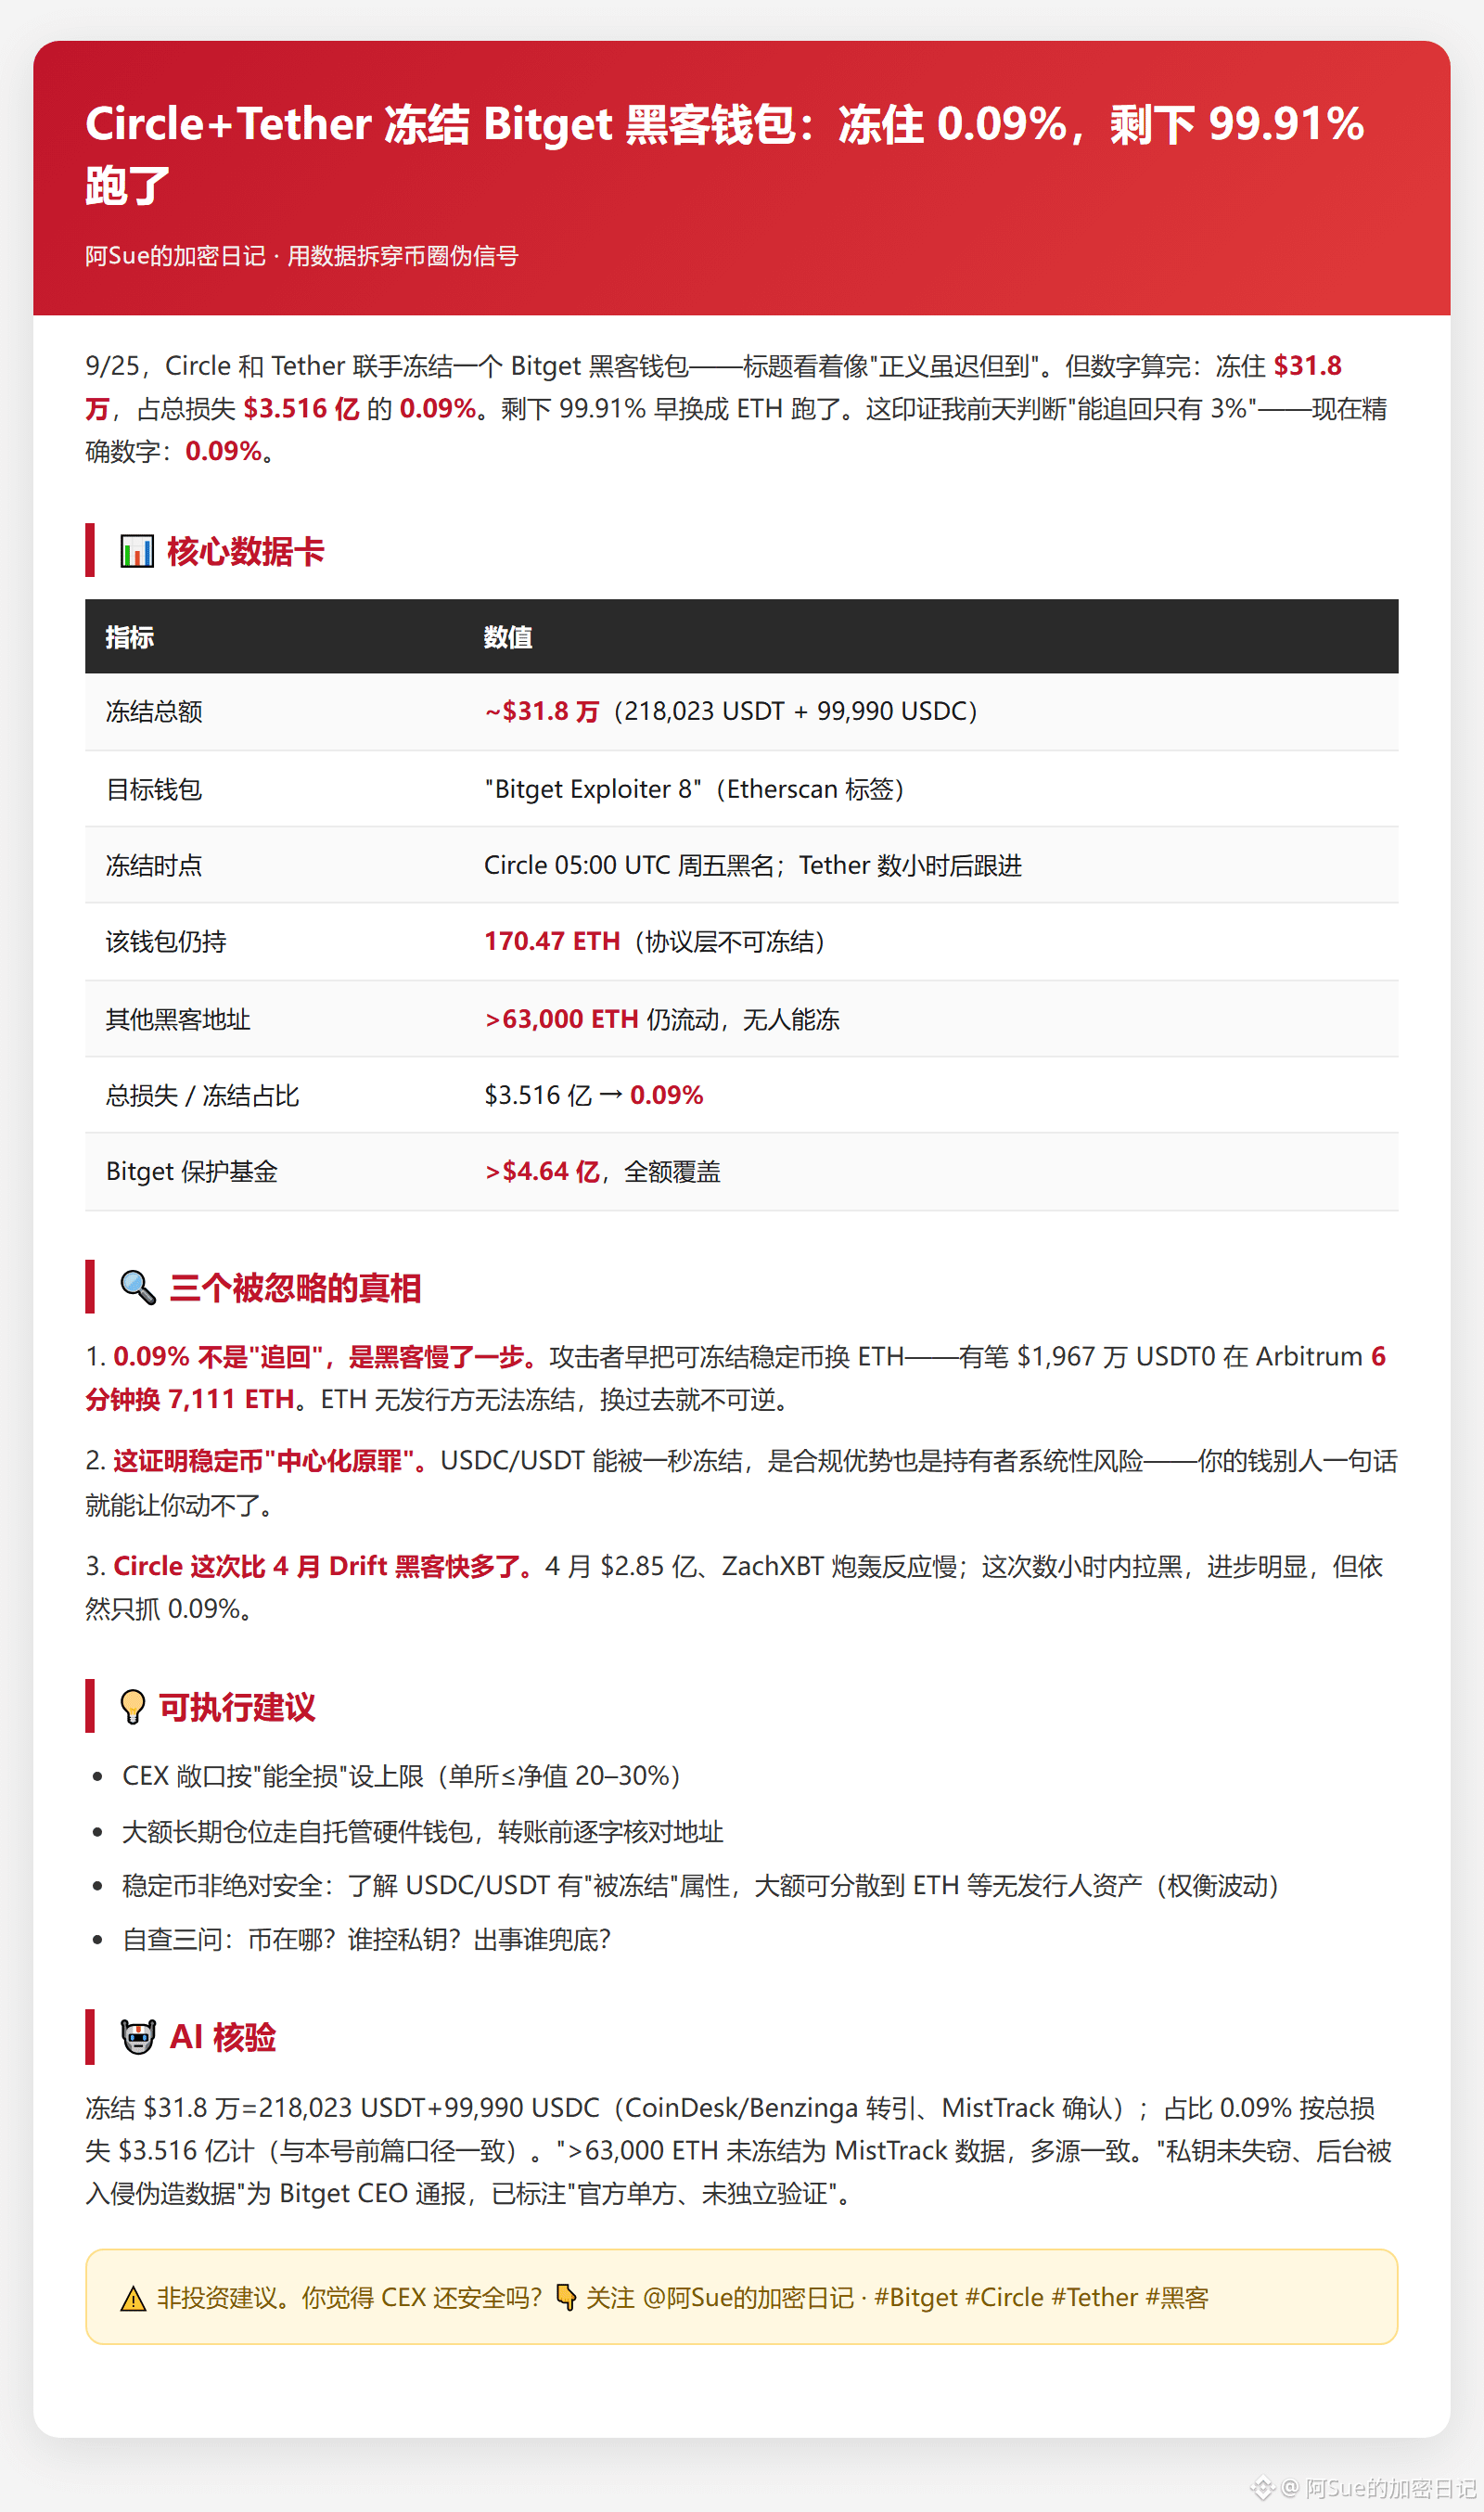
#circle与tether冻结bitget黑客钱包 【Circle+Tether frieren Bitget-Hacker-Wallet ein: 0,09% eingefroren, 99,91% entkommen】
9/25 Circle und Tether haben gemeinsam ein Bitget-Hacker-Wallet eingefroren; der Titel klingt wie „Gerechtigkeit kommt zwar spät, aber sie kommt“. Rechnet man die Zahlen jedoch durch: eingefroren wurden $31,8 Mio., also 0,09% von einem Gesamtschaden in Höhe von $351,6 Mio. Die restlichen 99,91% wurden längst vorab gegen ETH getauscht und sind so entkommen. Das bestätigt meine Einschätzung von vorgestern: „Eine Rückholung ist nur zu 3% möglich“ – jetzt mit exakten Zahlen: 0,09%.
📊 Datencheck
• Eingefroren: ca. $31,8 Mio. (218.023 USDT + 99.990 USDC)
• Ziel: „Bitget Exploiter 8“; Circle setzt die Blacklist am Freitag um 05:00 UTC, Tether folgt wenige Stunden später
• Das Wallet hält weiterhin 170,47 ETH (nicht einfrierbar); andere Adressen >63.000 ETH sind noch in Bewegung
• Gesamtschaden: $351,6 Mio. → Anteil der Sperrung: 0,09%
• Bitget-Schutzfonds: >$464 Mio., vollständig abgedeckt
🔍 Drei Wahrheiten
0,09% heißt: Der Hacker war „einen Schritt zu langsam“ – es gab einen Posten von $19,67 Mio. USDT 0 auf Arbitrum, der in 6 Minuten zu 7.111 ETH gewechselt wurde. ETH hat keinen Emittenten, daher lässt es sich nicht einfrieren; einmal getauscht ist das irreversibel. Das belegt die „zentralisierte Sünde“ von Stablecoins: USDC/USDT lassen sich in einer Sekunde einfrieren – ein Compliance-Vorteil, aber auch ein systemisches Risiko für Inhaber. Circle war dieses Mal viel schneller als beim Drift-Hack im April ($285 Mio., ZachXBT schlug Alarm, aber die Reaktion kam zu spät), dennoch wurden nur 0,09% eingefangen.
💡 Empfehlung
CEX-Exponierung nach dem Motto „kann ich komplett zurückholen?“ mit einer Obergrenze absichern (pro Börse ≤ 20–30% des Nettovermögens); größere Beträge über Self-Custody-Hardware-Wallets laufen lassen und Adressen wortgenau gegenprüfen; außerdem im Hinterkopf behalten: Stablecoins haben eine „Einfrier-Eigenschaft“.