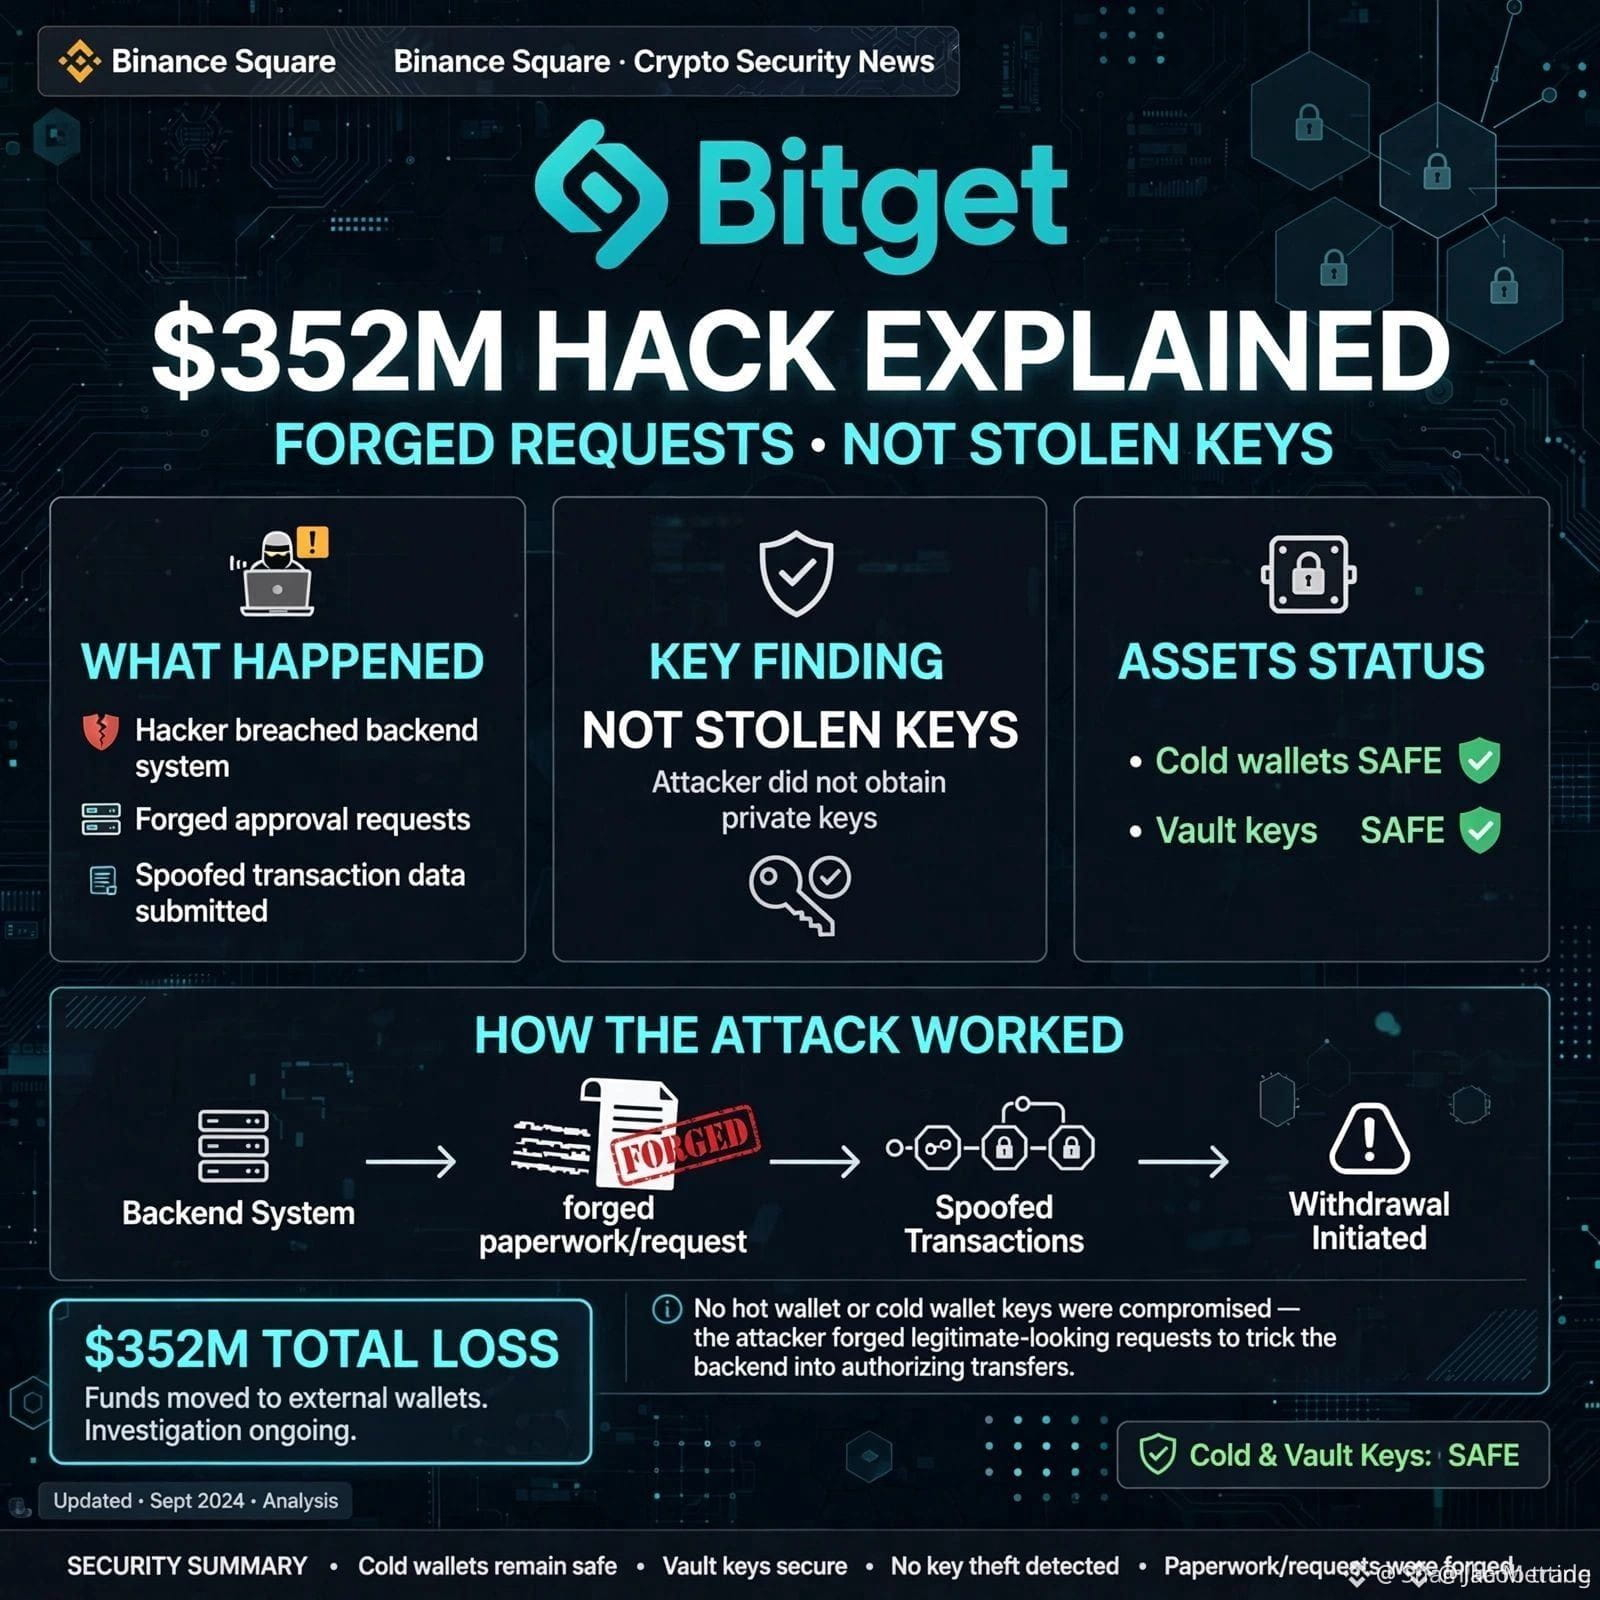
🚨 Details zur Kompromittierung von Bitget in Höhe von 352 Millionen Dollar: gefälschte Anfragen, keine gestohlenen Schlüssel!
Alle geraten in Panik wegen der privaten Keys. Aber die Bitget-CEO Gracy Chen hat etwas noch Beunruhigenderes bestätigt.
Was ist wirklich passiert:
❌ Die privaten Schlüssel (cold, hot und warm, die in gesicherten Tresoren aufbewahrt werden) wurden nicht gestohlen
❌ Die Auszahlungsanfragen der Nutzer wurden nicht gefälscht
✅ Die Angreifer haben ein entscheidendes und im Hintergrund (Backend) betriebenes System kompromittiert
✅ Sie haben die Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Freigabeprozess ausgelöst, um 351,6 Millionen Dollar zu übertragen
Stellen Sie sich die Situation so vor: „Sie haben den Tresor nicht aufgebrochen, sondern die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat lediglich gefälschte offizielle Belege erstellt.
Aktuelle Lage:
Erkannt um 18:31 UTC am 24. September
Cold Wallets sind gesichert
Der User-Protection-Fonds in Höhe von 464 Millionen Dollar deckt den Wert des Verlusts ab
Die CEO knüpft den Angriff an Verbindungen aus Nordkorea an, basierend auf Indizien aus IP-Adressen
Und Sie: Denken Sie, dass CEX-Plattformen ihr Backend als Open Source veröffentlichen sollten?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Alle geraten in Panik wegen der privaten Keys. Aber die Bitget-CEO Gracy Chen hat etwas noch Beunruhigenderes bestätigt.
Was ist wirklich passiert:
❌ Die privaten Schlüssel (cold, hot und warm, die in gesicherten Tresoren aufbewahrt werden) wurden nicht gestohlen
❌ Die Auszahlungsanfragen der Nutzer wurden nicht gefälscht
✅ Die Angreifer haben ein entscheidendes und im Hintergrund (Backend) betriebenes System kompromittiert
✅ Sie haben die Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Freigabeprozess ausgelöst, um 351,6 Millionen Dollar zu übertragen
Stellen Sie sich die Situation so vor: „Sie haben den Tresor nicht aufgebrochen, sondern die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat lediglich gefälschte offizielle Belege erstellt.
Aktuelle Lage:
Erkannt um 18:31 UTC am 24. September
Cold Wallets sind gesichert
Der User-Protection-Fonds in Höhe von 464 Millionen Dollar deckt den Wert des Verlusts ab
Die CEO knüpft den Angriff an Verbindungen aus Nordkorea an, basierend auf Indizien aus IP-Adressen
Und Sie: Denken Sie, dass CEX-Plattformen ihr Backend als Open Source veröffentlichen sollten?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK