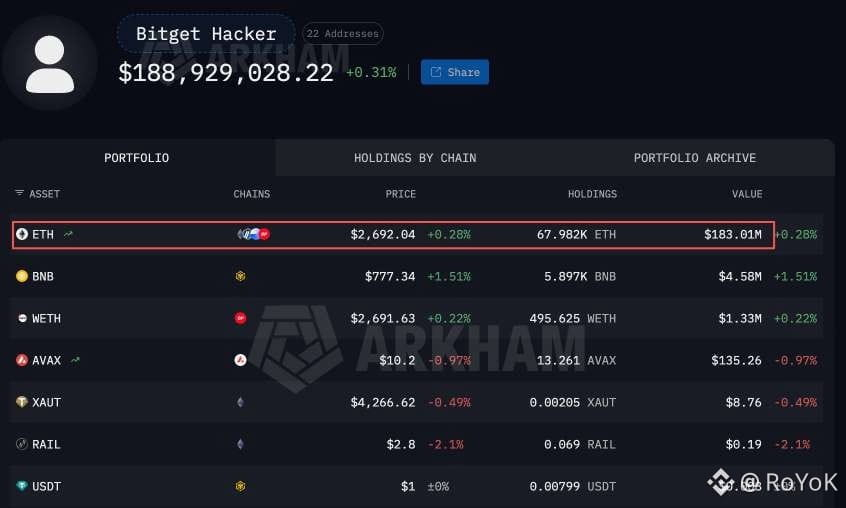

🚨 Der Bitget-Überfall in Höhe von 351,6 Millionen US-Dollar sorgt zwar für Schlagzeilen, aber der tatsächliche Geldbetrag ist nicht das Wichtigste.
Bitget behauptet, das gestohlene Geld sei aus Hot- und Warm-Wallets entnommen worden, während ihr Cold Storage vollständig unangetastet geblieben sei. Außerdem verweisen sie auf ihren rund 464 Millionen US-Dollar schweren User Protection Fund und sagen, dieser sei mehr als ausreichend, um die Schäden abzudecken.
Das klärt eine Sache: Die Verluste werden ihre Sicherheitsfalle nicht übersteigen.
Allerdings ignoriert das völlig den Elefanten im Raum: Wie konnten denn bitte Hunderte Millionen Dollar überwiesen werden, bevor irgendwelche internen Schutzmaßnahmen gegriffen haben?
Eine Theorie, die gerade die Runde macht, ist, dass der Angreifer nicht einfach nur einen privaten Schlüssel abgegriffen hat, sondern stattdessen in die Wallet-Signing-Infrastruktur eingedrungen ist. Dieser Unterschied ist riesig. Wenn das Signiersystem kompromittiert wurde, bedeutet das, dass es Schwächen bei den Zugriffsrechten, den Transaktionsregeln oder automatisierten Sicherheitsmechanismen gab – nicht nur einen einzelnen offengelegten Schlüssel.
Ein Blick auf die Blockchain-Aktivität liefert noch einen Hinweis. Jemand tauschte in nur sechs Minuten 19,67 Millionen USDT gegen 7.111 ETH und nahm dabei hohe Slippage-Kosten in Kauf
Das macht niemand, wenn er auf einen guten Kurs aus ist. Es schreit förmlich nach einem Angreifer, der sich beeilt, Gelder zu verschieben – nicht nach einem Systemfehler.
Worauf ihr als Nächstes achten solltet:
Alle Blicke sollten auf den kommenden technischen Bericht von Bitget gerichtet sein. Insbesondere auf die Angriffsmethode, das Design der beteiligten Wallets, eine vollständige Zeitleiste der Ereignisse, wie viel bereits zurückerlangt wurde und eine vollständige Abrechnung der 351,6 Millionen US-Dollar.
Bis diese Details veröffentlicht sind, sind alle Behauptungen darüber, wer es getan hat oder wie er hineingekommen ist, reine Spekulation.
Der Schutzfonds mag die Börse finanziell wieder ausgleichen, aber er erklärt nicht, warum die Sicherheit versagt hat – und auch nicht, ob die tatsächliche Schwachstelle inzwischen gepatcht wurde
#Bitget #Hacked
$MPon $NVDAB
Bitget behauptet, das gestohlene Geld sei aus Hot- und Warm-Wallets entnommen worden, während ihr Cold Storage vollständig unangetastet geblieben sei. Außerdem verweisen sie auf ihren rund 464 Millionen US-Dollar schweren User Protection Fund und sagen, dieser sei mehr als ausreichend, um die Schäden abzudecken.
Das klärt eine Sache: Die Verluste werden ihre Sicherheitsfalle nicht übersteigen.
Allerdings ignoriert das völlig den Elefanten im Raum: Wie konnten denn bitte Hunderte Millionen Dollar überwiesen werden, bevor irgendwelche internen Schutzmaßnahmen gegriffen haben?
Eine Theorie, die gerade die Runde macht, ist, dass der Angreifer nicht einfach nur einen privaten Schlüssel abgegriffen hat, sondern stattdessen in die Wallet-Signing-Infrastruktur eingedrungen ist. Dieser Unterschied ist riesig. Wenn das Signiersystem kompromittiert wurde, bedeutet das, dass es Schwächen bei den Zugriffsrechten, den Transaktionsregeln oder automatisierten Sicherheitsmechanismen gab – nicht nur einen einzelnen offengelegten Schlüssel.
Ein Blick auf die Blockchain-Aktivität liefert noch einen Hinweis. Jemand tauschte in nur sechs Minuten 19,67 Millionen USDT gegen 7.111 ETH und nahm dabei hohe Slippage-Kosten in Kauf
Das macht niemand, wenn er auf einen guten Kurs aus ist. Es schreit förmlich nach einem Angreifer, der sich beeilt, Gelder zu verschieben – nicht nach einem Systemfehler.
Worauf ihr als Nächstes achten solltet:
Alle Blicke sollten auf den kommenden technischen Bericht von Bitget gerichtet sein. Insbesondere auf die Angriffsmethode, das Design der beteiligten Wallets, eine vollständige Zeitleiste der Ereignisse, wie viel bereits zurückerlangt wurde und eine vollständige Abrechnung der 351,6 Millionen US-Dollar.
Bis diese Details veröffentlicht sind, sind alle Behauptungen darüber, wer es getan hat oder wie er hineingekommen ist, reine Spekulation.
Der Schutzfonds mag die Börse finanziell wieder ausgleichen, aber er erklärt nicht, warum die Sicherheit versagt hat – und auch nicht, ob die tatsächliche Schwachstelle inzwischen gepatcht wurde
#Bitget #Hacked
$MPon $NVDAB