#bitgetbreachforgedrequestsnotstolenkeys
Einbruch bei Bitget: gefälschte Transferanfragen, keine gestohlenen privaten Schlüssel
Bitget bestätigte den Vorfall eines großen Sicherheitsereignisses, das mit rund 351,6 Millionen US-Dollar an betroffenen Geldern zusammenhängt.
Es gibt jedoch einen entscheidenden Punkt:
Laut Berichten haben die Angreifer keine privaten Schlüssel von Bitget gestohlen.
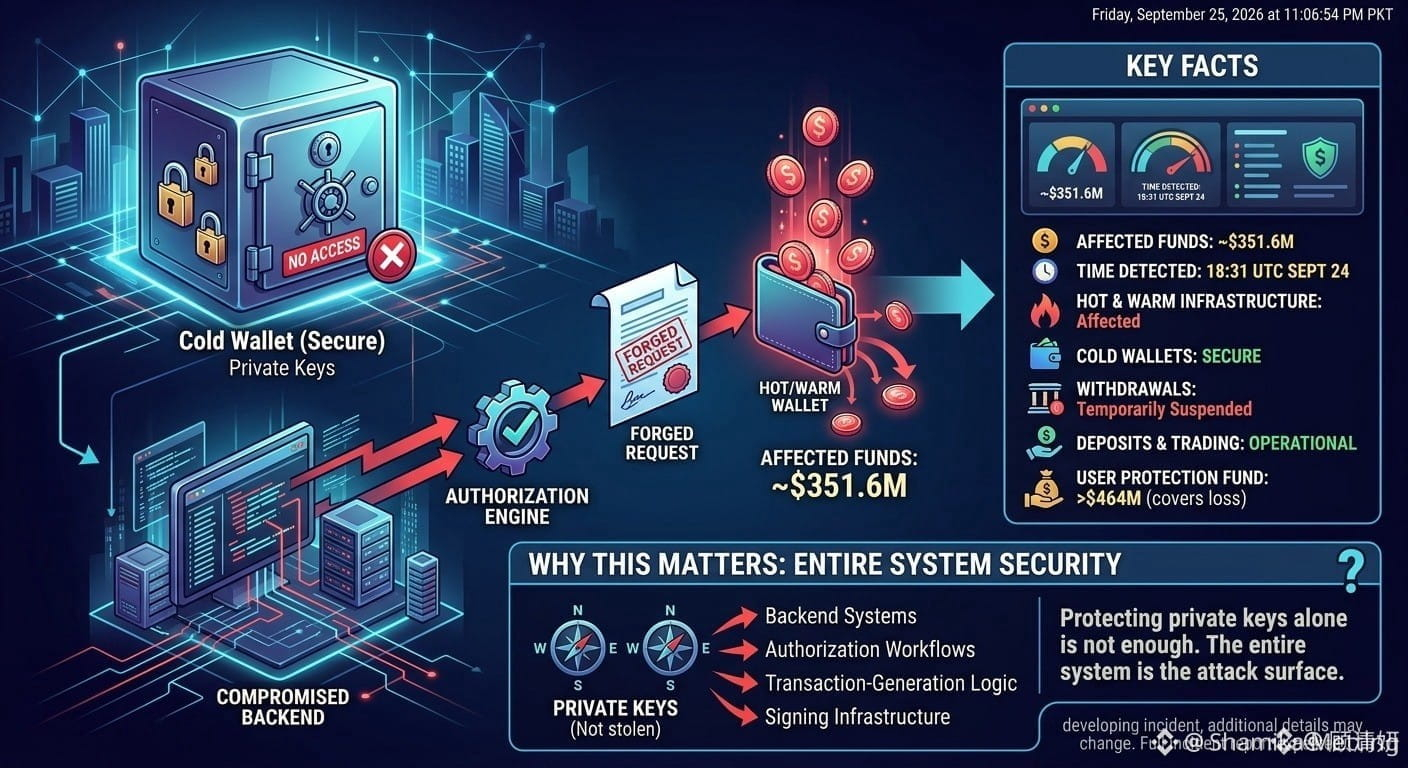
Stattdessen sagte die CEO von Bitget, Gracey Chen, dass die Angreifer das Backend-Wallet-Service-System kompromittiert und diesen Zugriff genutzt hätten, um Überweisungsinformationen zu fälschen und eine Autorisierungs-/Signieroperation durchzuführen.
Wichtigste Fakten
• Etwa 351,6 Millionen US-Dollar an Geldern betroffen
• Der Vorfall wurde um 18:31 UTC am 24. September festgestellt
• Teile der heißen und warmen (hot und warm) Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, dass die Cold Wallets sicher geblieben seien
• Auszahlungen wurden vorübergehend ausgesetzt, während die Sicherheitsprüfung lief
• Einzahlungen und Handel liefen weiter
• Bitget sagt, dass ihr User Protection Fund mehr als 464 Millionen US-Dollar umfasst und den gemeldeten Verlust abdeckt
Warum das wichtig ist
Dieser Vorfall verdeutlicht ein erhebliches Risiko für die Sicherheit von Börsen: Der Schutz privater Schlüssel allein reicht nicht aus.
Für Trader ist die Schlussfolgerung einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem – nicht nur ein Problem mit privaten Schlüsseln.
Der Vorfall entwickelt sich noch weiter, daher könnten sich mit dem Fortschritt der Untersuchung weitere Details ändern.
Bitte beachten Sie als Nächstes
$QI $PHA $ARK
Einbruch bei Bitget: gefälschte Transferanfragen, keine gestohlenen privaten Schlüssel
Bitget bestätigte den Vorfall eines großen Sicherheitsereignisses, das mit rund 351,6 Millionen US-Dollar an betroffenen Geldern zusammenhängt.
Es gibt jedoch einen entscheidenden Punkt:
Laut Berichten haben die Angreifer keine privaten Schlüssel von Bitget gestohlen.
Stattdessen sagte die CEO von Bitget, Gracey Chen, dass die Angreifer das Backend-Wallet-Service-System kompromittiert und diesen Zugriff genutzt hätten, um Überweisungsinformationen zu fälschen und eine Autorisierungs-/Signieroperation durchzuführen.
Wichtigste Fakten
• Etwa 351,6 Millionen US-Dollar an Geldern betroffen
• Der Vorfall wurde um 18:31 UTC am 24. September festgestellt
• Teile der heißen und warmen (hot und warm) Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, dass die Cold Wallets sicher geblieben seien
• Auszahlungen wurden vorübergehend ausgesetzt, während die Sicherheitsprüfung lief
• Einzahlungen und Handel liefen weiter
• Bitget sagt, dass ihr User Protection Fund mehr als 464 Millionen US-Dollar umfasst und den gemeldeten Verlust abdeckt
Warum das wichtig ist
Dieser Vorfall verdeutlicht ein erhebliches Risiko für die Sicherheit von Börsen: Der Schutz privater Schlüssel allein reicht nicht aus.
Für Trader ist die Schlussfolgerung einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem – nicht nur ein Problem mit privaten Schlüsseln.
Der Vorfall entwickelt sich noch weiter, daher könnten sich mit dem Fortschritt der Untersuchung weitere Details ändern.
Bitte beachten Sie als Nächstes
$QI $PHA $ARK