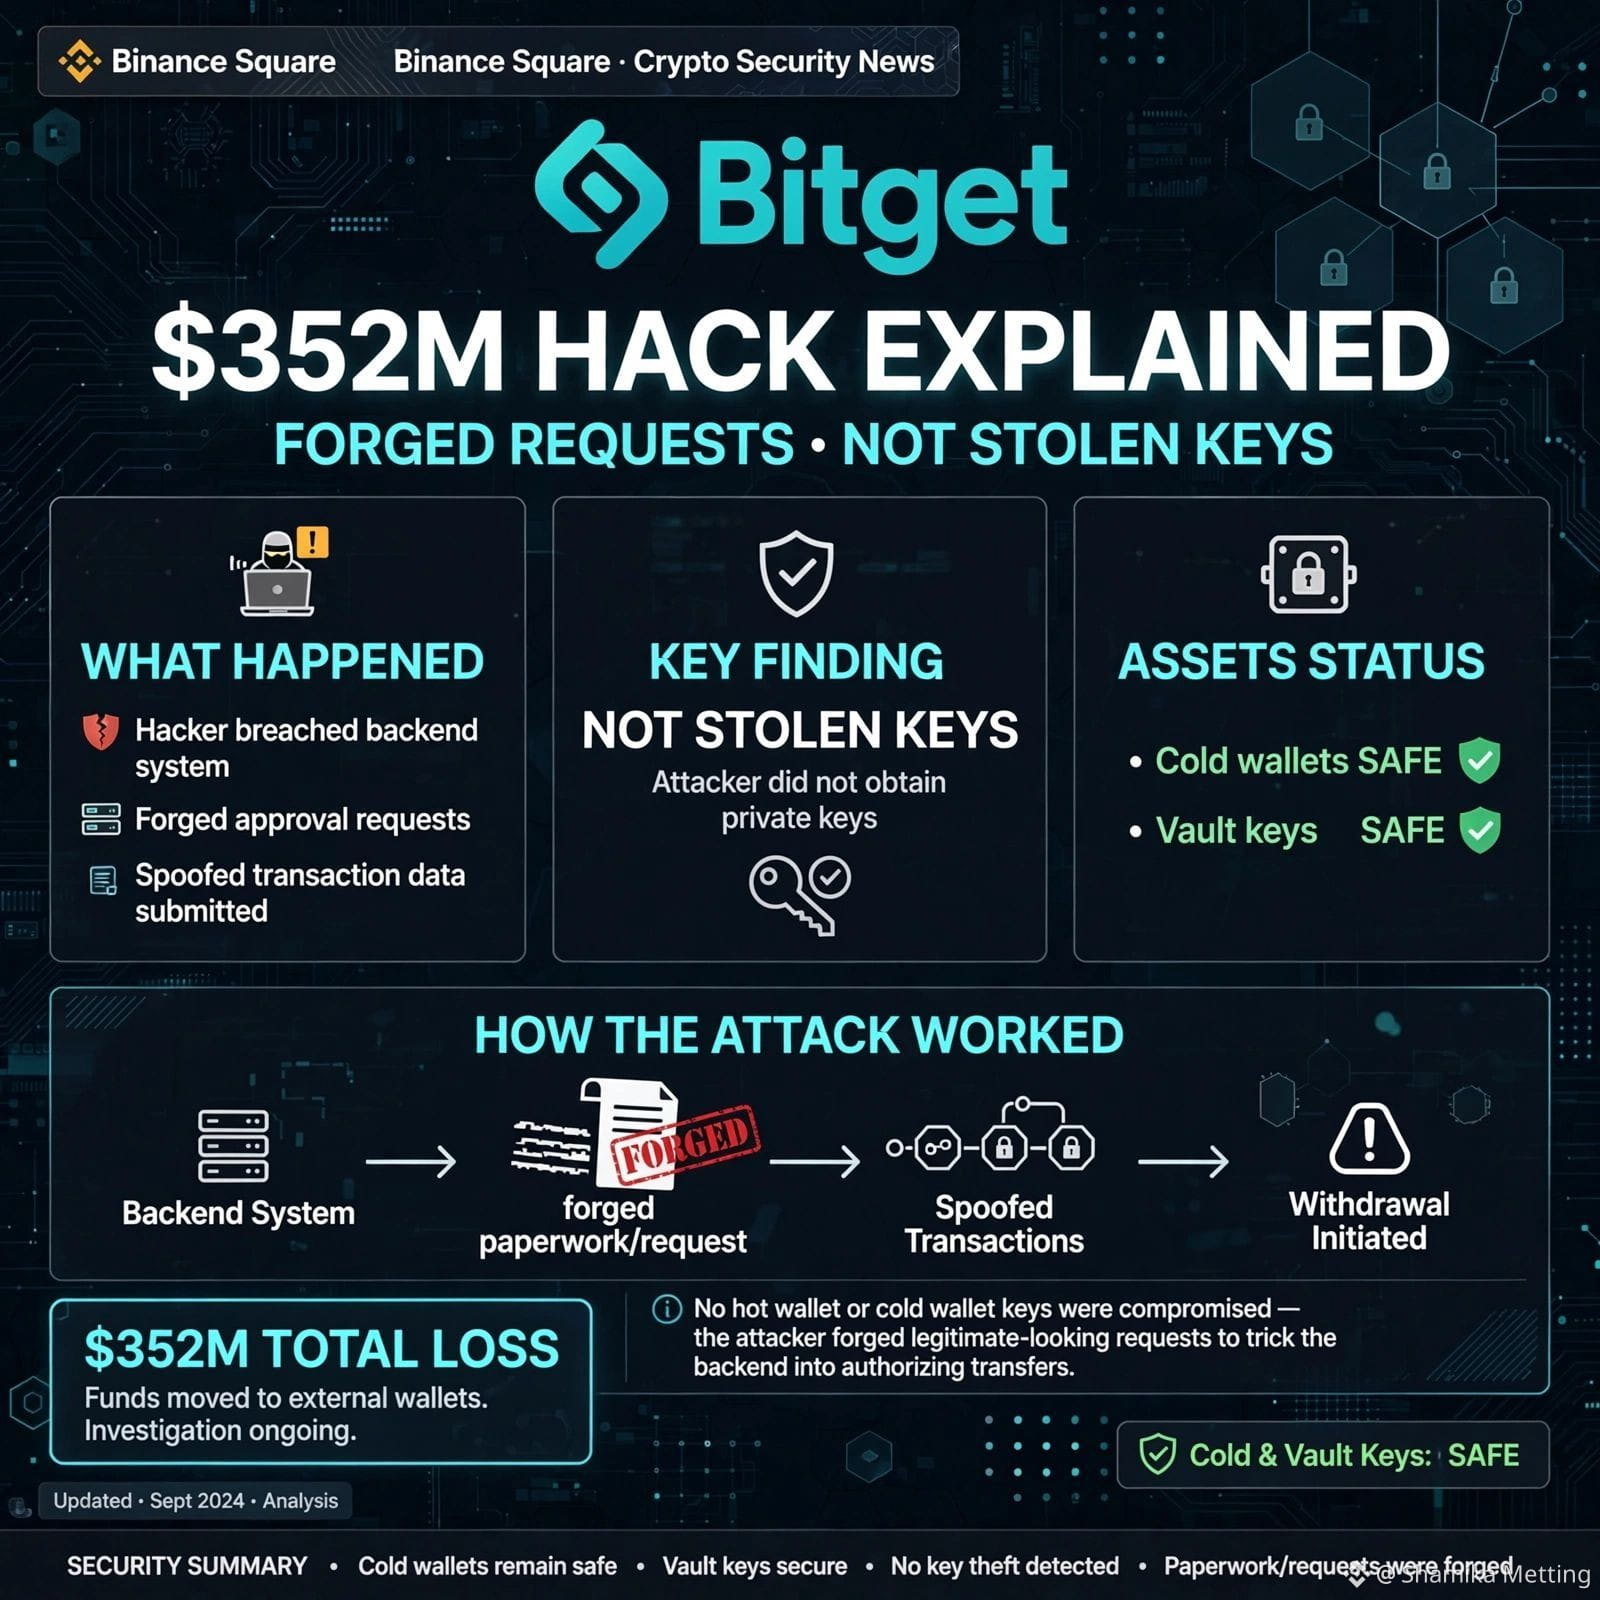
🚨 Durchgesickert: Der Bitget-Einbruch im Wert von 352 Millionen US-Dollar wurde erklärt – gefälschte Anfragen, keine gestohlenen Keys!
Alle geraten in Panik wegen der privaten Schlüssel. Doch die CEO von Bitget, Gracy Chen, hat etwas noch Schlimmeres bestätigt.
Was wirklich passiert ist:
❌ Es wurden keine privaten Schlüssel gestohlen (Cold-, Hot- und Warm-Wallets, die in sicheren Verwahrungen sind)
❌ Es wurden keine Abhebungsanfragen der Nutzer gefälscht
✅ Die Angreifer haben ein entscheidendes Front- und Back-End-System kompromittiert (Backend)
✅ Sie haben Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Authorize-Mechanismus aktiviert, um 351,6 Millionen US-Dollar in Bewegung zu setzen
Stell dir das so vor: „Sie haben den Tresor nicht geknackt, sondern Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat nur offiziell aussehende, gefälschte Belege erstellt.
Aktueller Stand:
Entdeckt am 24. September um 18:31 UTC
Cold Wallets sind sicher
Der User-Schutzfonds in Höhe von 464 Millionen US-Dollar wird den Verlustbetrag abdecken
Die CEO verknüpft den Angriff mit einer Verbindung zu Nordkorea – gestützt auf Beweise aus IP-Adressen
Wie siehst du das – sollten CEX-Plattformen ihr Backend als Open Source veröffentlichen?
Bitte folgen Sie weiter
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Alle geraten in Panik wegen der privaten Schlüssel. Doch die CEO von Bitget, Gracy Chen, hat etwas noch Schlimmeres bestätigt.
Was wirklich passiert ist:
❌ Es wurden keine privaten Schlüssel gestohlen (Cold-, Hot- und Warm-Wallets, die in sicheren Verwahrungen sind)
❌ Es wurden keine Abhebungsanfragen der Nutzer gefälscht
✅ Die Angreifer haben ein entscheidendes Front- und Back-End-System kompromittiert (Backend)
✅ Sie haben Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Authorize-Mechanismus aktiviert, um 351,6 Millionen US-Dollar in Bewegung zu setzen
Stell dir das so vor: „Sie haben den Tresor nicht geknackt, sondern Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat nur offiziell aussehende, gefälschte Belege erstellt.
Aktueller Stand:
Entdeckt am 24. September um 18:31 UTC
Cold Wallets sind sicher
Der User-Schutzfonds in Höhe von 464 Millionen US-Dollar wird den Verlustbetrag abdecken
Die CEO verknüpft den Angriff mit einer Verbindung zu Nordkorea – gestützt auf Beweise aus IP-Adressen
Wie siehst du das – sollten CEX-Plattformen ihr Backend als Open Source veröffentlichen?
Bitte folgen Sie weiter
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys