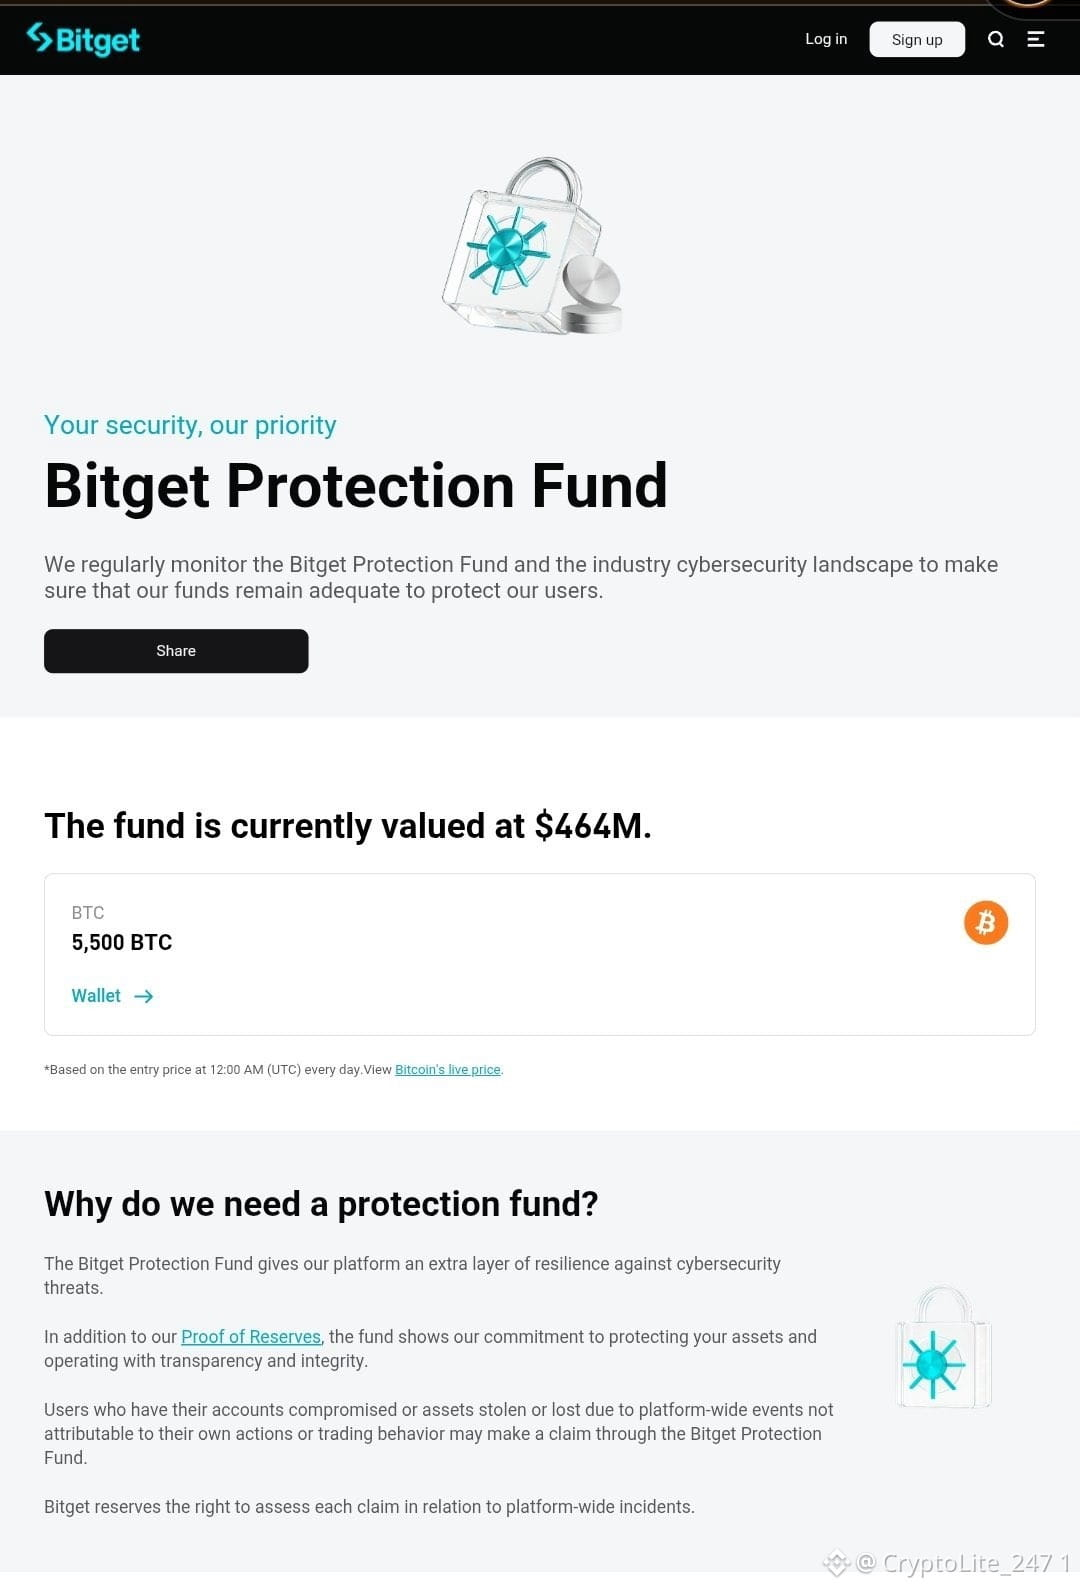
$351,6 Mio. aus Bitget-Wallets abgezogen. $ETH, $USDT und andere große Vermögenswerte waren betroffen. Doch bevor der Zeitplan in Panik umschlägt, hier ist, was tatsächlich bestätigt ist. Bitget erklärt, dass am 24. September unautorisierte Überweisungen Teile seiner Hot- und Warm-Wallet-Infrastruktur getroffen haben. On-Chain-Aktivitäten zeigten, dass Vermögenswerte einschließlich ETH, USDT, USDC, XRP, BNB und AVAX bewegt wurden; ein Teil des gestohlenen USDT/USDT0 wurde später gegen ETH getauscht. Bitget hat die Auszahlungen vorübergehend gestoppt, während die Untersuchung fortgesetzt wird, sagt jedoch, dass seine Cold-Wallets weiterhin sicher sind, die Kundenguthaben korrekt bleiben und Handel sowie Einzahlungen weiterhin funktionieren. Laut Bericht hält der User Protection Fund mehr als $464 Mio., also mehr als der geschätzte Verlust von $351,6 Mio. Dieser Teil wird noch untersucht. Bitget hat gesagt, dass der Angriff ein kompromittiertes Backend-Wallet-System beinhaltete, das genutzt wurde, um Transaktionsinformationen vorzutäuschen und die Autorisierung auszulösen, während Ermittler vermutete Verbindungen nach Nordkorea prüfen. Ich bin seit jeher im Bitget-Ökosystem unterwegs – als Nutzer und als Builder – und werde Gerüchte nicht verstärken, bevor die vollständige Untersuchung vorliegt. ETH und USDT gehören zu den betroffenen Assets, aber das bedeutet nicht, dass die Gelder jedes Bitget-Nutzers verloren sind. Aktuell: Fakten statt Angst, Verifikation statt Spekulation. Wir werden die offiziellen Updates genau im Blick behalten. 🩵 Wir stehen an der Seite von @Bitget. #BTC Price Analysis# #Macro Insights#


Veröffentlichen
Haftungsausschluss: Enthält Meinungen von Drittanbietern. Keine Beratung. Binance AI wird ohne Gewähr bereitgestellt. Siehe AGB.