#bitgetbreachforgedrequestsnotstolenkeys
BITGET-VERSTOSS: GEFÄLSCHTE ÜBERWEISUNGSANFRAGEN, NICHT GESTOHLENE PRIVATE KEYS
Bitget hat einen schwerwiegenden Sicherheitsvorfall bestätigt, der etwa 351,6 Mio. $ an betroffenen Mitteln betrifft.
Doch es gibt einen entscheidenden Punkt:
Den Berichten zufolge stahlen die Angreifer NICHT die privaten Schlüssel von Bitget.
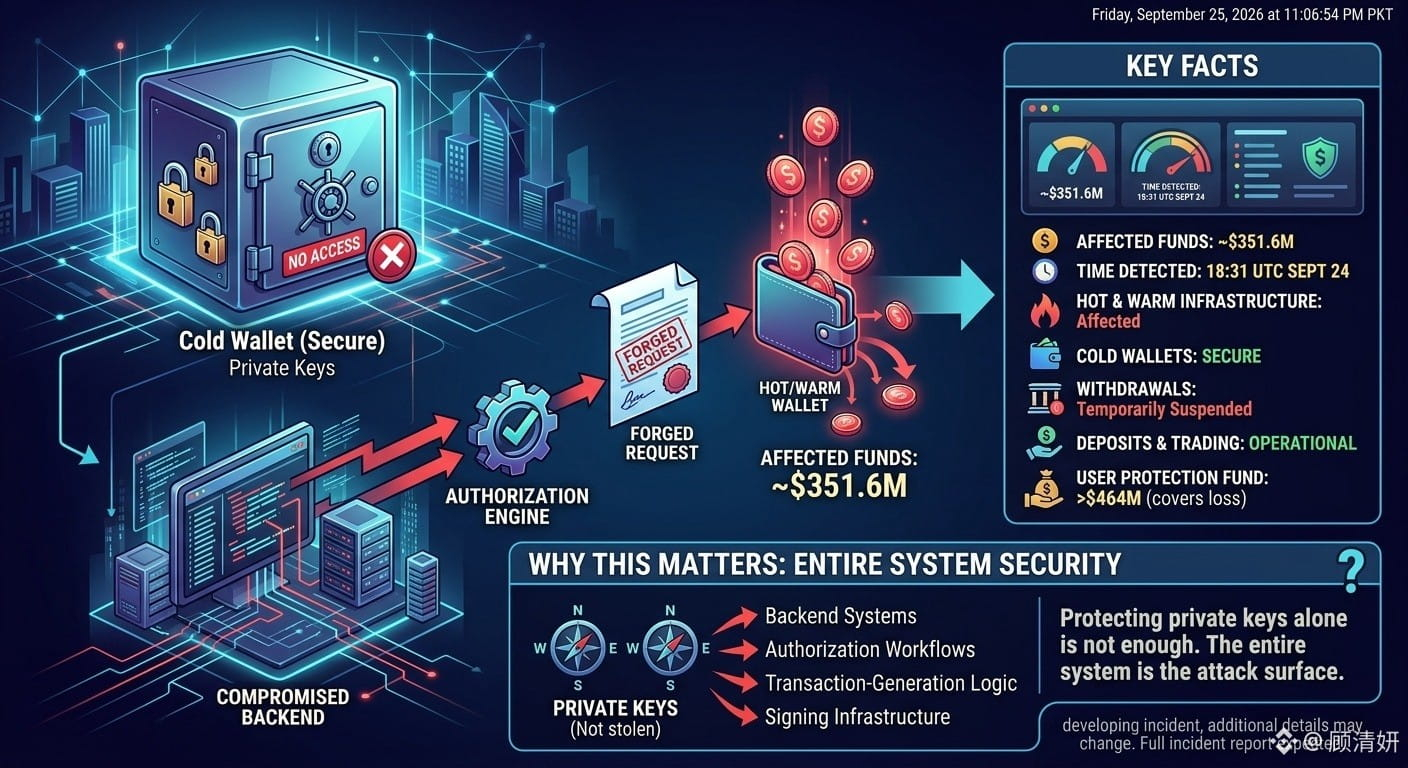
Stattdessen sagte Bitget-CEO Gracy Chen, dass Angreifer ein Backend-Wallet-Service-System kompromittiert und diese Zugriffsrechte genutzt hätten, um Überweisungsinformationen zu fälschen und den Autorisierungs-/Signierungsprozess auszulösen.
WICHTIGE FAKTEN
• Etwa 351,6 Mio. $ an Geldern waren betroffen
• Der Vorfall wurde am 24. September um 18:31 UTC erkannt
• Teile der Hot- und Warm-Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, Cold Wallets seien sicher geblieben
• Auszahlungen wurden während der Sicherheitsprüfung vorübergehend ausgesetzt
• Einzahlungen und Trading blieben betriebsbereit
• Bitget sagt, dass sein User Protection Fund mehr als 464 Mio. $ umfasst und den gemeldeten Verlust abdeckt
WARUM DAS WICHTIG IST
Dieser Vorfall zeigt ein wichtiges Exchange-Sicherheitsrisiko: Der Schutz privater Schlüssel allein reicht nicht aus.
Auch Backend-Systeme, Logik zur Transaktionsgenerierung, Autorisierungs-Workflows und Signierungsinfrastruktur können zu kritischen Angriffsflächen werden.
Bitget sagt, dass die Ermittler noch genau bestimmen, wie das Backend-System kompromittiert wurde, wobei ein vollständiger Incident-Report erwartet wird.
Für Trader ist die wichtigste Erkenntnis ganz einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem — nicht nur ein Problem mit Private Keys.
Dies ist weiterhin ein sich entwickelnder Vorfall, daher können sich zusätzliche Details ändern, während die Untersuchung voranschreitet.
$QI $PHA $ARK
BITGET-VERSTOSS: GEFÄLSCHTE ÜBERWEISUNGSANFRAGEN, NICHT GESTOHLENE PRIVATE KEYS
Bitget hat einen schwerwiegenden Sicherheitsvorfall bestätigt, der etwa 351,6 Mio. $ an betroffenen Mitteln betrifft.
Doch es gibt einen entscheidenden Punkt:
Den Berichten zufolge stahlen die Angreifer NICHT die privaten Schlüssel von Bitget.
Stattdessen sagte Bitget-CEO Gracy Chen, dass Angreifer ein Backend-Wallet-Service-System kompromittiert und diese Zugriffsrechte genutzt hätten, um Überweisungsinformationen zu fälschen und den Autorisierungs-/Signierungsprozess auszulösen.
WICHTIGE FAKTEN
• Etwa 351,6 Mio. $ an Geldern waren betroffen
• Der Vorfall wurde am 24. September um 18:31 UTC erkannt
• Teile der Hot- und Warm-Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, Cold Wallets seien sicher geblieben
• Auszahlungen wurden während der Sicherheitsprüfung vorübergehend ausgesetzt
• Einzahlungen und Trading blieben betriebsbereit
• Bitget sagt, dass sein User Protection Fund mehr als 464 Mio. $ umfasst und den gemeldeten Verlust abdeckt
WARUM DAS WICHTIG IST
Dieser Vorfall zeigt ein wichtiges Exchange-Sicherheitsrisiko: Der Schutz privater Schlüssel allein reicht nicht aus.
Auch Backend-Systeme, Logik zur Transaktionsgenerierung, Autorisierungs-Workflows und Signierungsinfrastruktur können zu kritischen Angriffsflächen werden.
Bitget sagt, dass die Ermittler noch genau bestimmen, wie das Backend-System kompromittiert wurde, wobei ein vollständiger Incident-Report erwartet wird.
Für Trader ist die wichtigste Erkenntnis ganz einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem — nicht nur ein Problem mit Private Keys.
Dies ist weiterhin ein sich entwickelnder Vorfall, daher können sich zusätzliche Details ändern, während die Untersuchung voranschreitet.
$QI $PHA $ARK