
🚨 3,5 Milliarden US-Dollar gestohlen! Bitget meldet schwerwiegendes Sicherheitsereignis
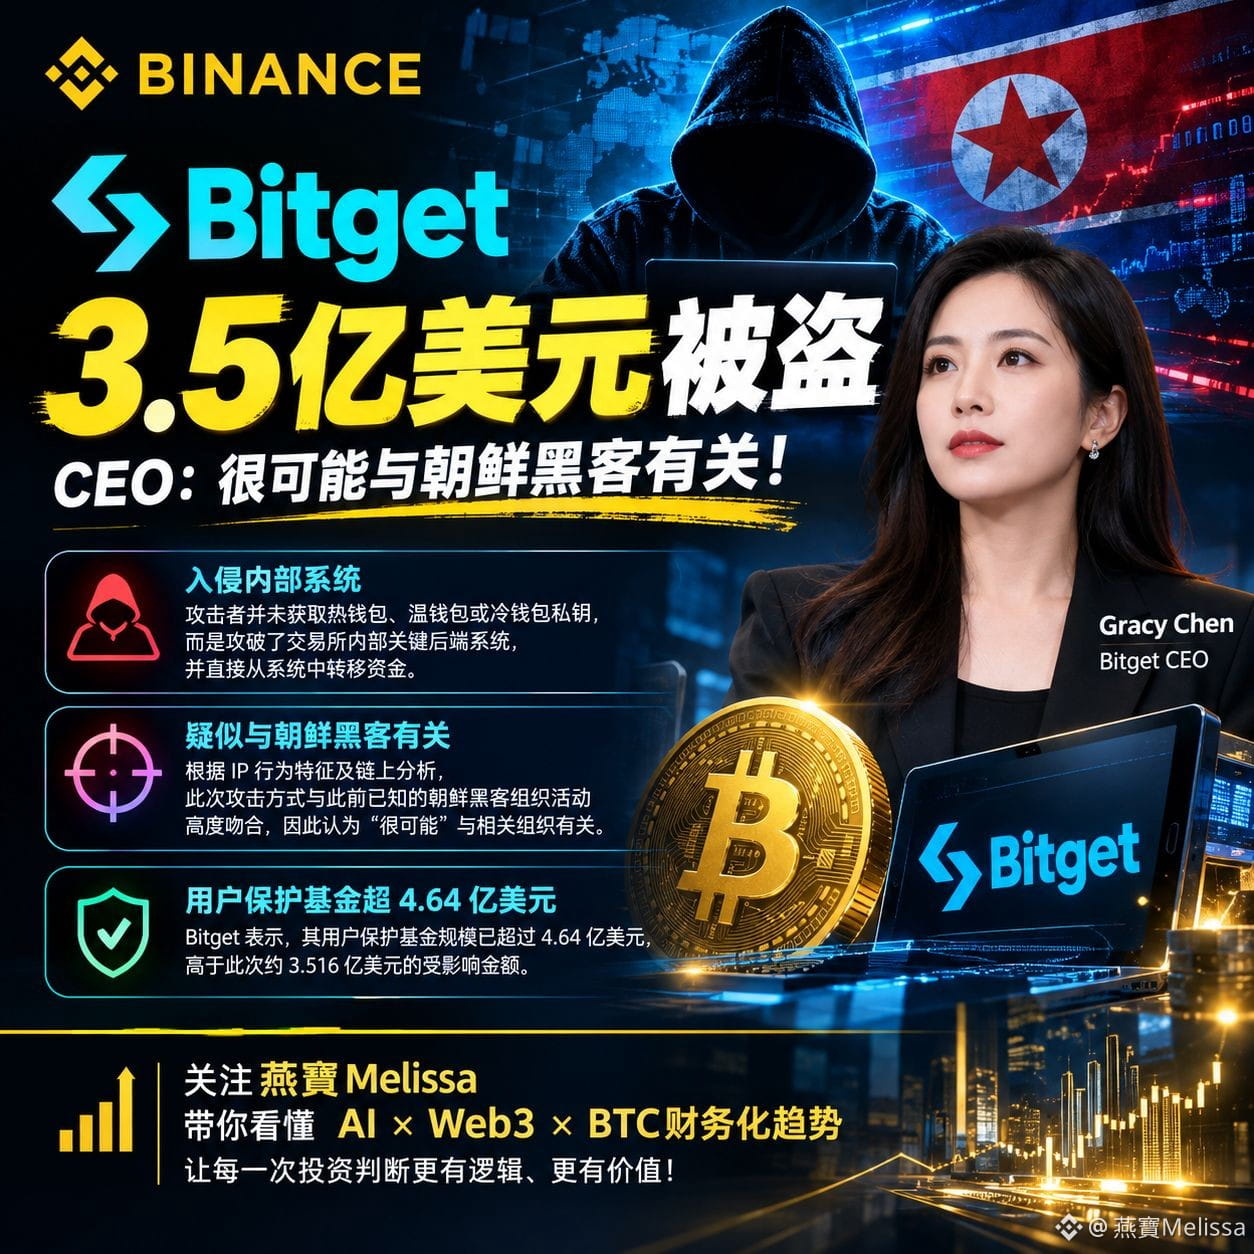
Am 24. September stellte Bitget fest, dass es bei mehreren Hot Wallets zu unautorisierten Abflüssen von Mitteln kam; der offizielle bestätigte, dass Vermögenswerte im Umfang von rund 3,516 Milliarden US-Dollar betroffen sind.
Besonders bemerkenswert ist Folgendes:
🔴 Wurden die privaten Schlüssel nicht gestohlen?
Bitget-CEO Gracy Chen erklärt, dass die Angreifer keine privaten Schlüssel der Hot-, Warm- oder Cold Wallets erlangt hätten, sondern das interne entscheidende Backend-System der Börse kompromittiert hätten. Dabei hätten sie durch das Fälschen von Transaktionsdaten den Autorisierungsprozess ausgelöst, um so die Übertragung der Gelder zu vollziehen.
🔴 Steht es möglicherweise im Zusammenhang mit nordkoreanischen Hackergruppen?
Gracy Chen führt aus, dass die Angriffsart anhand der derzeit bekannten IP-Verhaltensmerkmale und der On-Chain-Analyse stark mit den Aktivitäten zuvor bekannter nordkoreanischer Hackergruppen übereinstimmt. Daher gehe man „sehr wahrscheinlich“ von einem Zusammenhang mit den betreffenden Organisationen aus. Diese Zuschreibung ist derzeit weiterhin eine im Rahmen der Untersuchung laufende Einschätzung und stellt keine endgültige gerichtliche Feststellung dar.
🔴 Was passiert mit den Nutzervermögen?
Bitget gibt an, dass sein Nutzer-Schutzfonds derzeit über 4,64 Milliarden US-Dollar liegt und damit über dem Betrag liegt, der bei diesem Ereignis von rund 3,516 Milliarden US-Dollar betroffen war. Gleichzeitig läuft der Handel und die Einzahlung bleiben in Betrieb; Auszahlungen werden vorübergehend ausgesetzt, während eine Sicherheitsprüfung erfolgt.
An diesem Vorfall sollte die Branche wirklich denken,
vermutlich nicht: „Wurden die privaten Schlüssel geleakt?“, sondern:
Wenn der Angreifer die privaten Schlüssel gar nicht benötigt, um das Börsen-Backend zu kompromittieren und den Autorisierungsprozess auszulösen – wo genau verläuft dann die Sicherheitsgrenze zentralisierter Börsen?
Für normale Nutzer ist das Wichtige Folgendes:
• Wallet-Architektur der Börse
• Ob private Schlüssel und Backend-Berechtigungen isoliert sind
• Maßnahmen für Risikokontrolle und Multi-Signature-Mechanismen
• Ob der Nutzer-Schutzfonds real, transparent und abdeckend ist
• Wann die Auszahlung nach einem großen Sicherheitsvorfall wieder aufgenommen wird
Der Vorfall im Umfang von 3,5 Milliarden US-Dollar erinnert uns erneut daran:
🔐 Anlagensicherheit ≠ nur „Sicherheit der privaten Schlüssel“
🏦 Sicherheit der Börse ≠ nur „Sicherheit der Cold Wallets“
🧠 Echte Sicherheit ist ein vollständiges System – von Berechtigungen, Systemen und Prozessen bis zur On-Chain-Überwachung.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Am 24. September stellte Bitget fest, dass es bei mehreren Hot Wallets zu unautorisierten Abflüssen von Mitteln kam; der offizielle bestätigte, dass Vermögenswerte im Umfang von rund 3,516 Milliarden US-Dollar betroffen sind.
Besonders bemerkenswert ist Folgendes:
🔴 Wurden die privaten Schlüssel nicht gestohlen?
Bitget-CEO Gracy Chen erklärt, dass die Angreifer keine privaten Schlüssel der Hot-, Warm- oder Cold Wallets erlangt hätten, sondern das interne entscheidende Backend-System der Börse kompromittiert hätten. Dabei hätten sie durch das Fälschen von Transaktionsdaten den Autorisierungsprozess ausgelöst, um so die Übertragung der Gelder zu vollziehen.
🔴 Steht es möglicherweise im Zusammenhang mit nordkoreanischen Hackergruppen?
Gracy Chen führt aus, dass die Angriffsart anhand der derzeit bekannten IP-Verhaltensmerkmale und der On-Chain-Analyse stark mit den Aktivitäten zuvor bekannter nordkoreanischer Hackergruppen übereinstimmt. Daher gehe man „sehr wahrscheinlich“ von einem Zusammenhang mit den betreffenden Organisationen aus. Diese Zuschreibung ist derzeit weiterhin eine im Rahmen der Untersuchung laufende Einschätzung und stellt keine endgültige gerichtliche Feststellung dar.
🔴 Was passiert mit den Nutzervermögen?
Bitget gibt an, dass sein Nutzer-Schutzfonds derzeit über 4,64 Milliarden US-Dollar liegt und damit über dem Betrag liegt, der bei diesem Ereignis von rund 3,516 Milliarden US-Dollar betroffen war. Gleichzeitig läuft der Handel und die Einzahlung bleiben in Betrieb; Auszahlungen werden vorübergehend ausgesetzt, während eine Sicherheitsprüfung erfolgt.
An diesem Vorfall sollte die Branche wirklich denken,
vermutlich nicht: „Wurden die privaten Schlüssel geleakt?“, sondern:
Wenn der Angreifer die privaten Schlüssel gar nicht benötigt, um das Börsen-Backend zu kompromittieren und den Autorisierungsprozess auszulösen – wo genau verläuft dann die Sicherheitsgrenze zentralisierter Börsen?
Für normale Nutzer ist das Wichtige Folgendes:
• Wallet-Architektur der Börse
• Ob private Schlüssel und Backend-Berechtigungen isoliert sind
• Maßnahmen für Risikokontrolle und Multi-Signature-Mechanismen
• Ob der Nutzer-Schutzfonds real, transparent und abdeckend ist
• Wann die Auszahlung nach einem großen Sicherheitsvorfall wieder aufgenommen wird
Der Vorfall im Umfang von 3,5 Milliarden US-Dollar erinnert uns erneut daran:
🔐 Anlagensicherheit ≠ nur „Sicherheit der privaten Schlüssel“
🏦 Sicherheit der Börse ≠ nur „Sicherheit der Cold Wallets“
🧠 Echte Sicherheit ist ein vollständiges System – von Berechtigungen, Systemen und Prozessen bis zur On-Chain-Überwachung.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB