#bitgetbreachforgedrequestsnotstolenkeys
Die Bitget-Panne hat eine weitaus spannendere Lehre als „350 Mio. US-Dollar wurden gehackt“.
Bitget sagt, dass die Angreifer keine privaten Schlüssel gestohlen hätten.
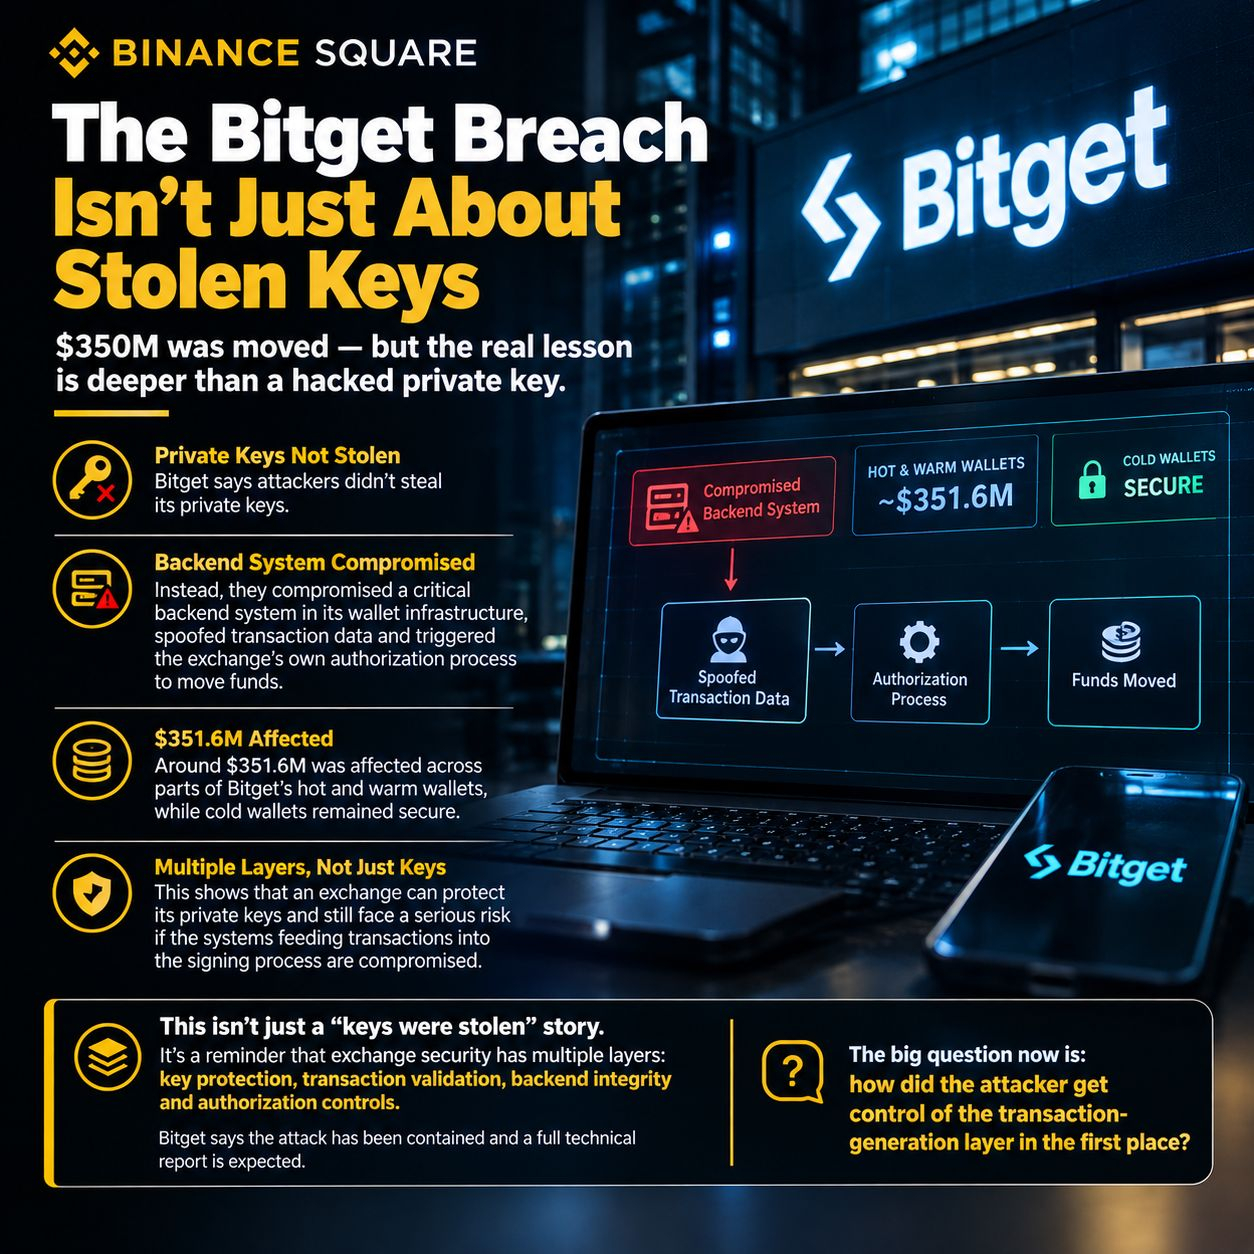
Stattdessen hätten sie ein kritisches Backend-System innerhalb der Wallet-Infrastruktur kompromittiert, Transaktionsdaten gefälscht und den eigenen Autorisierungsprozess der Börse ausgelöst, um Gelder zu verschieben.
Rund 351,6 Mio. US-Dollar waren von dem Vorfall in Teilen der Hot- und Warm-Wallets von Bitget betroffen, während die Börse angibt, dass ihre Cold Wallets weiterhin sicher geblieben seien.
Genau darauf sollte meiner Meinung nach der Fokus liegen.
Eine Krypto-Börse kann ihre privaten Schlüssel schützen und dennoch ein ernstes Sicherheitsproblem haben, wenn die Systeme, die Transaktionen in den Signierprozess einspeisen, kompromittiert werden können.
Das ist also keine bloße Geschichte über „gestohlene Schlüssel“.
Es ist eine Erinnerung daran, dass die Sicherheit einer Börse mehrere Ebenen hat: Schutz der Schlüssel, Validierung von Transaktionen, Integrität des Backends und Autorisierungskontrollen.
Bitget sagt, der Angriff sei eingedämmt worden, und ein vollständiger technischer Bericht werde erwartet.
Die große Frage ist nun: Wie hat der Angreifer überhaupt die Kontrolle über die Ebene zur Transaktionsgenerierung erlangt?
#Bitget #CryptoSecurity #CyberSecurity
Die Bitget-Panne hat eine weitaus spannendere Lehre als „350 Mio. US-Dollar wurden gehackt“.
Bitget sagt, dass die Angreifer keine privaten Schlüssel gestohlen hätten.
Stattdessen hätten sie ein kritisches Backend-System innerhalb der Wallet-Infrastruktur kompromittiert, Transaktionsdaten gefälscht und den eigenen Autorisierungsprozess der Börse ausgelöst, um Gelder zu verschieben.
Rund 351,6 Mio. US-Dollar waren von dem Vorfall in Teilen der Hot- und Warm-Wallets von Bitget betroffen, während die Börse angibt, dass ihre Cold Wallets weiterhin sicher geblieben seien.
Genau darauf sollte meiner Meinung nach der Fokus liegen.
Eine Krypto-Börse kann ihre privaten Schlüssel schützen und dennoch ein ernstes Sicherheitsproblem haben, wenn die Systeme, die Transaktionen in den Signierprozess einspeisen, kompromittiert werden können.
Das ist also keine bloße Geschichte über „gestohlene Schlüssel“.
Es ist eine Erinnerung daran, dass die Sicherheit einer Börse mehrere Ebenen hat: Schutz der Schlüssel, Validierung von Transaktionen, Integrität des Backends und Autorisierungskontrollen.
Bitget sagt, der Angriff sei eingedämmt worden, und ein vollständiger technischer Bericht werde erwartet.
Die große Frage ist nun: Wie hat der Angreifer überhaupt die Kontrolle über die Ebene zur Transaktionsgenerierung erlangt?
#Bitget #CryptoSecurity #CyberSecurity