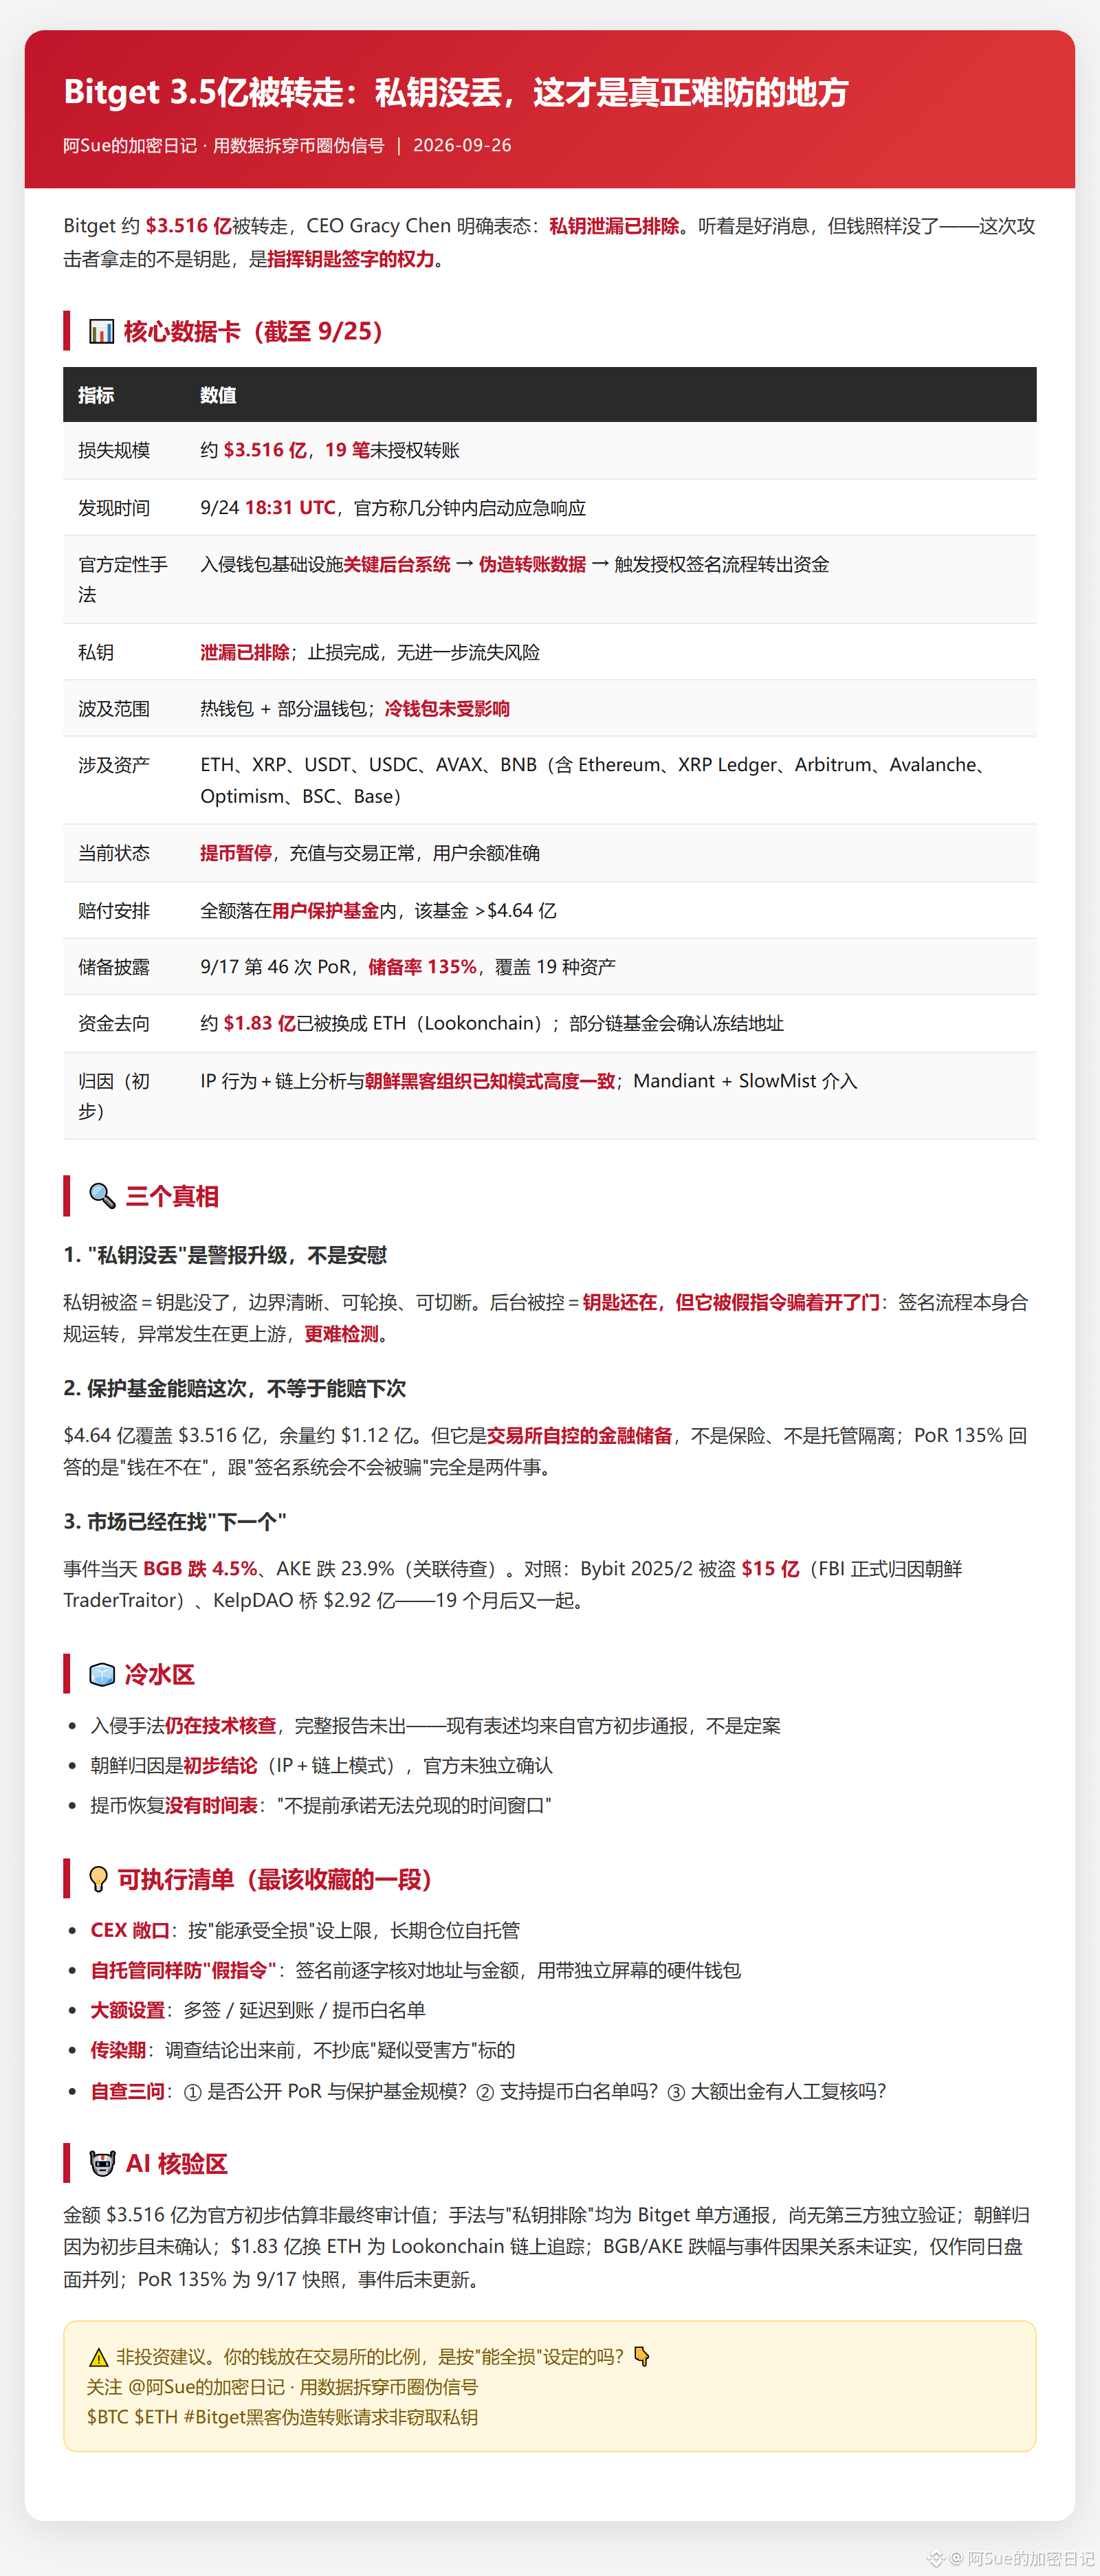
#bitget遭黑客攻击损失3.52亿美元 Bitget 约 3,516 亿 US$ wurden abgezogen, 19 nicht autorisierte Überweisungen, entdeckt am 9/24 um 18:31 UTC. CEO Gracy Chen sagte ausdrücklich: Der Abfluss des privaten Schlüssels ist ausgeschlossen.
Klingt wie gute Nachrichten. Aber das Geld ist trotzdem weg – denn diesmal haben die Angreifer nicht den Schlüssel gestohlen, sondern die Berechtigung, mit der der Schlüssel Transaktionen signiert.
📊 Offizielle Einordnung
Methode: Zugriff auf das kritische Backend der Wallet-Infrastruktur → Fälschen von Überweisungsdaten → Auslösen des autorisierten Signaturprozesses, um das Geld abzuziehen
Umfang: Hot Wallets + Teile der Warm Wallets, Cold Wallets nicht betroffen
Vermögenswerte: ETH/XRP/USDT/USDC/AVAX/BNB; Ketten: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base
Status: Auszahlungen pausiert, Einzahlungen und Handel normal, Benutzer-Salden korrekt
Entschädigung: 100 % fallen in den Nutzer-Schutzfonds, der Fonds beträgt > 4,64 Mrd. US$; PoR-Reservequote beim 46. Mal am 9/17: 135%
Wohin: Etwa 1,83 Mrd. US$ wurden in ETH getauscht (Lookonchain), einige Ketten-Fonds haben eingefrorene Adressen bestätigt
🔑 Drei Wahrheiten
„Der private Schlüssel ist nicht weg“ ist ein Alarm-Upgrade, keine Beruhigung: Gestohlener privater Schlüssel bedeutet, dass der Schlüssel weg ist (klare Grenzen, austauschbar, abtrennbar); das Backend wurde kontrolliert – der Schlüssel ist zwar noch da, aber er wurde durch eine gefälschte Anweisung betrogen, die Tür zu öffnen – der Signaturprozess selbst läuft regelkonform, die Anomalie liegt weiter vorn, schwerer zu erkennen. Der Schutzfonds kann diesmal zahlen, aber nicht unbedingt beim nächsten Mal: Es ist eine finanzielle Reserve, die von der Börse selbst kontrolliert wird, nicht Versicherung, nicht treuhänderische Absonderung; PoR 135 % beantwortet „Ist das Geld da?“ und hat nichts mit „Kann das Signatursystem betrogen werden?“ zu tun. Der Markt sucht bereits nach dem Nächsten: BGB -4,5 %, AKE -23,9 % (Zusammenhang noch zu prüfen); im Vergleich: Bybit wurde 2025/2 um 1,5 Mrd. US$ bestohlen (FBI ordnete offiziell Nordkorea zu), KelpDAO-Brücke 2,92 Mrd. US$, nach 19 Monaten wieder ein ähnlicher Fall
🧊 Zu bestätigen: Die Eindringmethode wird technisch noch untersucht, der vollständige Bericht liegt noch nicht vor; die Nordkorea-Zuschreibung ist eine vorläufige Schlussfolgerung (IP-Verhalten + On-Chain-Muster), eine unabhängige offizielle Bestätigung fehlt; kein Zeitplan für die Wiederaufnahme von Auszahlungen
💡 Vier Dinge, die man tun sollte
① CEX-Exponierung nach „kann einen Totalausfall verkraften“ begrenzen, langfristige Positionen selbst verwahren
② Vor dem Signieren jede Adresse und jeden Betrag wortwörtlich prüfen; Hardware-Wallets mit unabhängigen Displays verwenden; für hohe Beträge Multisig/Delay/Whitelist einrichten
③ Bis die Untersuchungsergebnisse vorliegen, nicht in „vermutete Opfer“-Assets nachkaufen
④ Selbstcheck: Veröffentlicht die Börse PoR und die Größe des Schutzfonds? Unterstützt sie Auszahlungs-Whitelist?