#bitgetbreachforgedrequestsnotstolenkeys
🚨 Die wahre Geschichte hinter dem Bitget-Vorfall 🚨
Die Krypto-Welt ist in Aufruhr – aber lassen wir den Lärm beiseite und betrachten wir verifizierte Fakten zum $351,6M Bitget-Hack.
Spoiler: Es ist nicht das, was du denkst.
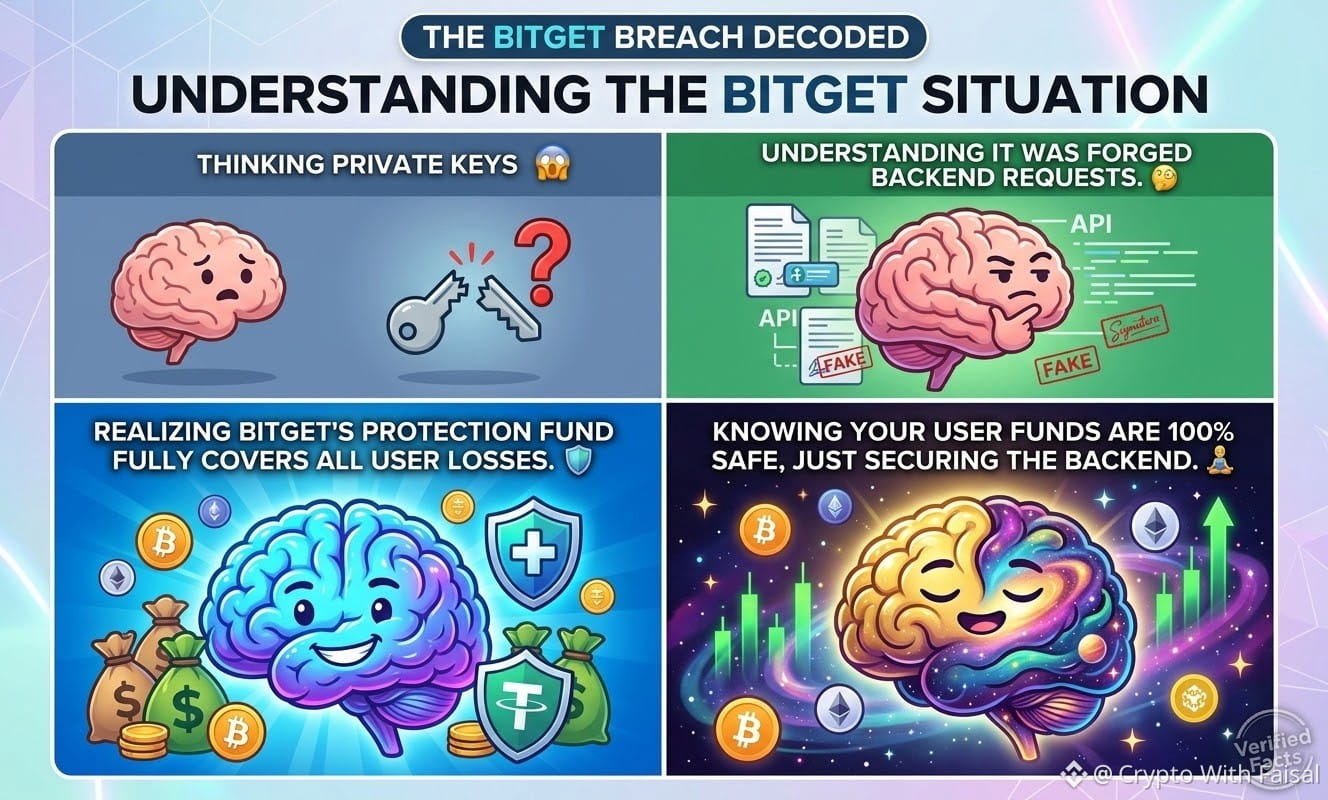
Hacker stahlen nicht private Tresor-Schlüssel! Stattdessen drangen sie in ein Backend-System ein, fälschten Transaktionspapiere und schoben erfälschte Abhebungsanfragen direkt durch den eigenen Freigabeprozess von Bitget.
Warum ist diese technische Einzelheit wichtig?
Weil gestohlene Schlüssel = endlose Blutung. 🩸
Fälschungen = das Loch stopfen und die Blutung beenden. 🛑
Die gute Nachricht:
✅ Schlüssel sind sicher: Private Schlüssel haben das Gebäude nie verlassen.
✅ Tresore sind gesperrt: Es wurden nur Hot- und Warm-Wallets getroffen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer sind abgesichert: Bitgets $464M Protection Fund deckt den $351,6M Verlust vollständig ab.
Auszahlungen sind vorübergehend für ein Sicherheits-Upgrade pausiert, aber CEO Gracy Chen bestätigte, dass die Vermögenswerte der Nutzer sicher sind.
Dieser Vorfall zeigt: Back-Office-Infrastruktur ist jetzt das neue Web3-Schlachtfeld. Bleib wachsam, bleib sicher! 🛡️
$AVAX
$LINK
$ORDI
🚨 Die wahre Geschichte hinter dem Bitget-Vorfall 🚨
Die Krypto-Welt ist in Aufruhr – aber lassen wir den Lärm beiseite und betrachten wir verifizierte Fakten zum $351,6M Bitget-Hack.
Spoiler: Es ist nicht das, was du denkst.
Hacker stahlen nicht private Tresor-Schlüssel! Stattdessen drangen sie in ein Backend-System ein, fälschten Transaktionspapiere und schoben erfälschte Abhebungsanfragen direkt durch den eigenen Freigabeprozess von Bitget.
Warum ist diese technische Einzelheit wichtig?
Weil gestohlene Schlüssel = endlose Blutung. 🩸
Fälschungen = das Loch stopfen und die Blutung beenden. 🛑
Die gute Nachricht:
✅ Schlüssel sind sicher: Private Schlüssel haben das Gebäude nie verlassen.
✅ Tresore sind gesperrt: Es wurden nur Hot- und Warm-Wallets getroffen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer sind abgesichert: Bitgets $464M Protection Fund deckt den $351,6M Verlust vollständig ab.
Auszahlungen sind vorübergehend für ein Sicherheits-Upgrade pausiert, aber CEO Gracy Chen bestätigte, dass die Vermögenswerte der Nutzer sicher sind.
Dieser Vorfall zeigt: Back-Office-Infrastruktur ist jetzt das neue Web3-Schlachtfeld. Bleib wachsam, bleib sicher! 🛡️
$AVAX
$LINK
$ORDI