🚨 NEUE INFORMATIONEN ZUM BITGET-HACK — KEINE SCHLÜSSEL GESTOHLEN, DATEN FERNGEMACHT 🔥
📌 Quelle: Binance News
📅 25. September 2026
🔹 DER VORFALL: Bitget bestätigt den Verlust von 351,6 MILLIONEN US-Dollar durch den Angriff. Die CEO Gracy Chen stellt etwas Klar: NIEMAND hat private Schlüssel oder Tresore gestohlen. Die Hacker drangen in das Backend-System der Wallets ein, fälschten Dokumentation und Transaktionsdaten, und die betrügerischen Überweisungen liefen über das eigene Autorisierungssystem der Plattform 🔒
🔹 WICHTIGE DATEN:
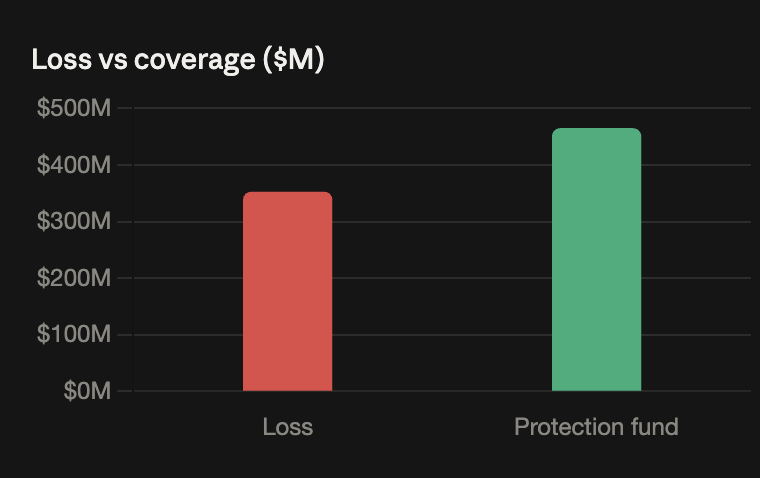
- 💥 351,6 MILLIONEN US-Dollar verloren — einer der größten Vorfälle des Jahres
- 📄 Keine privaten Schlüssel gestohlen — der Angriff erfolgte durch Manipulation des internen Systems
- ✅ Schutzfonds deckt alles ab — 464 Millionen US-Dollar stehen für vollständige Rückerstattungen bereit
- 🔍 Binance arbeitet bei der Spurensuche mit — Sicherheitsteams arbeiten daran, Gelder zurückzuholen
🔹 WAS DAS FÜR DICH BEDEUTET:
- ✅ Kein Sicherheitsfehler der Nutzer — es war ein interner Fehler der Börse
- ✅ Der Schutzfonds deckt 100% des Verlusts ab — die Nutzer verlieren ihre Gelder nicht
- ⚠️ Aber das Vertrauen ist dahin — wenn Transaktionen gefälscht werden können, was steht dann noch auf dem Spiel?
- ✅ Erinnerung: Interne und externe Audits sind entscheidend. Wenn das System so manipulierbar ist, ist das Risiko real
💡 Die härteste Erkenntnis: Es reicht nicht, nur die Schlüssel zu schützen. Wenn die interne Infrastruktur kompromittiert werden kann, sind selbst Gelder in „Cold Storage“ exponiert. Das Risiko ist nicht nur draußen, sondern auch drinnen.
📢 Was denkst du? Gibt dir das Vertrauen, dass der Fonds alles abdeckt, oder sorgt dich eher, dass die Daten gefälscht wurden? Kommentiere 👇
🐦🔥 HadesCripto
#Bitget #Cybersicherheit #KryptoHack #DigitaleSicherheit #HadesCripto
📌 Quelle: Binance News
📅 25. September 2026
🔹 DER VORFALL: Bitget bestätigt den Verlust von 351,6 MILLIONEN US-Dollar durch den Angriff. Die CEO Gracy Chen stellt etwas Klar: NIEMAND hat private Schlüssel oder Tresore gestohlen. Die Hacker drangen in das Backend-System der Wallets ein, fälschten Dokumentation und Transaktionsdaten, und die betrügerischen Überweisungen liefen über das eigene Autorisierungssystem der Plattform 🔒
🔹 WICHTIGE DATEN:
- 💥 351,6 MILLIONEN US-Dollar verloren — einer der größten Vorfälle des Jahres
- 📄 Keine privaten Schlüssel gestohlen — der Angriff erfolgte durch Manipulation des internen Systems
- ✅ Schutzfonds deckt alles ab — 464 Millionen US-Dollar stehen für vollständige Rückerstattungen bereit
- 🔍 Binance arbeitet bei der Spurensuche mit — Sicherheitsteams arbeiten daran, Gelder zurückzuholen
🔹 WAS DAS FÜR DICH BEDEUTET:
- ✅ Kein Sicherheitsfehler der Nutzer — es war ein interner Fehler der Börse
- ✅ Der Schutzfonds deckt 100% des Verlusts ab — die Nutzer verlieren ihre Gelder nicht
- ⚠️ Aber das Vertrauen ist dahin — wenn Transaktionen gefälscht werden können, was steht dann noch auf dem Spiel?
- ✅ Erinnerung: Interne und externe Audits sind entscheidend. Wenn das System so manipulierbar ist, ist das Risiko real
💡 Die härteste Erkenntnis: Es reicht nicht, nur die Schlüssel zu schützen. Wenn die interne Infrastruktur kompromittiert werden kann, sind selbst Gelder in „Cold Storage“ exponiert. Das Risiko ist nicht nur draußen, sondern auch drinnen.
📢 Was denkst du? Gibt dir das Vertrauen, dass der Fonds alles abdeckt, oder sorgt dich eher, dass die Daten gefälscht wurden? Kommentiere 👇
🐦🔥 HadesCripto
#Bitget #Cybersicherheit #KryptoHack #DigitaleSicherheit #HadesCripto