#BitgetBreachForgedRequestsNotStolenKeys
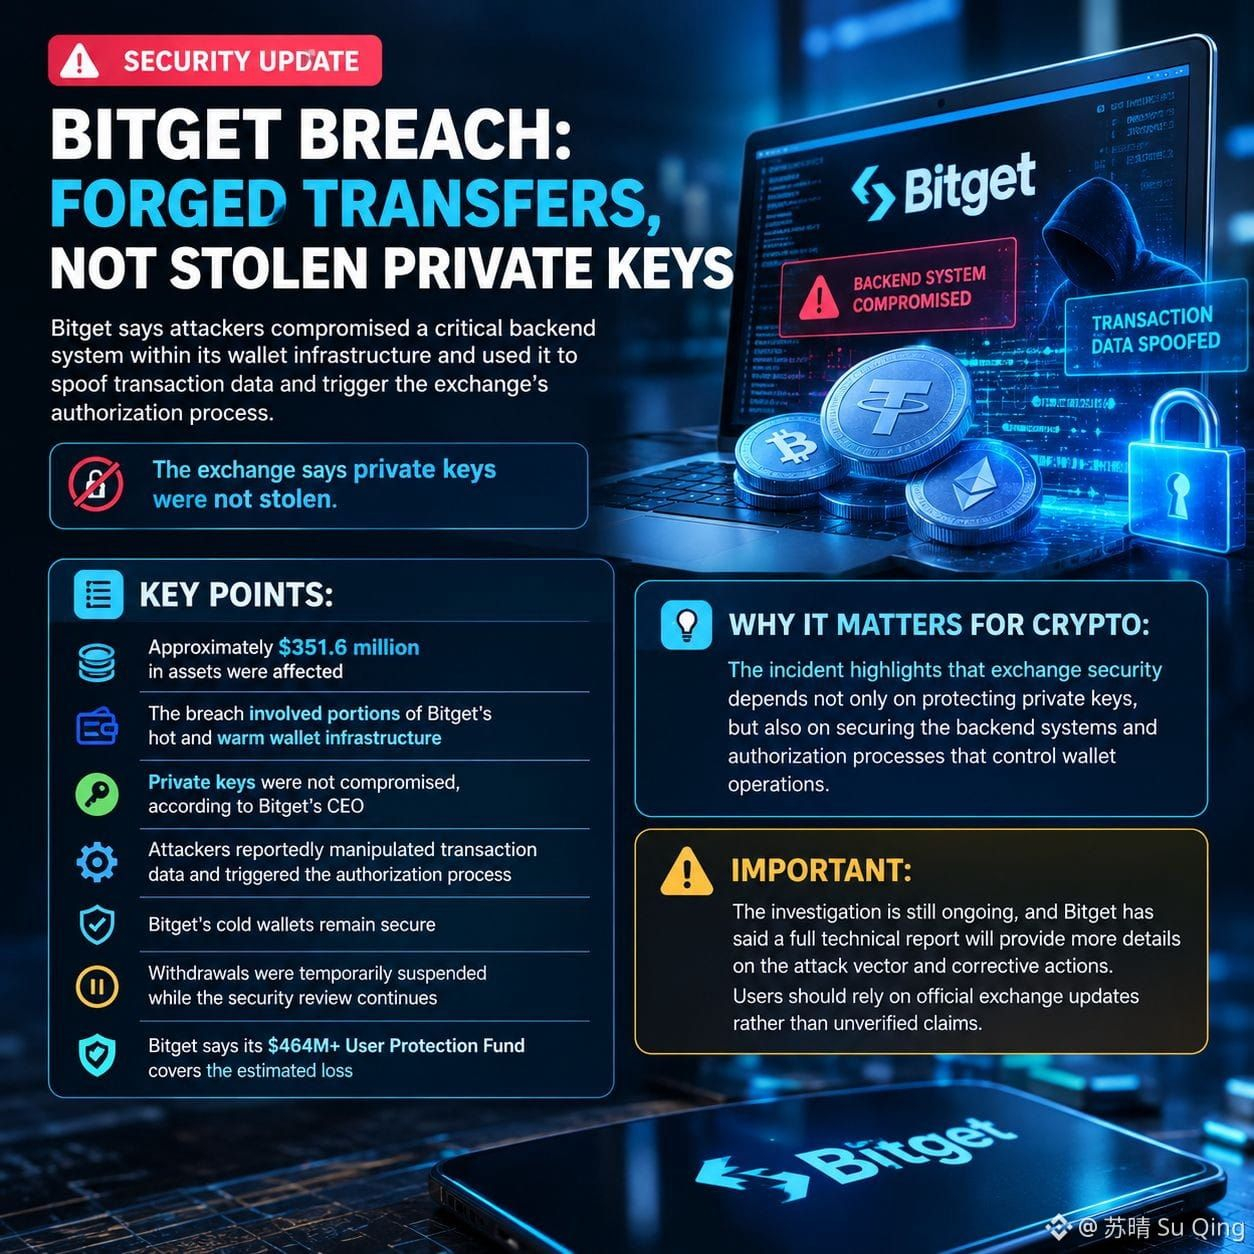
🚨 Einbruch bei Bitget: Fälschungen bei Überweisungen, aber keine gestohlenen privaten Schlüssel
Bitget zufolge sollen die Angreifer ein entscheidendes Backdoor-System innerhalb der Verwahrungsinfrastruktur der Börse gestohlen und es genutzt haben, um Transaktionsdaten zu verschleiern und den Autorisierungsprozess der Börse auszulösen.
Die Börse sagt, dass keine privaten Schlüssel gestohlen wurden.
📊 Die wichtigsten Punkte:
• Vermögenswerte im Wert von rund 351,6 Millionen US-Dollar waren betroffen
• Der Einbruch betraf Teile der Infrastruktur der heißen und der warmen Bitget-Wallets
• Keine privaten Schlüssel wurden kompromittiert, laut dem ausführenden Leiter von Bitget
• Es wird behauptet, dass die Angreifer Transaktionsdaten manipuliert und den Autorisierungsprozess gestartet haben
• Die Cold Wallets von Bitget bleiben sicher
• Bitget sagt, dass ihr Fonds zum Schutz der Nutzer (464 Millionen US-Dollar +) den geschätzten Verlust abdeckt
🔎 Warum das für Krypto wichtig ist:
Der Vorfall zeigt, dass die Sicherheit von Handelsplattformen nicht nur den Schutz privater Schlüssel umfasst, sondern auch die Sicherung der Server- (Back-End-)Systeme und der Autorisierungsprozesse, die die Wallet-Transaktionen steuern.
⚠️ Wichtig:
Die Ermittlungen laufen noch. Bitget sagt, ein umfassender technischer Bericht werde weitere Details zu der Angriffsmethode und den Korrekturmaßnahmen liefern. Nutzer sollten sich auf offizielle Börsen-Updates verlassen und nicht auf unbestätigte Behauptungen.
Bitte um weitere Info
$SAGA
🚨 Einbruch bei Bitget: Fälschungen bei Überweisungen, aber keine gestohlenen privaten Schlüssel
Bitget zufolge sollen die Angreifer ein entscheidendes Backdoor-System innerhalb der Verwahrungsinfrastruktur der Börse gestohlen und es genutzt haben, um Transaktionsdaten zu verschleiern und den Autorisierungsprozess der Börse auszulösen.
Die Börse sagt, dass keine privaten Schlüssel gestohlen wurden.
📊 Die wichtigsten Punkte:
• Vermögenswerte im Wert von rund 351,6 Millionen US-Dollar waren betroffen
• Der Einbruch betraf Teile der Infrastruktur der heißen und der warmen Bitget-Wallets
• Keine privaten Schlüssel wurden kompromittiert, laut dem ausführenden Leiter von Bitget
• Es wird behauptet, dass die Angreifer Transaktionsdaten manipuliert und den Autorisierungsprozess gestartet haben
• Die Cold Wallets von Bitget bleiben sicher
• Bitget sagt, dass ihr Fonds zum Schutz der Nutzer (464 Millionen US-Dollar +) den geschätzten Verlust abdeckt
🔎 Warum das für Krypto wichtig ist:
Der Vorfall zeigt, dass die Sicherheit von Handelsplattformen nicht nur den Schutz privater Schlüssel umfasst, sondern auch die Sicherung der Server- (Back-End-)Systeme und der Autorisierungsprozesse, die die Wallet-Transaktionen steuern.
⚠️ Wichtig:
Die Ermittlungen laufen noch. Bitget sagt, ein umfassender technischer Bericht werde weitere Details zu der Angriffsmethode und den Korrekturmaßnahmen liefern. Nutzer sollten sich auf offizielle Börsen-Updates verlassen und nicht auf unbestätigte Behauptungen.
Bitte um weitere Info
$SAGA