🚨 BITGET $352M HACK ERKLÄRT: Gefälschte Anfragen, NICHT gestohlene Schlüssel!
Alle geraten in Panik wegen privater Schlüssel. Aber Bitget-CEO Gracy Chen hat gerade etwas Schlimmeres bestätigt.
Was Tatsächlich Passiert ist:
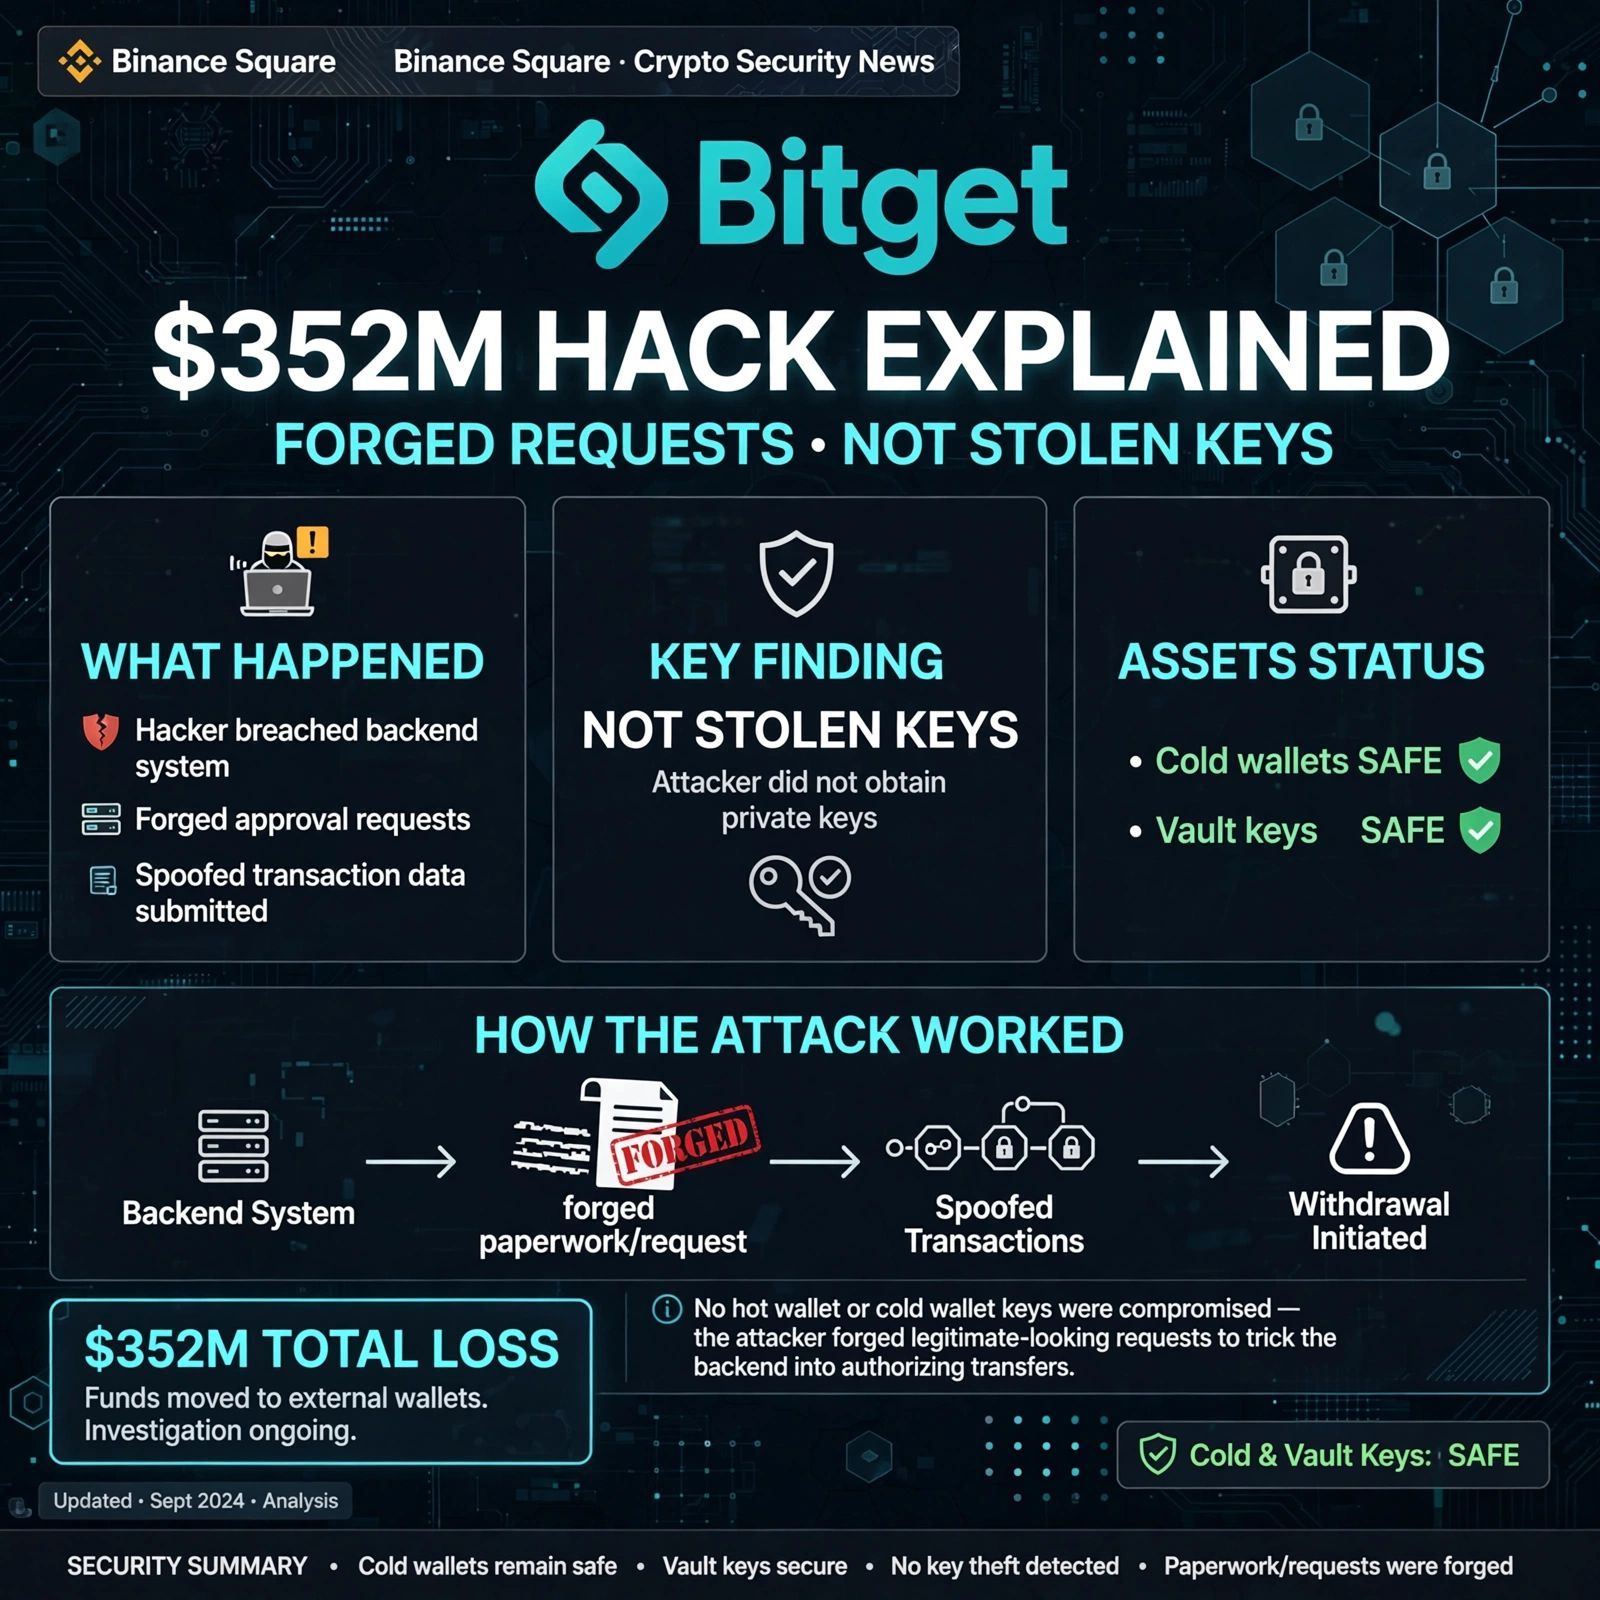
❌ Private Keys wurden NICHT gestohlen (Cold-, Hot- & Warm-Wallets sind sicher)
❌ Nutzer-Auszahlungsanfragen wurden NICHT gefälscht
✅ Hacker haben ein KRITISCHES Backend-System durchbrochen
✅ Sie haben Transaktionsdaten vorgetäuscht
✅ Sie haben den EIGENEN Autorisierungsprozess von Bitget ausgelöst, um $351,6M zu bewegen
Stell es dir so vor: „Sie haben nicht den Tresor geknackt, sie haben die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen, jemand hat nur gefälschte offizielle Belege erstellt.
Aktueller Status:
Erkannt um 18:31 UTC, 24. Sep
Cold Wallets gesichert
$464M User Protection Fund deckt den Verlust ab
CEO verknüpft den Angriff mit Nordkorea über IP-Hinweise
Was denkt ihr – Sollten CEXs ihr Backend Open-Source machen?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Alle geraten in Panik wegen privater Schlüssel. Aber Bitget-CEO Gracy Chen hat gerade etwas Schlimmeres bestätigt.
Was Tatsächlich Passiert ist:
❌ Private Keys wurden NICHT gestohlen (Cold-, Hot- & Warm-Wallets sind sicher)
❌ Nutzer-Auszahlungsanfragen wurden NICHT gefälscht
✅ Hacker haben ein KRITISCHES Backend-System durchbrochen
✅ Sie haben Transaktionsdaten vorgetäuscht
✅ Sie haben den EIGENEN Autorisierungsprozess von Bitget ausgelöst, um $351,6M zu bewegen
Stell es dir so vor: „Sie haben nicht den Tresor geknackt, sie haben die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen, jemand hat nur gefälschte offizielle Belege erstellt.
Aktueller Status:
Erkannt um 18:31 UTC, 24. Sep
Cold Wallets gesichert
$464M User Protection Fund deckt den Verlust ab
CEO verknüpft den Angriff mit Nordkorea über IP-Hinweise
Was denkt ihr – Sollten CEXs ihr Backend Open-Source machen?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys