

A comunidade cripto continua em alerta máximo após o incidente de segurança da Bitget. Novas declarações da CEO Gracy Chen e análises on-chain trouxeram à tona informações cruciais sobre os suspeitos e a dinâmica da invasão:
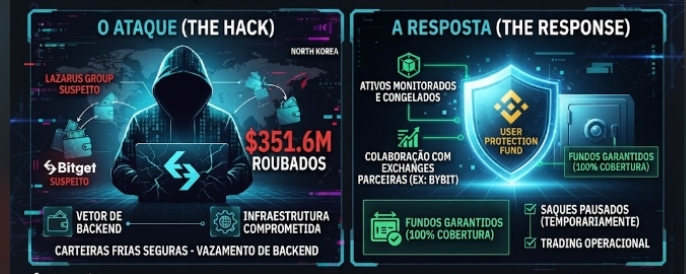
Principal Suspeito (Coreia do Norte / Grupo Lazarus): A CEO da Bitget apontou publicamente indícios de forte ligação com hackers norte-coreanos (DPRK). A suspeita foi levantada após o rastreamento de endereços IP e padrões de VPN idênticos aos utilizados em ataques anteriores atribuídos ao regime. Pesquisadores on-chain independentes também rastrearam parte dos fundos para endereços associados a redes de hackers como o TraderTraitor.
Como o ataque aconteceu? (Detalhes Técnicos):
A administração descartou o vazamento de chaves privadas. As carteiras frias (cold wallets) continuam completamente seguras e isoladas.
O vetor de ataque consistiu na invasão de um sistema de backend da infraestrutura de gerenciamento de carteiras. Os invasores conseguiram manipular processos de assinatura de transações sem precisar falsificar solicitações de saque de clientes comuns.
A hipótese de envolvimento interno (inside job) foi inicialmente descartada pela diretoria, embora as investigações forenses continuem em aberto.
to.
Recuperação e Status Atual:
Parte dos ativos desviados já está sendo monitorada e há esforços conjuntos com outras grandes exchanges (como a Bybit, que ofereceu suporte) para congelar endereços de destino.
O User Protection Fund (fundo de mais de US$ 464 milhões) segue garantido para cobrir 100% das perdas dos usuários afetados.
Os saques continuam temporariamente pausados por precaução enquanto a equipe endurece as barreiras de segurança, mas o trading e os depósitos operam normalmente.
.
Um relatório técnico completo (post-mortem) detalhando a causa raiz exata e o avanço da recuperação dos fundos deve ser divulgado em breve.
#Bitget #LazarusGroup #CriptoNoticias #SegurancaCripto #BinanceSquare $BTC $AVAX
