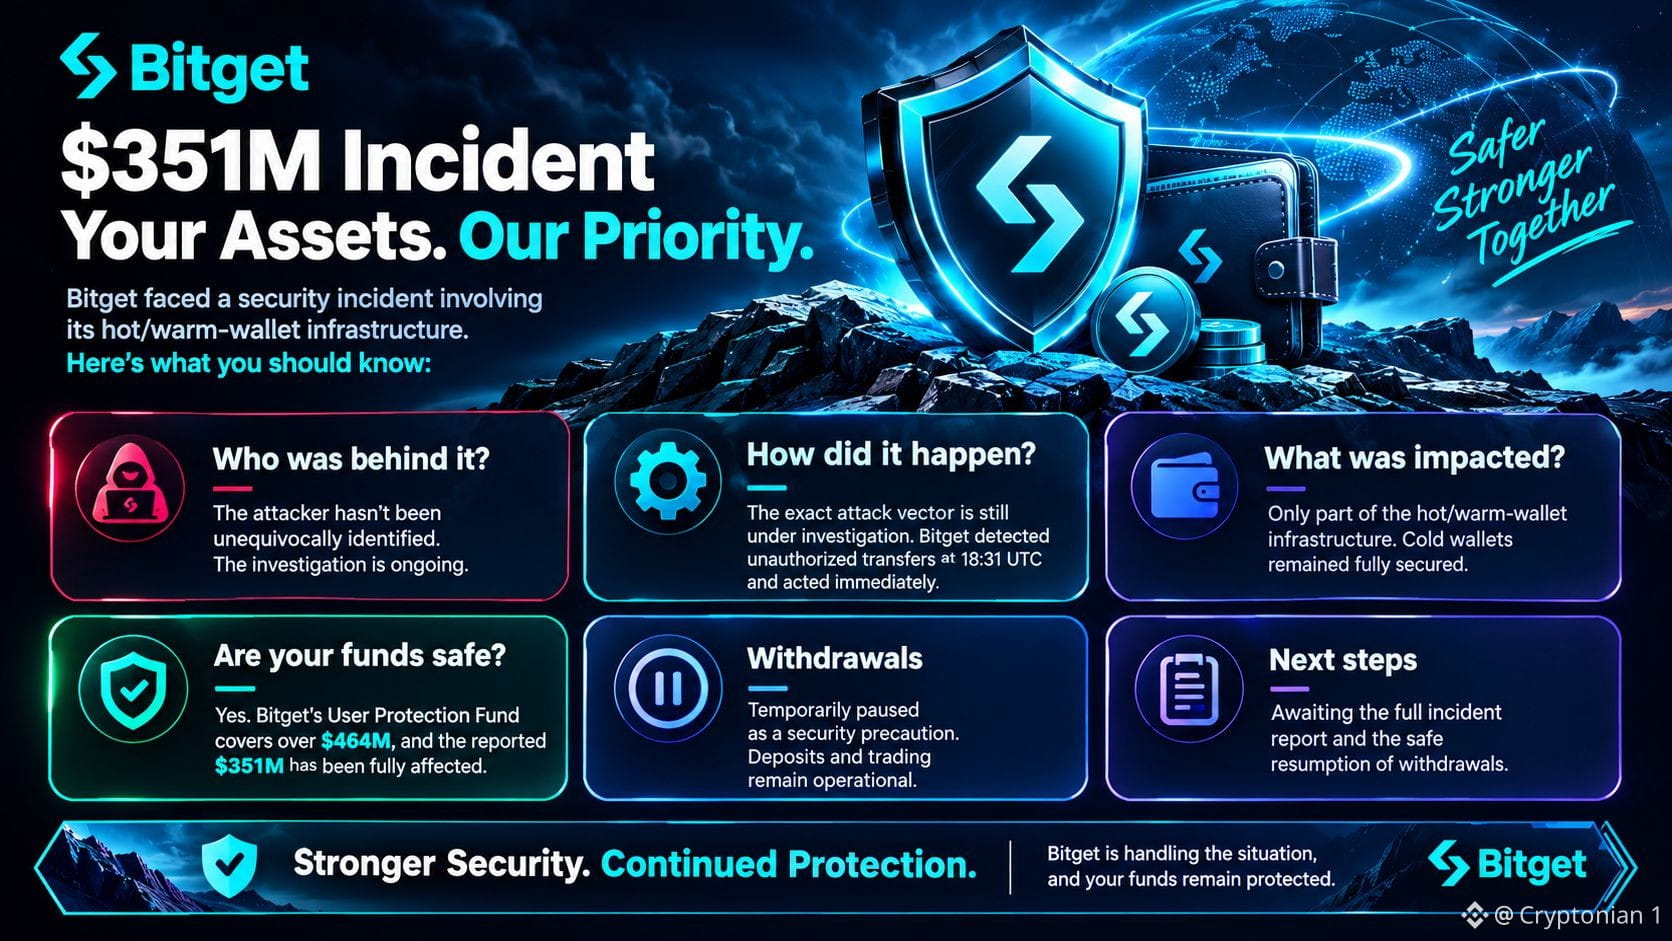
Es sieht so aus, als wären nordkoreanische Hacker die Hauptverdächtigen hinter Bitgets $351M-Schaden, basierend auf IP-Spuren und Angriffsmustern, die der CEO gemeldet hat. Sie stahlen keine privaten Schlüssel, sondern brachen in ein Backend-Wallet-System ein, fälschten Übertragungsdaten und brachten den Autorisierungsprozess dazu, Gelder aus Hot- und Warm-Wallets abfließen zu lassen. Die Kundengelder sollten in Ordnung sein, da der Schutzfonds von Bitget in Höhe von $464M den gesamten Verlust abdeckt und Cold Wallets inklusive $BTC weiterhin gesperrt blieben, obwohl Abhebungen vorerst pausiert sind, während sie aufräumen.
$ETH #BTC Preisanalyse# #ETH
$ETH #BTC Preisanalyse# #ETH