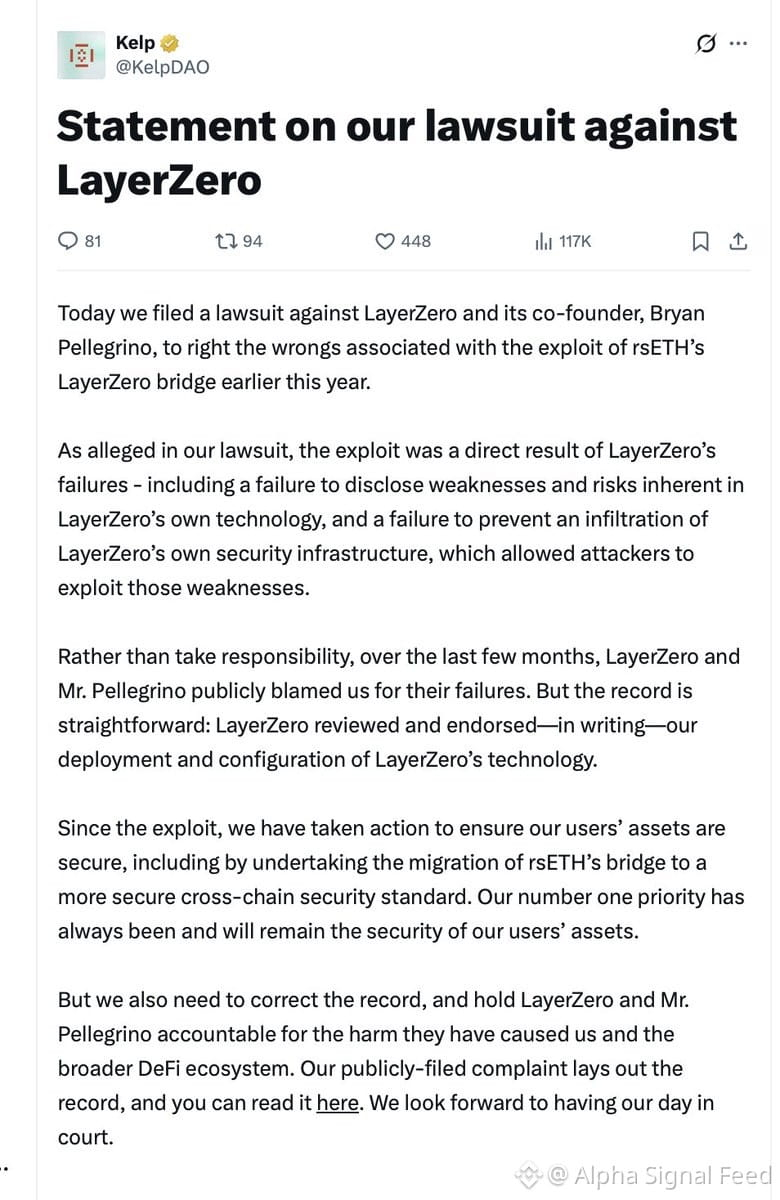
KelpDAO hat LayerZero wegen eines rsETH-Hacks im April auf 292 Mio. $ verklagt. Das ist nicht einfach nur eine weitere Exploit-Story – es ist der erste große juristische Test dafür, wer zahlt, wenn DeFi-Infrastruktur ausfällt.
Der Ablauf:
18. April 2026: Die Lazarus Group entzieht 116.500 $rsETH (~292 Mio. $) über Kelp's Bridge
24. September: Kelp reicht beim BC-Gericht Klage ein und nennt LayerZero Labs sowie CEO Bryan Pellegrino persönlich
Kelp's Argumentation:
• LayerZero hat ihre Bridge-Konfiguration schriftlich geprüft und befürwortet
• LayerZero hat Risiken in ihrer eigenen Technologie nicht offengelegt
• LayerZero's Sicherheitsinfrastruktur wurde kompromittiert, sodass der Angriff möglich wurde
LayerZero's Verteidigung:
• Bezeichnet es als „haltlos“
• Macht die 1-of-1-DVN-Konfiguration von Kelp verantwortlich (ein einzelner Verifizierer)
• Sagt, sie werden es in Vancouver bekämpfen
Der Knackpunkt: 47 % von ~2.665 LayerZero-Apps nutzten zur Zeit des Hacks dieselbe 1-of-1-Konfiguration. Wenn die Hälfte des Ökosystems sie verwendet hat – war das wirklich nur ein Fehler von Kelp?
LayerZero hat 1-of-1-Setups erst nach dem Exploit verboten. Kelp hat seitdem $rsETH auf Chainlink CCIP migriert.
Dieser Fall wird das erste rechtliche Präzedenz für die Haftung von DeFi-Infrastruktur schaffen. Keine schnelle Einigung erwartet – Kelp will seinen Tag vor Gericht.
Alpha: Prüfe immer, wie viele Verifizierer deine Bridges absichern. Ein schwacher Kontrollpunkt = Millionen sind weg.
Wer gewinnt das? Kelp oder LayerZero?
Der Ablauf:
18. April 2026: Die Lazarus Group entzieht 116.500 $rsETH (~292 Mio. $) über Kelp's Bridge
24. September: Kelp reicht beim BC-Gericht Klage ein und nennt LayerZero Labs sowie CEO Bryan Pellegrino persönlich
Kelp's Argumentation:
• LayerZero hat ihre Bridge-Konfiguration schriftlich geprüft und befürwortet
• LayerZero hat Risiken in ihrer eigenen Technologie nicht offengelegt
• LayerZero's Sicherheitsinfrastruktur wurde kompromittiert, sodass der Angriff möglich wurde
LayerZero's Verteidigung:
• Bezeichnet es als „haltlos“
• Macht die 1-of-1-DVN-Konfiguration von Kelp verantwortlich (ein einzelner Verifizierer)
• Sagt, sie werden es in Vancouver bekämpfen
Der Knackpunkt: 47 % von ~2.665 LayerZero-Apps nutzten zur Zeit des Hacks dieselbe 1-of-1-Konfiguration. Wenn die Hälfte des Ökosystems sie verwendet hat – war das wirklich nur ein Fehler von Kelp?
LayerZero hat 1-of-1-Setups erst nach dem Exploit verboten. Kelp hat seitdem $rsETH auf Chainlink CCIP migriert.
Dieser Fall wird das erste rechtliche Präzedenz für die Haftung von DeFi-Infrastruktur schaffen. Keine schnelle Einigung erwartet – Kelp will seinen Tag vor Gericht.
Alpha: Prüfe immer, wie viele Verifizierer deine Bridges absichern. Ein schwacher Kontrollpunkt = Millionen sind weg.
Wer gewinnt das? Kelp oder LayerZero?