
KELPDAO KLAGT LAYERZERO: $292M rsETH-HACK GEHT VOR GERICHT
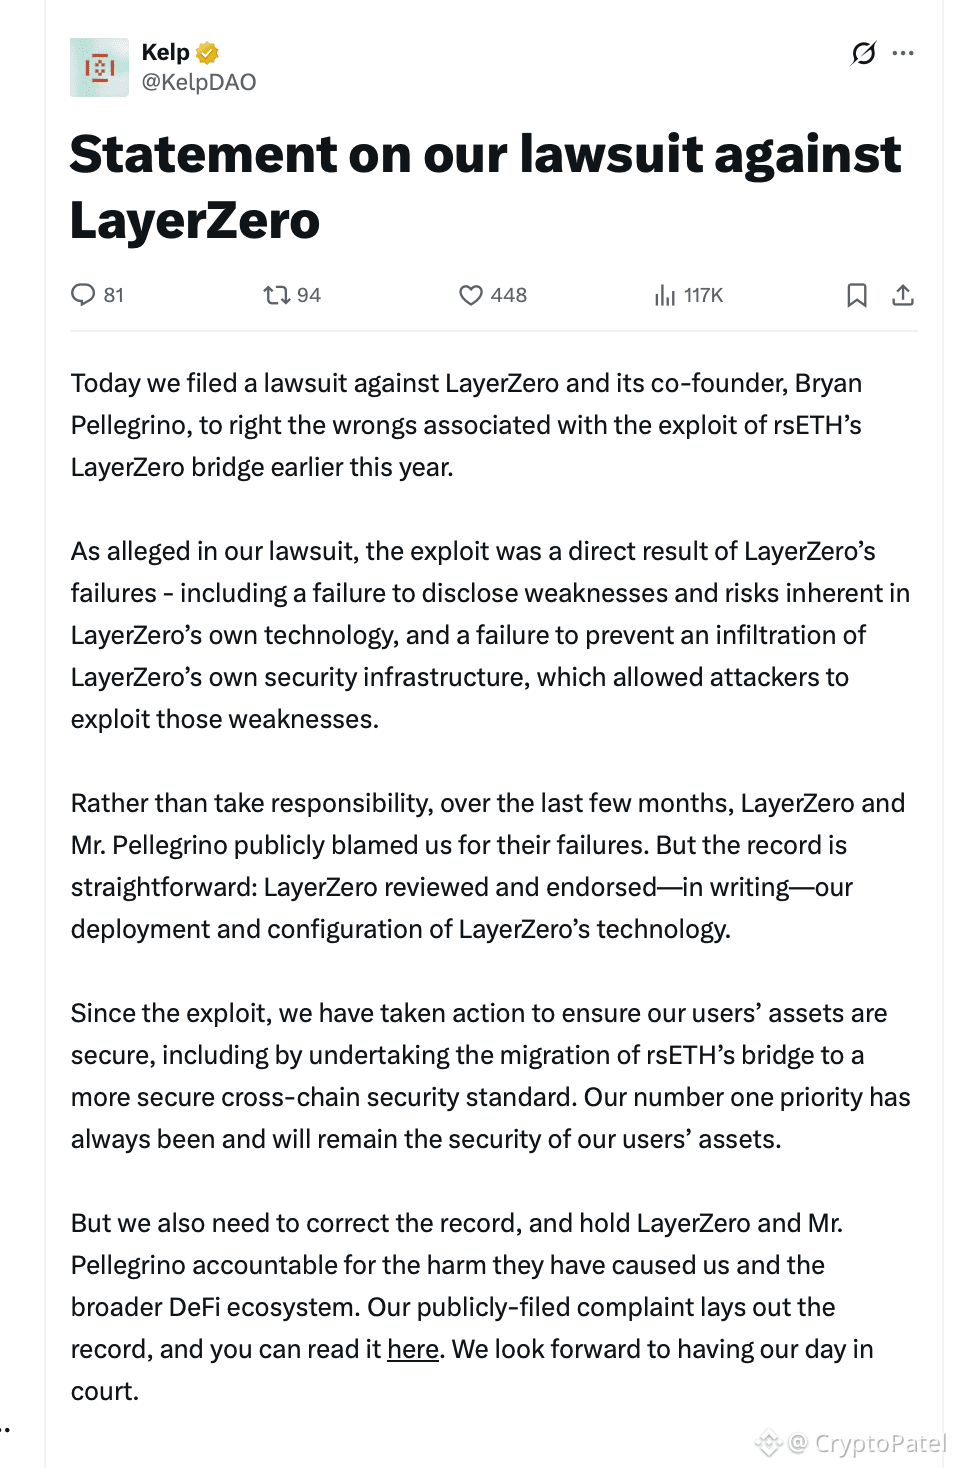
Der größte DeFi-Exploit von 2026 ist jetzt die größte DeFi-Klage von 2026.
WAS PASSIERTE: Am 24. September 2026 reichte KelpDAO in British Columbia, Kanada, eine zivilrechtliche Klage gegen LayerZero Labs und dessen CEO Bryan Pellegrino ein, der persönlich benannt wird. KelpDAO reichte über seine juristische Einheit Evercrest Technologies Inc. ein.
Der Fall betrifft den Exploit vom 18. April, bei dem 116.500 $rsETH abgezogen wurden, die zum damaligen Zeitpunkt etwa $292M wert waren. Der Angriff wird der Lazarus Group aus Nordkorea zugeschrieben.
DIE FORDERUNGEN VON KELPDAO:
🔹 LayerZero hat die Risiken in seiner eigenen Technologie nicht offengelegt
🔹 LayerZero hat nicht verhindert, dass Angreifer in seine Sicherheitsinfrastruktur eindringen
🔹 LayerZero habe die Bridge-Setup von Kelp „schriftlich überprüft und befürwortet“
🔹 Kelp sagt, es wolle „seinen Tag vor Gericht“, daher ist keine schnelle Einigung zu erwarten
DIE VERTEIDIGUNG VON LAYERZERO:
❌ Pellegrino nennt die Klage „unbegründet“ und sagt, er werde gegen sie in Vancouver kämpfen
❌ LayerZero macht das Single-Verifier (1-of-1 DVN)-Setup von Kelp verantwortlich
Rund 47% von etwa 2.665 LayerZero-Apps liefen zum Zeitpunkt des Hacks mit demselben 1-of-1-Setup. Wenn fast die Hälfte des Ökosystems es nutzte: War das ein Fehler eines einzigen Teams oder ein Schwachstellenproblem in der gesamten Branche?
LayerZero hat 1-of-1-Setups erst nach dem Hack verboten. Kelp hat seitdem rsETH auf Chainlink CCIP verlagert.
Dieser Fall könnte den ersten rechtlichen Maßstab dafür setzen, wer zahlt, wenn DeFi-Infrastruktur ausfällt.
Prüfe immer, wie viele Verifizierer die Brücken absichern, die du verwendest. Ein schwacher Sicherheitscheckpoint kann Millionen kosten.
Vollständige Beschwerde: https://drive.google.com/file/d/1fVSd7z0fF48bOiRB3EpmmVYi4omNY3iI/view
Wer hat recht: Kelp oder LayerZero? 👇
Der größte DeFi-Exploit von 2026 ist jetzt die größte DeFi-Klage von 2026.
WAS PASSIERTE: Am 24. September 2026 reichte KelpDAO in British Columbia, Kanada, eine zivilrechtliche Klage gegen LayerZero Labs und dessen CEO Bryan Pellegrino ein, der persönlich benannt wird. KelpDAO reichte über seine juristische Einheit Evercrest Technologies Inc. ein.
Der Fall betrifft den Exploit vom 18. April, bei dem 116.500 $rsETH abgezogen wurden, die zum damaligen Zeitpunkt etwa $292M wert waren. Der Angriff wird der Lazarus Group aus Nordkorea zugeschrieben.
DIE FORDERUNGEN VON KELPDAO:
🔹 LayerZero hat die Risiken in seiner eigenen Technologie nicht offengelegt
🔹 LayerZero hat nicht verhindert, dass Angreifer in seine Sicherheitsinfrastruktur eindringen
🔹 LayerZero habe die Bridge-Setup von Kelp „schriftlich überprüft und befürwortet“
🔹 Kelp sagt, es wolle „seinen Tag vor Gericht“, daher ist keine schnelle Einigung zu erwarten
DIE VERTEIDIGUNG VON LAYERZERO:
❌ Pellegrino nennt die Klage „unbegründet“ und sagt, er werde gegen sie in Vancouver kämpfen
❌ LayerZero macht das Single-Verifier (1-of-1 DVN)-Setup von Kelp verantwortlich
Rund 47% von etwa 2.665 LayerZero-Apps liefen zum Zeitpunkt des Hacks mit demselben 1-of-1-Setup. Wenn fast die Hälfte des Ökosystems es nutzte: War das ein Fehler eines einzigen Teams oder ein Schwachstellenproblem in der gesamten Branche?
LayerZero hat 1-of-1-Setups erst nach dem Hack verboten. Kelp hat seitdem rsETH auf Chainlink CCIP verlagert.
Dieser Fall könnte den ersten rechtlichen Maßstab dafür setzen, wer zahlt, wenn DeFi-Infrastruktur ausfällt.
Prüfe immer, wie viele Verifizierer die Brücken absichern, die du verwendest. Ein schwacher Sicherheitscheckpoint kann Millionen kosten.
Vollständige Beschwerde: https://drive.google.com/file/d/1fVSd7z0fF48bOiRB3EpmmVYi4omNY3iI/view
Wer hat recht: Kelp oder LayerZero? 👇