#BTC☀ $BNB 📉📉📉📉📉📉
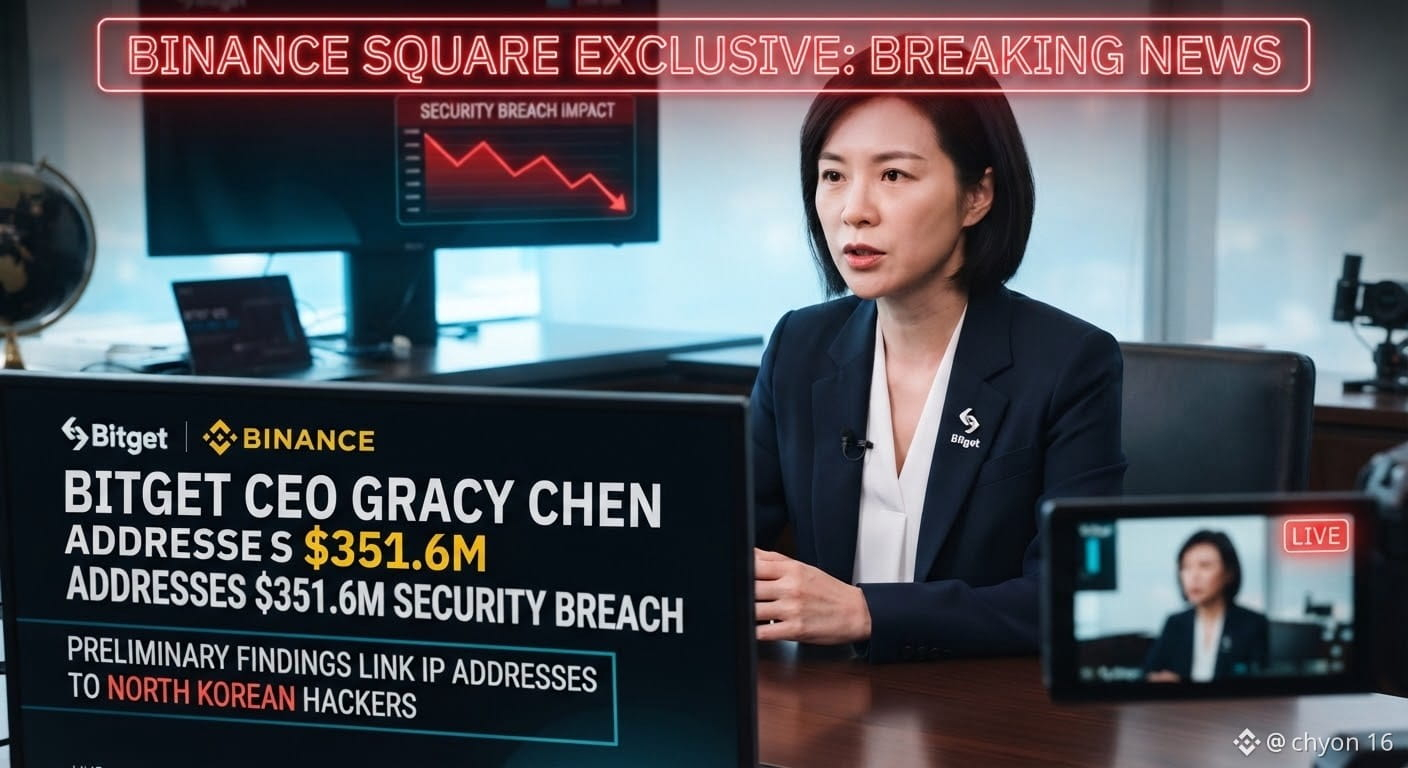
Bitget-CEO Gracy Chen sagte, Nordkoreanische Hacker könnten hinter der Sicherheitsverletzung in Höhe von 351,6 Millionen US-Dollar stehen, die die Börse am Donnerstag erlitten habe. Sie verwies dabei auf erste Erkenntnisse, wonach IP-Adressen mit VPN-Diensten verknüpft seien, die von einer nordkoreanischen Gruppe genutzt würden, so Cointelegraph. Chen sagte in einem Live-Q&A auf X nach dem Vorfall, Sicherheitsermittler hätten Ähnlichkeiten mit früheren Angriffen aus Nordkorea festgestellt und die Börse gehe nicht davon aus, dass es sich um einen Inside-Job gehandelt habe. „Wir haben einige IP-Adressen identifiziert, die zu den VPN-Auswahlen einer bestimmten DPRK-Gruppe passen“, sagte sie und bezog sich dabei auf die Demokratische Volksrepublik Korea. Zudem fügte sie hinzu: „Das Muster sieht sehr nach dem aus, was das nordkoreanische Team zuvor getan hat.“
Chen gab außerdem bekannt, dass die Hacker in die Systeme von Bitget eingedrungen seien und Gelder direkt übertragen hätten, statt Nutzer-Auszahlungsanfragen zu fälschen. „Sie haben keine Nutzer-Auszahlungsanfragen gefälscht, noch haben sie unsere privaten Schlüssel des Cold Wallets und irgendeines Hot- oder Warm-Wallets erhalten“, sagte sie. Außerdem sei man dabei, herauszufinden, welche Systeme kompromittiert wurden und wie die Angreifer Zugriff erlangt hätten. Nordkoreanische Hacker wurden 2025 mit geschätzten 2,02 Milliarden US-Dollar Kryptodiebstahl in Verbindung gebracht, darunter der rund 1,5 Milliarden US-Dollar schwere Bybit-Hack, den das FBI Nordkorea zuschrieb.
Die Kommentare folgen auf Bitgets Bericht über nicht autorisierte Überweisungen, die am Donnerstag Teile seiner Hot- und Warm-Wallet-Infrastruktur betroffen hätten, wobei Abhebungen zum Zeitpunkt der Veröffentlichung weiterhin ausgesetzt waren. Im Q&A sagte Chen, einige gestohlene Gelder seien wiedererlangt worden, ohne einen Betrag zu nennen, und dass die Börse bei den Wiederherstellungsbemühungen mit Blockchain-Organisationen und anderen Partnern zusammenarbeite.
Bitget-CEO Gracy Chen sagte, Nordkoreanische Hacker könnten hinter der Sicherheitsverletzung in Höhe von 351,6 Millionen US-Dollar stehen, die die Börse am Donnerstag erlitten habe. Sie verwies dabei auf erste Erkenntnisse, wonach IP-Adressen mit VPN-Diensten verknüpft seien, die von einer nordkoreanischen Gruppe genutzt würden, so Cointelegraph. Chen sagte in einem Live-Q&A auf X nach dem Vorfall, Sicherheitsermittler hätten Ähnlichkeiten mit früheren Angriffen aus Nordkorea festgestellt und die Börse gehe nicht davon aus, dass es sich um einen Inside-Job gehandelt habe. „Wir haben einige IP-Adressen identifiziert, die zu den VPN-Auswahlen einer bestimmten DPRK-Gruppe passen“, sagte sie und bezog sich dabei auf die Demokratische Volksrepublik Korea. Zudem fügte sie hinzu: „Das Muster sieht sehr nach dem aus, was das nordkoreanische Team zuvor getan hat.“
Chen gab außerdem bekannt, dass die Hacker in die Systeme von Bitget eingedrungen seien und Gelder direkt übertragen hätten, statt Nutzer-Auszahlungsanfragen zu fälschen. „Sie haben keine Nutzer-Auszahlungsanfragen gefälscht, noch haben sie unsere privaten Schlüssel des Cold Wallets und irgendeines Hot- oder Warm-Wallets erhalten“, sagte sie. Außerdem sei man dabei, herauszufinden, welche Systeme kompromittiert wurden und wie die Angreifer Zugriff erlangt hätten. Nordkoreanische Hacker wurden 2025 mit geschätzten 2,02 Milliarden US-Dollar Kryptodiebstahl in Verbindung gebracht, darunter der rund 1,5 Milliarden US-Dollar schwere Bybit-Hack, den das FBI Nordkorea zuschrieb.
Die Kommentare folgen auf Bitgets Bericht über nicht autorisierte Überweisungen, die am Donnerstag Teile seiner Hot- und Warm-Wallet-Infrastruktur betroffen hätten, wobei Abhebungen zum Zeitpunkt der Veröffentlichung weiterhin ausgesetzt waren. Im Q&A sagte Chen, einige gestohlene Gelder seien wiedererlangt worden, ohne einen Betrag zu nennen, und dass die Börse bei den Wiederherstellungsbemühungen mit Blockchain-Organisationen und anderen Partnern zusammenarbeite.