🔐 „Not your keys, not your coins“ ist deutlich komplizierter geworden...
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
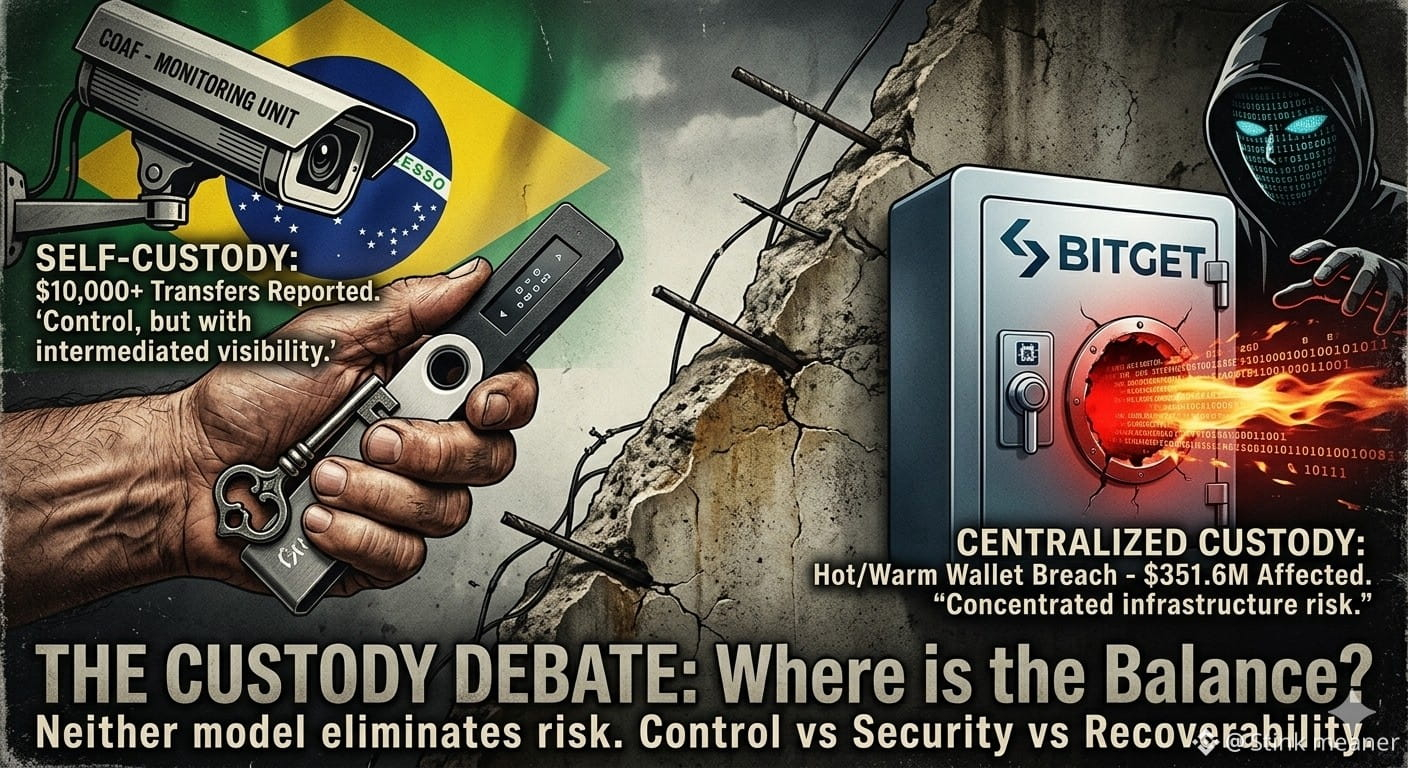
Brasilien verlangt ab dem 1. Oktober, dass verpflichtete Institute Krypto-Überweisungen über 10.000 US-Dollar melden müssen, die zu oder von selbstverwahrten Wallets erfolgen, an COAF. Die Regel verbietet keine Selbstverwahrung und legt auch keine Transaktionsobergrenze fest.
Der Grund, den die Zentralbank Brasiliens nennt, ist Information: Wenn Nutzer ihre eigenen Schlüssel kontrollieren, stehen möglicherweise weniger Daten zur Überwachung und Risikobewertung zur Verfügung.
Dann hat Bitget ein völlig anderes Verwahrproblem offengelegt.
Rund 351,6 Mio. US-Dollar an Vermögenswerten wurden von nicht autorisierten Transfers aus Teilen seiner Hot-/Warm-Wallet-Infrastruktur betroffen. Bitget sagt, dass Cold Wallets sicher geblieben seien und sein Schutzfonds in Höhe von 464 Mio. US-Dollar+ den betroffenen Betrag abdeckt; Abhebungen wurden vorübergehend ausgesetzt, während die Untersuchung andauert.
Also innerhalb von ungefähr 24 Stunden erhielt Krypto zwei Erinnerungen:
SELBSTVERWAHRUNG: mehr Kontrolle, weniger Sichtbarkeit bei Zwischenstellen.
ZENTRALISIERTE VERWAHRUNG: mehr institutionelle Sichtbarkeit, aber ein konzentriertes Infrastruktur-Risiko.
Deshalb denke ich, dass die zukünftige Debatte nicht einfach „Self-Custody vs. Exchanges“ ist.
Es geht darum, ein Verwahrmodell zu finden, das Kontrolle, Transparenz, Wiederherstellbarkeit und Sicherheit in Einklang bringt—ohne so zu tun, als würde ein einziges Modell das Risiko vollständig eliminieren.
$BTC $SOL $PLAY
Bitget hat den Angriffsvektor nicht offengelegt, und seine Aussagen zum Schutz der Nutzerfonds bleiben seine eigene Offenlegung. Die Meldepflicht Brasiliens ist eine Anforderung an das Monitoring, kein Verbot der Selbstverwahrung.
#BitgetSays$352MAffectedInHack #CryptoRegulation #SelfCustody #Binance
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
Brasilien verlangt ab dem 1. Oktober, dass verpflichtete Institute Krypto-Überweisungen über 10.000 US-Dollar melden müssen, die zu oder von selbstverwahrten Wallets erfolgen, an COAF. Die Regel verbietet keine Selbstverwahrung und legt auch keine Transaktionsobergrenze fest.
Der Grund, den die Zentralbank Brasiliens nennt, ist Information: Wenn Nutzer ihre eigenen Schlüssel kontrollieren, stehen möglicherweise weniger Daten zur Überwachung und Risikobewertung zur Verfügung.
Dann hat Bitget ein völlig anderes Verwahrproblem offengelegt.
Rund 351,6 Mio. US-Dollar an Vermögenswerten wurden von nicht autorisierten Transfers aus Teilen seiner Hot-/Warm-Wallet-Infrastruktur betroffen. Bitget sagt, dass Cold Wallets sicher geblieben seien und sein Schutzfonds in Höhe von 464 Mio. US-Dollar+ den betroffenen Betrag abdeckt; Abhebungen wurden vorübergehend ausgesetzt, während die Untersuchung andauert.
Also innerhalb von ungefähr 24 Stunden erhielt Krypto zwei Erinnerungen:
SELBSTVERWAHRUNG: mehr Kontrolle, weniger Sichtbarkeit bei Zwischenstellen.
ZENTRALISIERTE VERWAHRUNG: mehr institutionelle Sichtbarkeit, aber ein konzentriertes Infrastruktur-Risiko.
Deshalb denke ich, dass die zukünftige Debatte nicht einfach „Self-Custody vs. Exchanges“ ist.
Es geht darum, ein Verwahrmodell zu finden, das Kontrolle, Transparenz, Wiederherstellbarkeit und Sicherheit in Einklang bringt—ohne so zu tun, als würde ein einziges Modell das Risiko vollständig eliminieren.
$BTC $SOL $PLAY
Bitget hat den Angriffsvektor nicht offengelegt, und seine Aussagen zum Schutz der Nutzerfonds bleiben seine eigene Offenlegung. Die Meldepflicht Brasiliens ist eine Anforderung an das Monitoring, kein Verbot der Selbstverwahrung.
#BitgetSays$352MAffectedInHack #CryptoRegulation #SelfCustody #Binance