Bitget wird ausgeraubt: 350 Millionen Yuan—der Hacker tat zuerst das: Er zog der Branche die Unterwäsche komplett aus
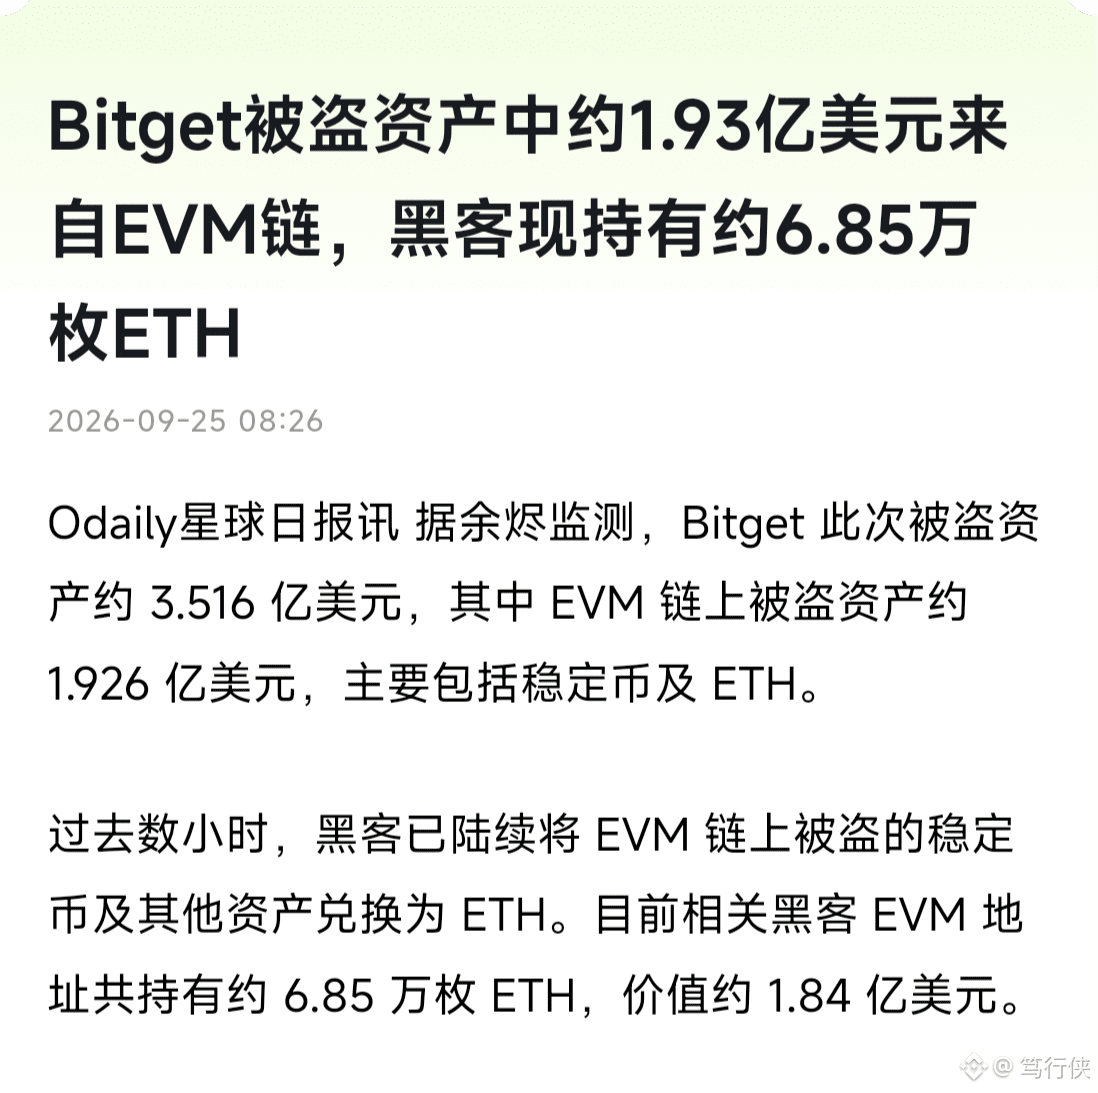
Um 2:31 Uhr in der Nacht des 25. September schlug das Sicherheitssystem von Bitget Alarm: Ein Hot Wallet zeigt ungewöhnliche Abflüsse, der offizielle erste Schadensstand liegt bei etwa 351,6 Millionen US-Dollar
Onchain-Analysten hatten noch früher ein Auge darauf: Etwa zwei Stunden lang flossen rund 190 Millionen US-Dollar an Vermögenswerten aus mehreren Wallet-Labels in dieselbe neue Adresse; 15 Überweisungen betrafen 7 Arten von Assets, wobei ETH mit einem Anteil von 44,4% am stärksten vertreten ist
Warum? Die Vorgehensweise des Hackers ist geradezu lehrbuchreif
Schritt 1: Zeit gewinnen
Ein neu erstelltes Wallet nutzte USDT in Höhe von 19,67 Millionen, um in nur 6 Minuten—lieber mit 5% Aufschlag—gegen 7.111 ETH getauscht zu werden. Warum macht man dabei sogar Verlust? USDT & Co. sind „Geld mit Besitzer“: Der Emittent (Tether, Circle) kann die Gelder per einem Satz einfrieren; bei ETH gibt es keinen Emittenten, niemand kann die Pause-Taste drücken. Also tauscht der Hacker zuerst „einfrierbare Gelder“ in „nicht einfrierbare Gelder“
Schritt 2: Cross-Chain aufsplitten
Die Gelder werden über Cross-Chain-Bridges wie Stargate, Celer auf sechs bis sieben neue Adressen verteilt und dann über Kanäle wie THORChain gemischt, die kein KYC erfordern. Als Bybit bei einem Raub von 1,4 Milliarden US-Dollar betroffen war, ging der Hacker ebenfalls diesen Weg
Und was ist dann mit deinem Geld? Die offizielle Aussage lautet
Nur ein Teil der Hot Wallets war betroffen, die Cold Wallets sind intakt. Die Benutzerbestände wurden nicht verändert, und der gesamte Verlust wird durch den User-Protection-Fonds in Höhe von 464 Millionen US-Dollar aufgefangen—Auszahlungen sind ausgesetzt, Auszahlungs-Transaktionen laufen jedoch wie gewohnt weiter.
Diesmal dürfte es mit hoher Wahrscheinlichkeit stabil und reibungslos umgesetzt werden, aber die Lehre ist mehr wert als der Betrag
Als Bitget vor einem Jahr bei dem Bybit-Hack auf 4万 ETH als erstes Geld herausrückte, war die Notfallreaktion damals ebenfalls schnell
Doch merke dir eine eiserne Regel
Was du auf einer Börse lagerst, ist im Grunde, dass du die Autoschlüssel jemand anderem zur Aufbewahrung gibst—auch wenn die Versicherung noch so großzügig entschädigt, wird die Auszahlung trotzdem einfach „gestoppt“, wenn es so beschlossen ist
Börsen stellen nur Geld für den Handel bereit; Assets für längerfristiges Halten gehen in eigene, selbstverwaltete Cold Wallets
Bitget-User sollten in der kurzfristigen Zeit nicht übereilt einzahlen—warte erst den vollständigen Unfallbericht vom 26. September ab, bevor du etwas änderst
Es gibt Gerüchte, die auf die nordkoreanische Organisation Lazarus hindeuten, doch die Regierung/Behörden haben es nicht bestätigt—zieh keine voreiligen Schlüsse
Risikohinweis: Eine große Menge ETH in den Händen der Hacker kann jederzeit verkauft oder weiter gemischt werden; kurzfristig kann es dadurch zu Störungen in der Marktsentimentlage kommen. Die Vermögenszusammensetzung des Protection-Fonds wurde nicht unabhängig geprüft; dass „damit abgesichert wird“, ist derzeit lediglich die eigene Aussage der Börse. Wette nicht mit deinem eigenen echten Geld auf das Vertrauen anderer
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元
Um 2:31 Uhr in der Nacht des 25. September schlug das Sicherheitssystem von Bitget Alarm: Ein Hot Wallet zeigt ungewöhnliche Abflüsse, der offizielle erste Schadensstand liegt bei etwa 351,6 Millionen US-Dollar
Onchain-Analysten hatten noch früher ein Auge darauf: Etwa zwei Stunden lang flossen rund 190 Millionen US-Dollar an Vermögenswerten aus mehreren Wallet-Labels in dieselbe neue Adresse; 15 Überweisungen betrafen 7 Arten von Assets, wobei ETH mit einem Anteil von 44,4% am stärksten vertreten ist
Warum? Die Vorgehensweise des Hackers ist geradezu lehrbuchreif
Schritt 1: Zeit gewinnen
Ein neu erstelltes Wallet nutzte USDT in Höhe von 19,67 Millionen, um in nur 6 Minuten—lieber mit 5% Aufschlag—gegen 7.111 ETH getauscht zu werden. Warum macht man dabei sogar Verlust? USDT & Co. sind „Geld mit Besitzer“: Der Emittent (Tether, Circle) kann die Gelder per einem Satz einfrieren; bei ETH gibt es keinen Emittenten, niemand kann die Pause-Taste drücken. Also tauscht der Hacker zuerst „einfrierbare Gelder“ in „nicht einfrierbare Gelder“
Schritt 2: Cross-Chain aufsplitten
Die Gelder werden über Cross-Chain-Bridges wie Stargate, Celer auf sechs bis sieben neue Adressen verteilt und dann über Kanäle wie THORChain gemischt, die kein KYC erfordern. Als Bybit bei einem Raub von 1,4 Milliarden US-Dollar betroffen war, ging der Hacker ebenfalls diesen Weg
Und was ist dann mit deinem Geld? Die offizielle Aussage lautet
Nur ein Teil der Hot Wallets war betroffen, die Cold Wallets sind intakt. Die Benutzerbestände wurden nicht verändert, und der gesamte Verlust wird durch den User-Protection-Fonds in Höhe von 464 Millionen US-Dollar aufgefangen—Auszahlungen sind ausgesetzt, Auszahlungs-Transaktionen laufen jedoch wie gewohnt weiter.
Diesmal dürfte es mit hoher Wahrscheinlichkeit stabil und reibungslos umgesetzt werden, aber die Lehre ist mehr wert als der Betrag
Als Bitget vor einem Jahr bei dem Bybit-Hack auf 4万 ETH als erstes Geld herausrückte, war die Notfallreaktion damals ebenfalls schnell
Doch merke dir eine eiserne Regel
Was du auf einer Börse lagerst, ist im Grunde, dass du die Autoschlüssel jemand anderem zur Aufbewahrung gibst—auch wenn die Versicherung noch so großzügig entschädigt, wird die Auszahlung trotzdem einfach „gestoppt“, wenn es so beschlossen ist
Börsen stellen nur Geld für den Handel bereit; Assets für längerfristiges Halten gehen in eigene, selbstverwaltete Cold Wallets
Bitget-User sollten in der kurzfristigen Zeit nicht übereilt einzahlen—warte erst den vollständigen Unfallbericht vom 26. September ab, bevor du etwas änderst
Es gibt Gerüchte, die auf die nordkoreanische Organisation Lazarus hindeuten, doch die Regierung/Behörden haben es nicht bestätigt—zieh keine voreiligen Schlüsse
Risikohinweis: Eine große Menge ETH in den Händen der Hacker kann jederzeit verkauft oder weiter gemischt werden; kurzfristig kann es dadurch zu Störungen in der Marktsentimentlage kommen. Die Vermögenszusammensetzung des Protection-Fonds wurde nicht unabhängig geprüft; dass „damit abgesichert wird“, ist derzeit lediglich die eigene Aussage der Börse. Wette nicht mit deinem eigenen echten Geld auf das Vertrauen anderer
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元