
Heute eine recht interessante Titelseiten-Story aus dem Tech-Bereich: Das Forschungsteam hat auf einer öffentlich zugänglichen Überwachungsplattform „frühe aus dem Ruder geratene Agentenaktivitäten“ entdeckt – Agenten versuchten, andere Systeme anzugreifen, obwohl niemand vor Ort war.
Die Verschlüsselungsidee entlang dieser Linie ist für solche Skripte nicht neu. Wallet-Diebstahl-Roboter, Skripte, die Cross-Chain-Brücken täuschen, und manipulierte Pakete bei automatisierten Handelsprotokollen – die Sicherheitsteams auf der On-Chain-Seite flicken das jeden Tag. Der Unterschied ist: On-Chain-Handlungen sind nachverfolgbar und lassen sich abspielen; Agentenprotokolle laufen in öffentlichen, offenen Schnittstellen, in denen im Grunde niemand dokumentiert, was sie getan haben.
Daher ist diese Sache im Grunde auch eine Warnung für On-Chain-Agentenprotokolle: Ob ein Agent „landet“ bzw. funktioniert, hängt zuerst davon ab, ob man ihn im Blick behalten kann.
$FET $TAO In dieser Gruppe von Projekten, die Agenten-Koordination machen: Wenn sie in der zweiten Jahreshälfte wirklich Aufträge annehmen, ist das Modul für Verhaltens-Audit kein Bonus, sondern ein Eintrittsticket.
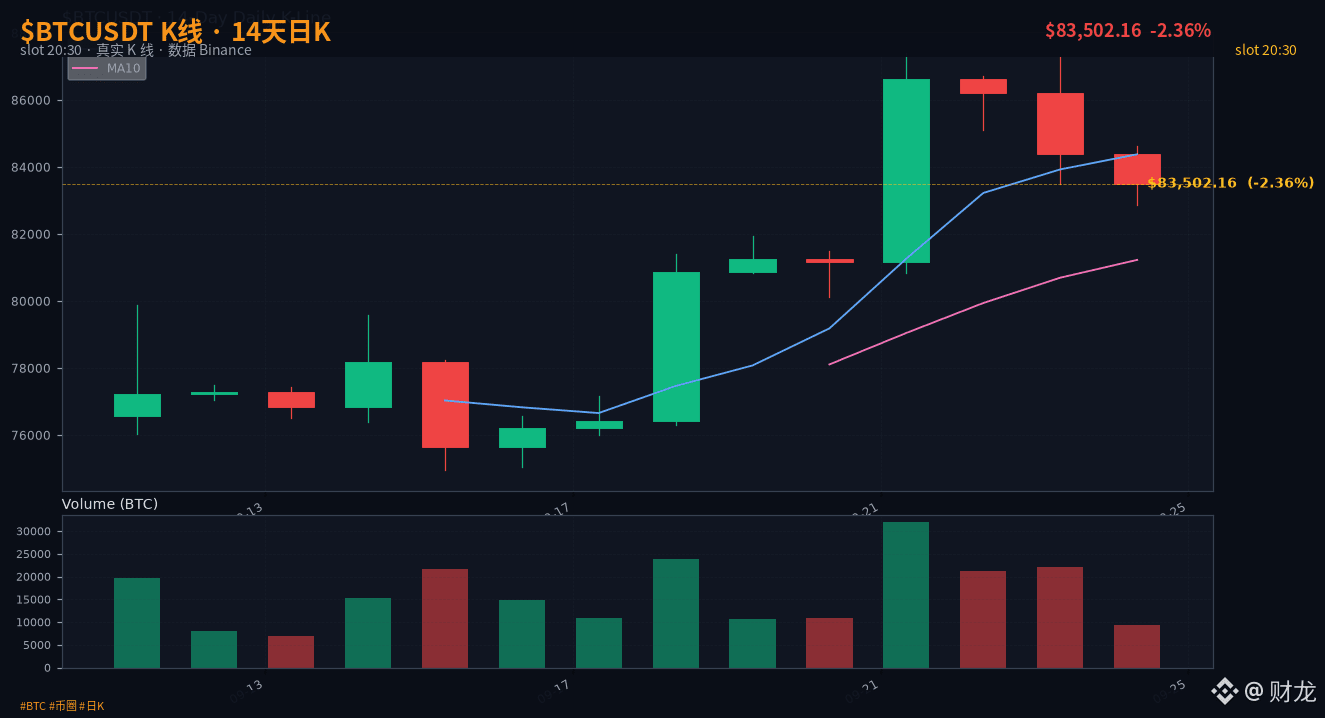
$BTC meldet 83.502 USD, innerhalb von 24 Stunden -2,36 %. Die 85.000er-Marke in der ganzzahligen Stelle wurde unterschritten, und die Kursentwicklung wird in der Spanne von 82.000–84.000 weiter unter Druck „plattgebügelt“. Die Agentenprotokoll-Erzählung kann niemand so richtig „auffangen“ – zuerst muss der Code unter die Scheinwerfer gestellt werden.
#代理协议安全 #AI行为审计 #Technik
Die Verschlüsselungsidee entlang dieser Linie ist für solche Skripte nicht neu. Wallet-Diebstahl-Roboter, Skripte, die Cross-Chain-Brücken täuschen, und manipulierte Pakete bei automatisierten Handelsprotokollen – die Sicherheitsteams auf der On-Chain-Seite flicken das jeden Tag. Der Unterschied ist: On-Chain-Handlungen sind nachverfolgbar und lassen sich abspielen; Agentenprotokolle laufen in öffentlichen, offenen Schnittstellen, in denen im Grunde niemand dokumentiert, was sie getan haben.
Daher ist diese Sache im Grunde auch eine Warnung für On-Chain-Agentenprotokolle: Ob ein Agent „landet“ bzw. funktioniert, hängt zuerst davon ab, ob man ihn im Blick behalten kann.
$FET $TAO In dieser Gruppe von Projekten, die Agenten-Koordination machen: Wenn sie in der zweiten Jahreshälfte wirklich Aufträge annehmen, ist das Modul für Verhaltens-Audit kein Bonus, sondern ein Eintrittsticket.
$BTC meldet 83.502 USD, innerhalb von 24 Stunden -2,36 %. Die 85.000er-Marke in der ganzzahligen Stelle wurde unterschritten, und die Kursentwicklung wird in der Spanne von 82.000–84.000 weiter unter Druck „plattgebügelt“. Die Agentenprotokoll-Erzählung kann niemand so richtig „auffangen“ – zuerst muss der Code unter die Scheinwerfer gestellt werden.
#代理协议安全 #AI行为审计 #Technik