🚨 Im App Store taucht eine bösartige App auf! 580.000 US-Dollar an Krypto gestohlen?🔥
Gruppe: 点击进入玖玖的粉丝群
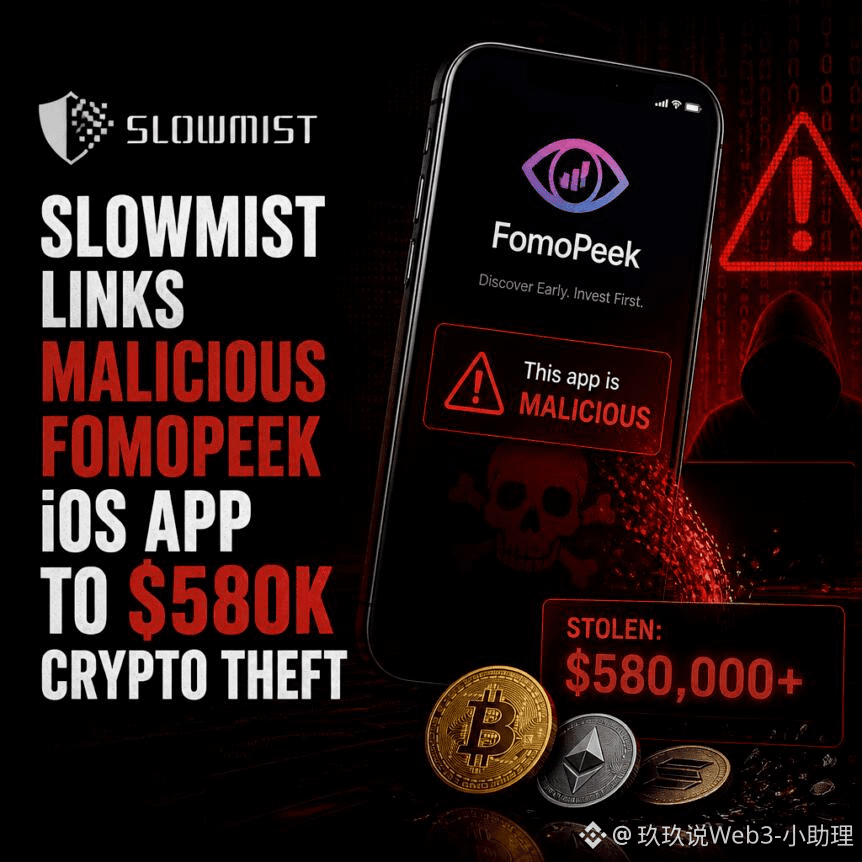
Diesmal wurde nicht die Börse gehackt, sondern eine scheinbar ganz normale iOS-App, die möglicherweise direkt die Daten der Krypto-Wallets der Nutzer offenlegt. Laut der neuesten Untersuchung von SlowMist steht eine App namens FomoPeek in Verbindung mit gestohlenen Krypto-Vermögenswerten im Wert von rund 579,9 Mio. USD. Die On-Chain-Analyse zeigt, dass eine große Angreifer-Adresse 579.984 USDT erhalten hat; anschließend wurden die Gelder über mehrere Netzwerke und Dienste weitergeleitet.🚨
Das wirklich Gefährliche: Das Problem könnte nicht nur „App stiehlt Daten“ sein.
SlowMist zufolge enthalten bestimmte Versionen von FomoPeek einen bösartigen Modul-Teil sowie iOS-Exploit-Code. Ziel war es, die System-Sandbox zu umgehen und anschließend auf die gespeicherten Daten anderer Apps zuzugreifen.
Unter den Angriffszielen war sogar der iOS-Schlüsselbund (Keychain).
Darin können verschiedene Anmeldeinformationen, Token sowie sensible Informationen gespeichert sein. Für Nutzer, die auf demselben Smartphone eine Krypto-Wallet installiert haben, wird das Risiko bei missbräuchlicher Verwendung dieser Berechtigungen schnell verstärkt.⚠️
Noch bemerkenswerter: Der schädliche Code ist nicht in allen Versionen vorhanden.
SlowMist erklärt, dass bestimmte Versionen, die am 9. September und am 12. September veröffentlicht wurden, bösartige Komponenten enthalten, während die Version 1.3, die am 17. September veröffentlicht wurde, die entsprechenden Komponenten bereits entfernt hat.
Das bedeutet: Die Versionsnummer könnte ein entscheidender Hinweis auf dieses Ereignis sein.
Was die On-Chain-Seite betrifft, wurden 579.984 USDT anschließend über mehrere Netzwerke hinweg übertragen und waren u. a. über FixedFloat, KuCoin sowie cce.cash inbegriffen. Da die Mittel fortlaufend aufgeteilt, umgewandelt und migriert werden, müssen Sicherheitsteams die Spuren On-Chain kontinuierlich verfolgen.👀
Für gewöhnliche Nutzer ist derzeit vor allem eines am meisten zu beachten – nicht eine bestimmte Zahl, sondern ein weitaus realistischeres Problem:
Wie viele Berechtigungen besitzt eine ganz normale App auf deinem Handy eigentlich?
Wenn auf dem Gerät gleichzeitig eine Börse, eine Wallet und andere Finanz-Apps installiert sind, kann das Risiko bei einem erfolgreichen Durchbrechen der System-Isolation durch die bösartige App weit über das einer einzelnen Konto-Quelle hinausgehen.
Tippe auf das Profilbild, um der Gruppe „玖玖聊天群“ beizutreten und täglich Strategien zu erhalten🚀
#加密安全 #FomoPeek #iOS
Gruppe: 点击进入玖玖的粉丝群
Diesmal wurde nicht die Börse gehackt, sondern eine scheinbar ganz normale iOS-App, die möglicherweise direkt die Daten der Krypto-Wallets der Nutzer offenlegt. Laut der neuesten Untersuchung von SlowMist steht eine App namens FomoPeek in Verbindung mit gestohlenen Krypto-Vermögenswerten im Wert von rund 579,9 Mio. USD. Die On-Chain-Analyse zeigt, dass eine große Angreifer-Adresse 579.984 USDT erhalten hat; anschließend wurden die Gelder über mehrere Netzwerke und Dienste weitergeleitet.🚨
Das wirklich Gefährliche: Das Problem könnte nicht nur „App stiehlt Daten“ sein.
SlowMist zufolge enthalten bestimmte Versionen von FomoPeek einen bösartigen Modul-Teil sowie iOS-Exploit-Code. Ziel war es, die System-Sandbox zu umgehen und anschließend auf die gespeicherten Daten anderer Apps zuzugreifen.
Unter den Angriffszielen war sogar der iOS-Schlüsselbund (Keychain).
Darin können verschiedene Anmeldeinformationen, Token sowie sensible Informationen gespeichert sein. Für Nutzer, die auf demselben Smartphone eine Krypto-Wallet installiert haben, wird das Risiko bei missbräuchlicher Verwendung dieser Berechtigungen schnell verstärkt.⚠️
Noch bemerkenswerter: Der schädliche Code ist nicht in allen Versionen vorhanden.
SlowMist erklärt, dass bestimmte Versionen, die am 9. September und am 12. September veröffentlicht wurden, bösartige Komponenten enthalten, während die Version 1.3, die am 17. September veröffentlicht wurde, die entsprechenden Komponenten bereits entfernt hat.
Das bedeutet: Die Versionsnummer könnte ein entscheidender Hinweis auf dieses Ereignis sein.
Was die On-Chain-Seite betrifft, wurden 579.984 USDT anschließend über mehrere Netzwerke hinweg übertragen und waren u. a. über FixedFloat, KuCoin sowie cce.cash inbegriffen. Da die Mittel fortlaufend aufgeteilt, umgewandelt und migriert werden, müssen Sicherheitsteams die Spuren On-Chain kontinuierlich verfolgen.👀
Für gewöhnliche Nutzer ist derzeit vor allem eines am meisten zu beachten – nicht eine bestimmte Zahl, sondern ein weitaus realistischeres Problem:
Wie viele Berechtigungen besitzt eine ganz normale App auf deinem Handy eigentlich?
Wenn auf dem Gerät gleichzeitig eine Börse, eine Wallet und andere Finanz-Apps installiert sind, kann das Risiko bei einem erfolgreichen Durchbrechen der System-Isolation durch die bösartige App weit über das einer einzelnen Konto-Quelle hinausgehen.
Tippe auf das Profilbild, um der Gruppe „玖玖聊天群“ beizutreten und täglich Strategien zu erhalten🚀
#加密安全 #FomoPeek #iOS