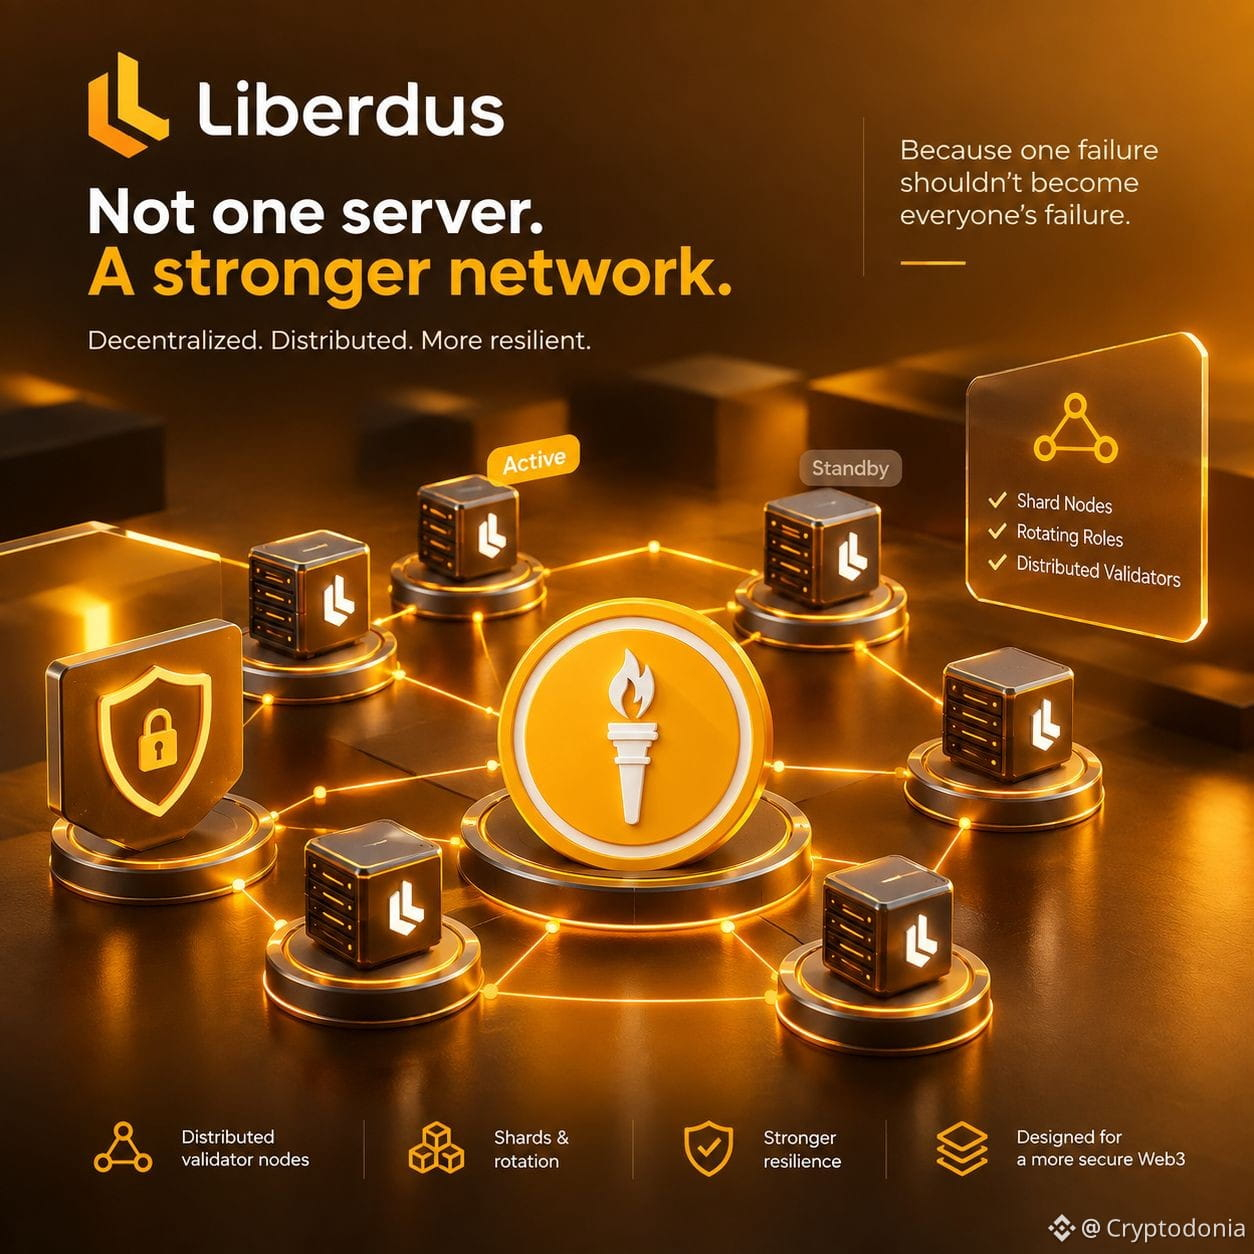
Du musst nicht das Ziel sein, um zum Opfer zu werden. Wenn ein zentrales System eine riesige Menge an Informationen verwaltet, kann ein einziger erfolgreicher Angriff zum Problem für alle werden. Deshalb finde ich Liberdus interessant. Seine Architektur ist nicht um einen zentralen Server herum aufgebaut. Liberdus läuft über verteilte Validatorknoten mit Shardus, wobei die Knoten in Shards organisiert und zwischen aktiven und Standby-Rollen rotiert werden. Der Punkt ist nicht: „ @Liberdus kann niemals gehackt werden.“ Das wäre eine lächerliche Sicherheitsbehauptung. Die spannendere Frage ist: Wenn ein Teil des Netzwerks kompromittiert ist, werden dann automatisch alle anderen ebenfalls kompromittiert? Genau dieses Sicherheitsmodell finde ich es wert, zu erforschen. Dezentralisierung beseitigt kein Risiko. Sie verlagert nur, wo das Risiko sitzt, wie Fehler sich fortpflanzen und wie stark eine einzige kompromittierte Komponente das Gesamtsystem beeinflussen kann. Es gibt weiterhin Trade-offs. Knoten brauchen Schutz. Code muss getestet werden. Nutzer tragen nach wie vor die Verantwortung für ihre Geräte. Aber genau deshalb schaue ich genauer hin auf #Liberdus . Nicht, weil es perfekte Sicherheit verspricht. Sondern weil es versucht, das Konzept zu entwerfen, dass ein einzelner Ausfall nicht zum Problem für alle werden sollte.

Veröffentlichen
Haftungsausschluss: Enthält Meinungen von Drittanbietern. Keine Beratung. Binance AI wird ohne Gewähr bereitgestellt. Siehe AGB.