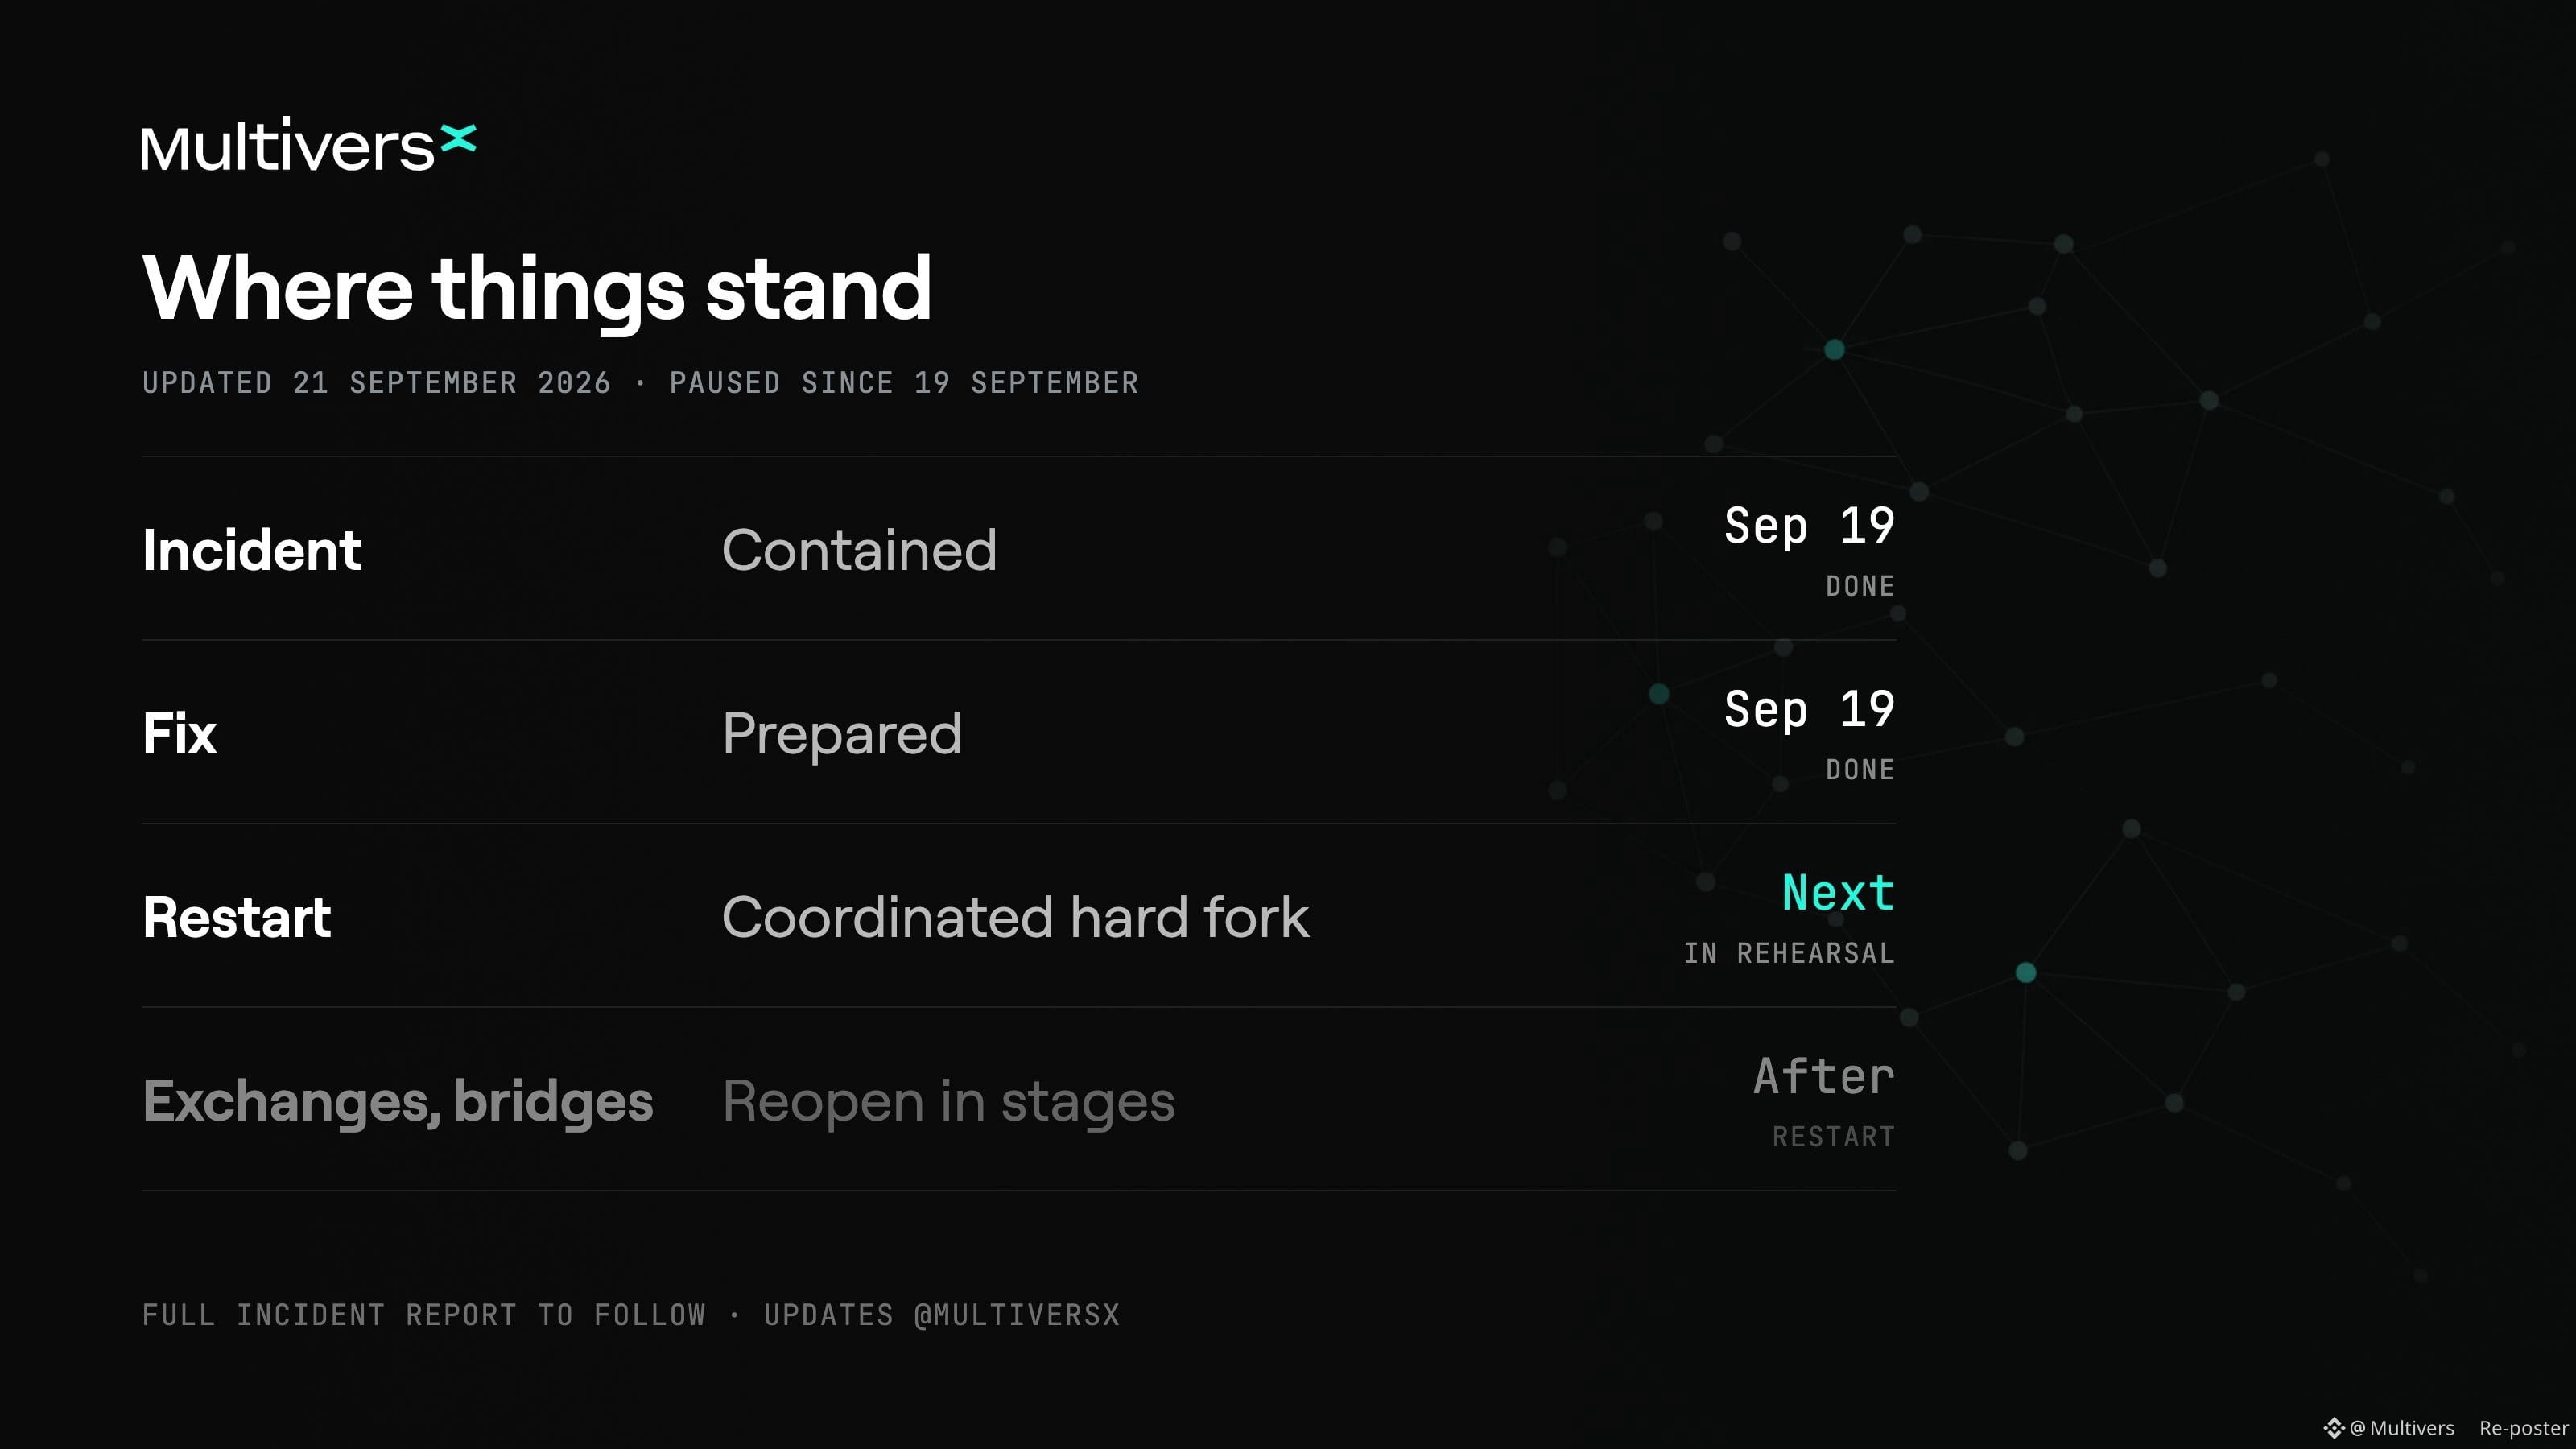
Diese Ausgabe unseres wöchentlichen Updates weicht vom üblichen Format ab. Am 19. September mussten wir die Netzwerkfortschreibung anhalten, um unsere Nutzer zu schützen, nachdem versucht wurde, eine atomare VM-Ebene-Schwachstelle auszunutzen. Diese Maßnahme hatte zu ungültigen Zustandsänderungen geführt. Die zugrunde liegende Ursache wurde als ein Fehler in der Reihenfolge der Abläufe identifiziert, der in bestimmten Ausnahmefällen auftritt. Glücklicherweise ermöglichte die schnelle Reaktion unserer Validatoren, die Situation rasch einzudämmen, und unser Team konnte noch am selben Tag eine Korrektur vorbereiten.
Derzeit ist die Bedrohung vollständig eingedämmt. Wir haben die Konten des Angreifers erfolgreich ausfindig gemacht und gemeinsam mit großen Börsen daran gearbeitet, diese Vermögenswerte einzufrieren. Darüber hinaus sind Strafverfolgungsbehörden aktiv in die Untersuchung eingebunden. Die erforderlichen Code-Anpassungen sind bereits öffentlich und vorbereitet, während umfassende Tests weiterhin laufen.
Um den Betrieb wiederherzustellen, werden wir einen koordinierten Hard Fork mithilfe eines verifizierten, bekannten Checkpoints durchführen. Bevor wir dies im Mainnet umsetzen, werden die Validatoren zunächst die gesamte Wiederherstellungsprozedur sowohl in der Testnet- als auch in der Devnet-Umgebung einüben.
Wir bitten Sie höflich, bis zu dem offiziellen Signal, dass alles klar ist, keine Transaktionen einzureichen oder erneut zu senden. Vermeiden Sie außerdem die Nutzung von EGLD- und ESDT-Ein- oder Auszahlungswegen über alle Brücken oder Börsen. Nach dem Neustart des Netzwerks werden diese Brücken- und Börsendienste schrittweise in geplanten Phasen ihren Betrieb wieder aufnehmen.
In Kürze werden wir einen umfassenden technischen Incident-Report veröffentlichen. Wir möchten unseren tiefsten Dank an alle Partner, Validatoren und Mitglieder der Community aussprechen, die das Netzwerk während dieser jüngsten Ereignisse unterstützt haben. Sobald die normale Netzwerkfunktion wiederhergestellt ist, werden wir unsere standardmäßigen wöchentlichen Rückblicke wieder aufnehmen, die die vergangenen zwei Wochen der laufenden Entwicklung abdecken.
Derzeit ist die Bedrohung vollständig eingedämmt. Wir haben die Konten des Angreifers erfolgreich ausfindig gemacht und gemeinsam mit großen Börsen daran gearbeitet, diese Vermögenswerte einzufrieren. Darüber hinaus sind Strafverfolgungsbehörden aktiv in die Untersuchung eingebunden. Die erforderlichen Code-Anpassungen sind bereits öffentlich und vorbereitet, während umfassende Tests weiterhin laufen.
Um den Betrieb wiederherzustellen, werden wir einen koordinierten Hard Fork mithilfe eines verifizierten, bekannten Checkpoints durchführen. Bevor wir dies im Mainnet umsetzen, werden die Validatoren zunächst die gesamte Wiederherstellungsprozedur sowohl in der Testnet- als auch in der Devnet-Umgebung einüben.
Wir bitten Sie höflich, bis zu dem offiziellen Signal, dass alles klar ist, keine Transaktionen einzureichen oder erneut zu senden. Vermeiden Sie außerdem die Nutzung von EGLD- und ESDT-Ein- oder Auszahlungswegen über alle Brücken oder Börsen. Nach dem Neustart des Netzwerks werden diese Brücken- und Börsendienste schrittweise in geplanten Phasen ihren Betrieb wieder aufnehmen.
In Kürze werden wir einen umfassenden technischen Incident-Report veröffentlichen. Wir möchten unseren tiefsten Dank an alle Partner, Validatoren und Mitglieder der Community aussprechen, die das Netzwerk während dieser jüngsten Ereignisse unterstützt haben. Sobald die normale Netzwerkfunktion wiederhergestellt ist, werden wir unsere standardmäßigen wöchentlichen Rückblicke wieder aufnehmen, die die vergangenen zwei Wochen der laufenden Entwicklung abdecken.