
Der neueste nordkoreanische Hack geht nicht um die 10,7 Millionen US-Dollar, die sie gestohlen haben.
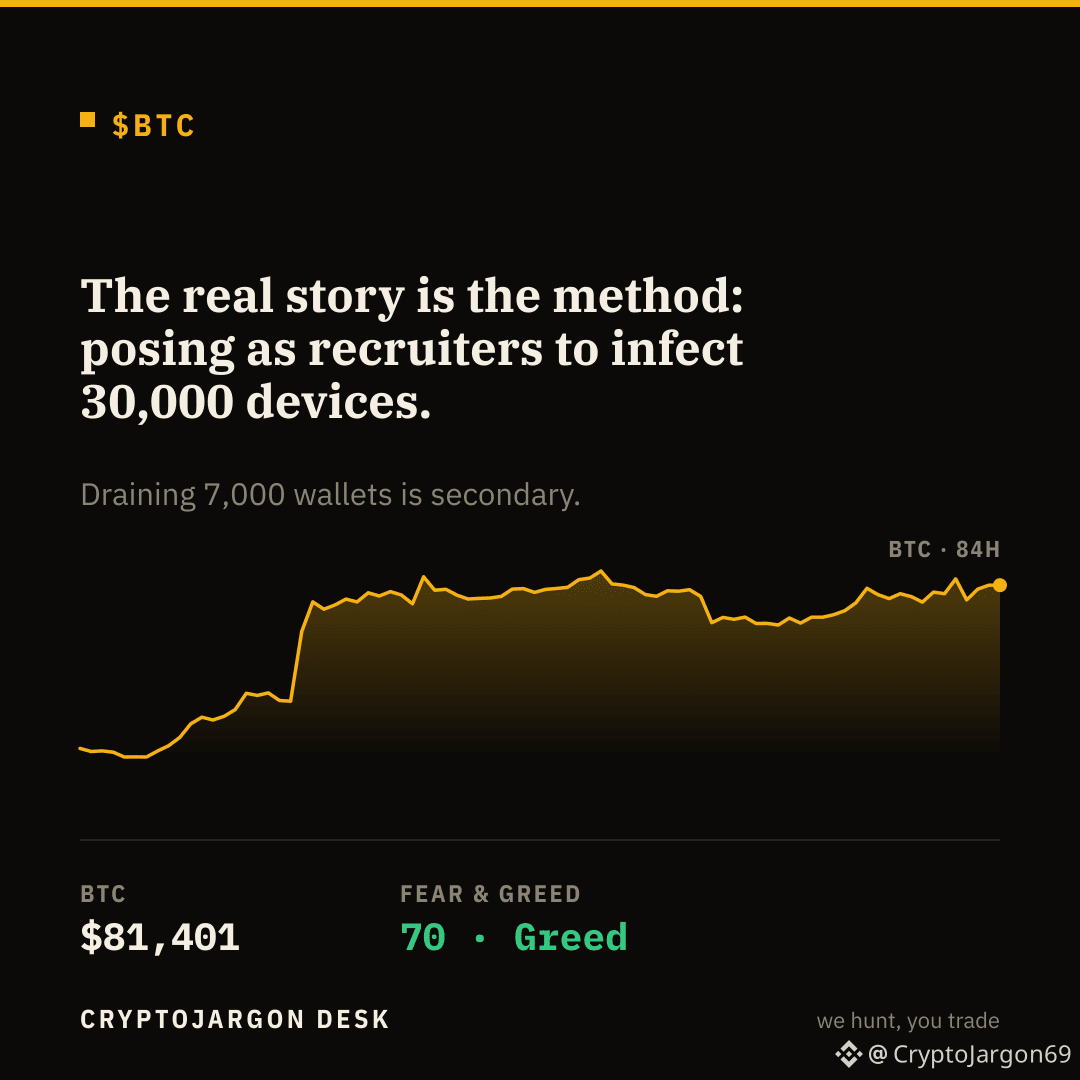
Die eigentliche Geschichte ist die Methode: Sie geben sich als Recruiter aus, um 30.000 Geräte zu infizieren. Das Abzapfen von 7.000 Wallets ist nur nebensächlich. Das Hauptziel besteht darin, gestohlene Identitäten zu nutzen, um nordkoreanische IT-Mitarbeiter in Kryptowährungsunternehmen einstellen zu lassen.
Das ist ein Angriff auf die menschliche Lieferkette. Eine einzige erfolgreiche Platzierung verschafft ihnen Admin-Keys von innen. Der Standpunkt der Redaktion ist, dass das größte Risiko in der Branche inzwischen nicht mehr nur ein Fehler in einem Smart Contract ist, sondern ein kompromittierter Ingenieur, der vor sechs Monaten eingestellt wurde. Die gestohlenen Gelder sind nur Startkapital für die eigentliche Operation.
Ist die größte Verwundbarkeit einer Börse ihr Code oder ihr Einstellungsverfahren?
$BTC
Heute kommen noch mehr davon. Folge, um sie zu erwischen, wenn sie landen.