🚨 Hast du schon mal eine Binance-API erstellt und dann einfach liegen gelassen? Prüfe das jetzt.
Ein Nutzer hatte auf Reddit geteilt, dass er aufgewacht ist und sein Binance-Guthaben von etwa 90.000 USD auf 10.000 USD gefallen ist.
Er dachte, Binance sei gehackt worden.
Doch als er den Verlauf der Transaktionen öffnete, wurde alles klar:
Es gab eine ganze Reihe von ETH- und Altcoin-Orders, die er selbst gar nicht ausgeführt hatte.
Die Ursache, die er herausfand, war, dass ein alter API-Key noch existierte und Handel durchführen durfte.
Das ist etwas, das viele übersehen.
Du hattest APIs erstellt für:
→ Bot-Trade
→ TradingView
→ Portfolio-Management-Tool
→ Kopieren von Daten
Danach nicht mehr verwendet, aber der API-Key lag weiterhin herum.
Wenn der API Zugriff mit nicht passenden Berechtigungen bekommt, kann sie zu einem sehr gefährlichen Eingangstor werden.
Das solltest du sofort tun:
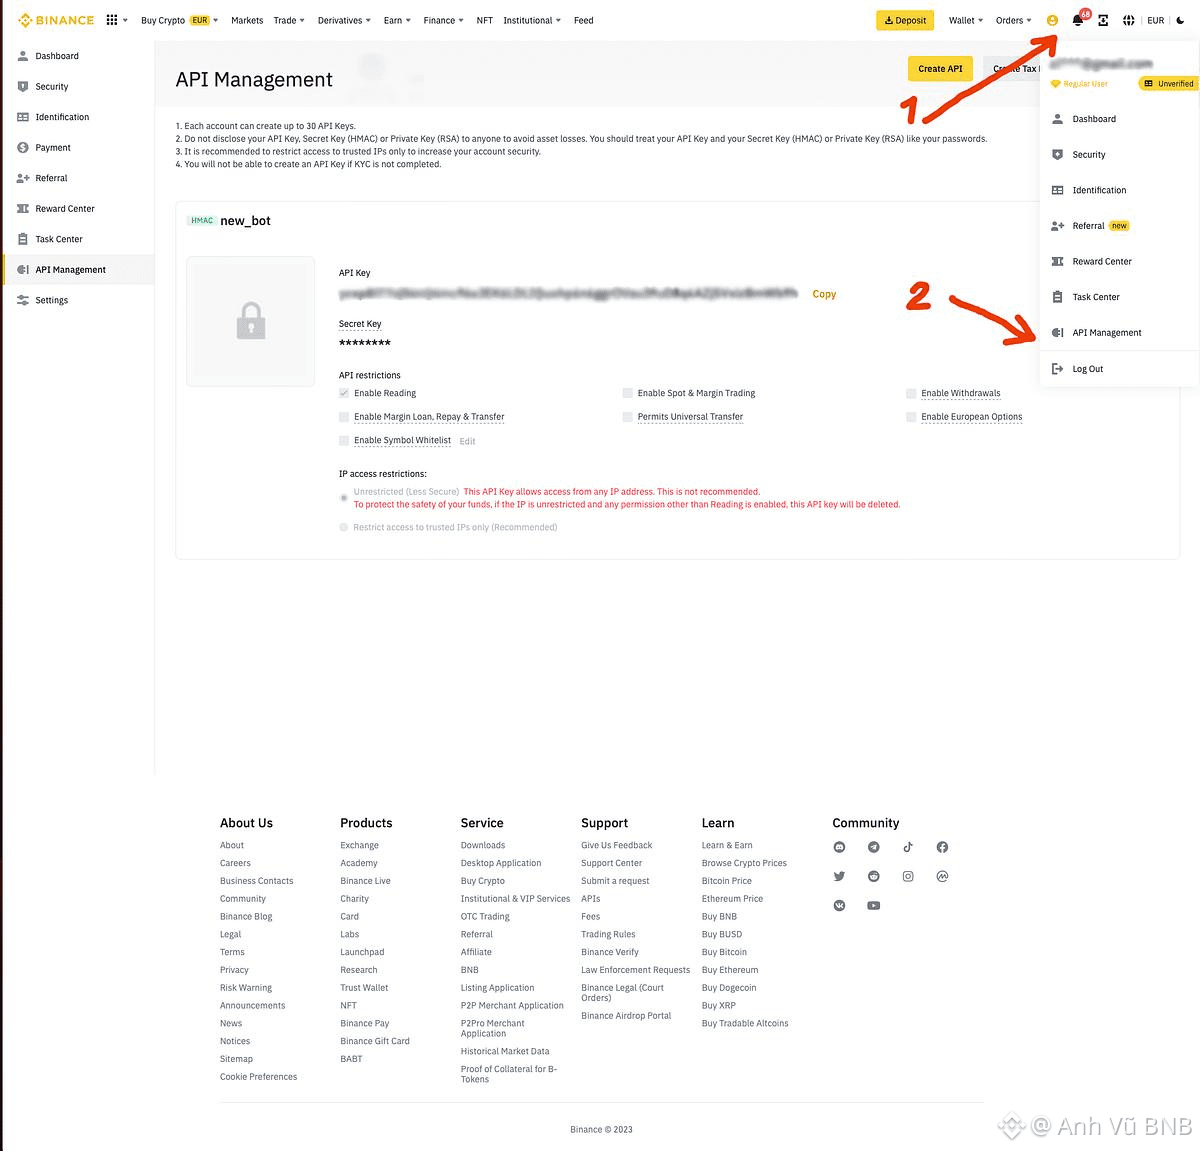
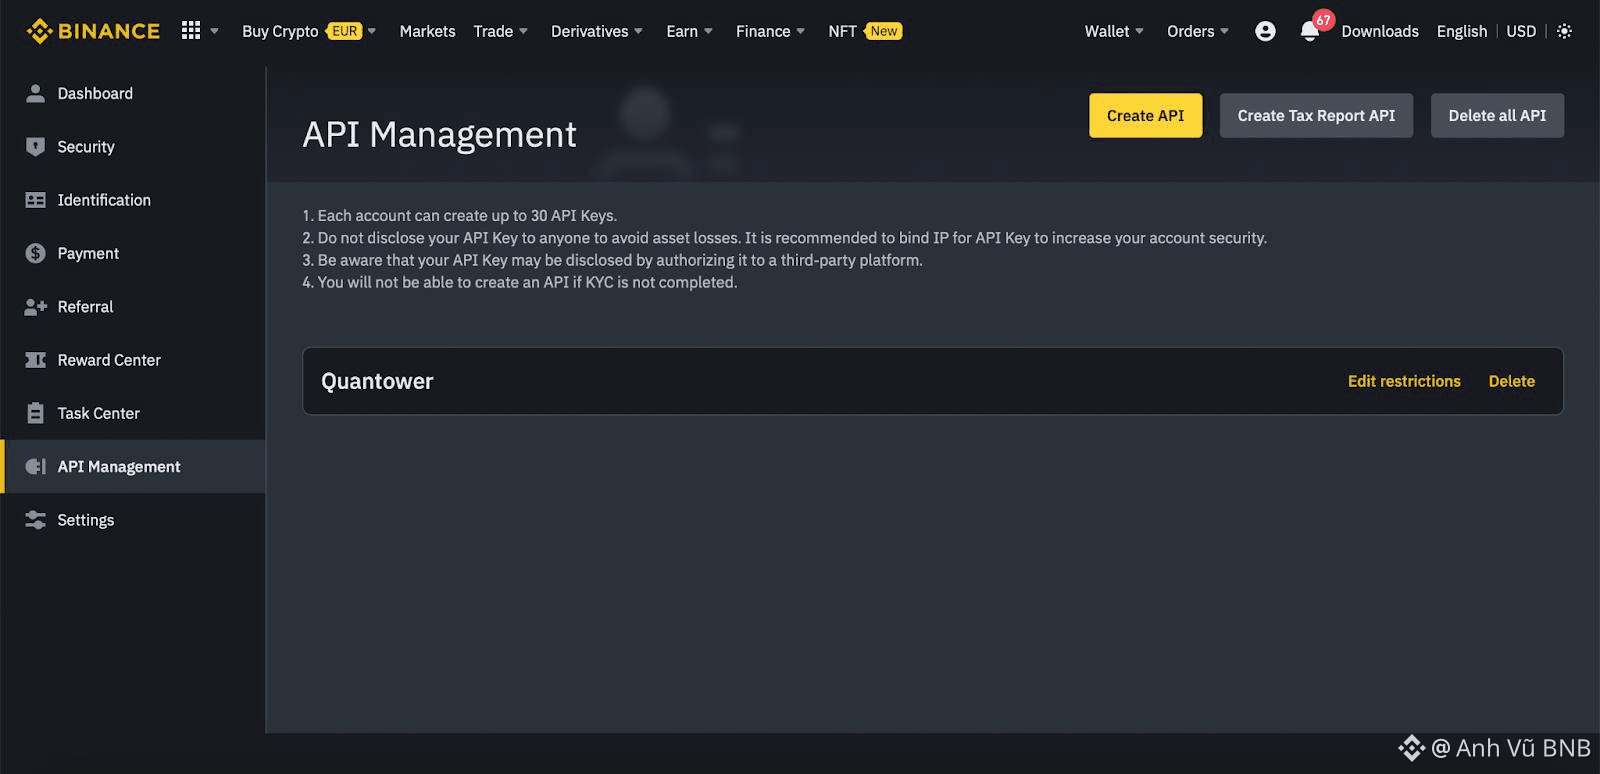
Binance → API-Management → alle API-Keys prüfen.
Nicht mehr verwenden → löschen.
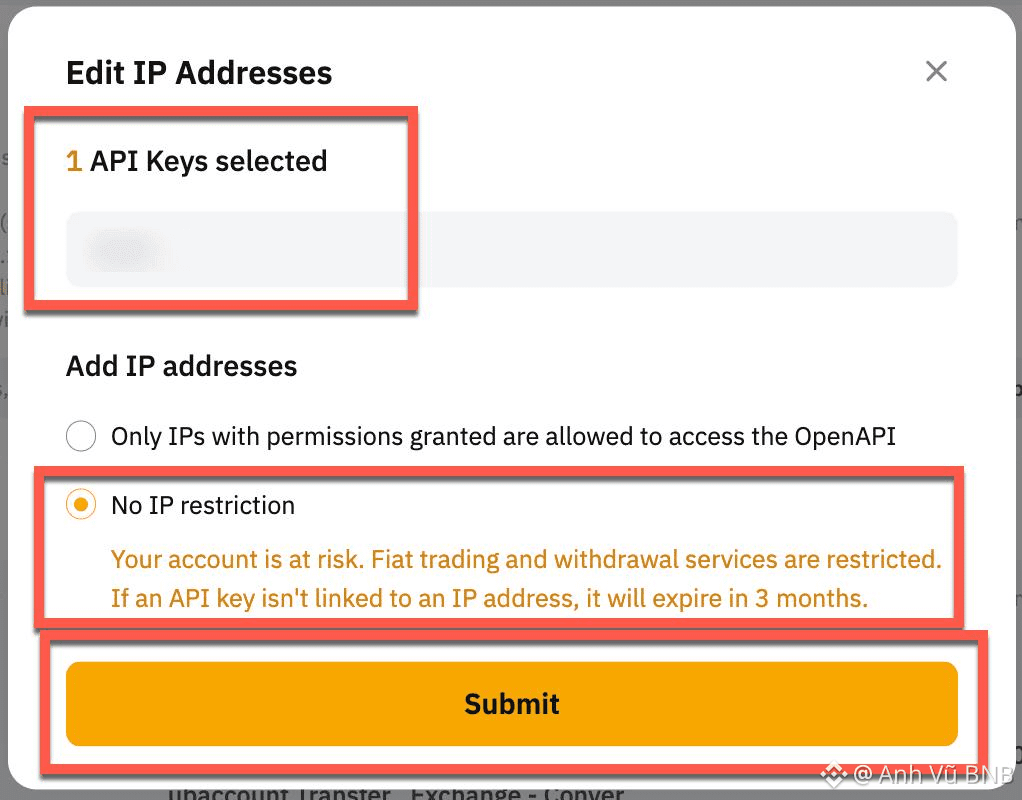
Noch in Benutzung → Berechtigungen erneut prüfen + IP-Whitelist.
Ganz besonders: Erteile keine Withdrawal-Rechte, wenn der Bot das nicht wirklich braucht.
Ein API-Key, den du vor ein paar Jahren vergessen hast, könnte immer noch existieren.
Hast du noch einen alten API-Key in Binance, den du längst vergessen hast?
Das ist eine persönliche Einschätzung. Keine Anlageberatung.
Ein Nutzer hatte auf Reddit geteilt, dass er aufgewacht ist und sein Binance-Guthaben von etwa 90.000 USD auf 10.000 USD gefallen ist.
Er dachte, Binance sei gehackt worden.
Doch als er den Verlauf der Transaktionen öffnete, wurde alles klar:
Es gab eine ganze Reihe von ETH- und Altcoin-Orders, die er selbst gar nicht ausgeführt hatte.
Die Ursache, die er herausfand, war, dass ein alter API-Key noch existierte und Handel durchführen durfte.
Das ist etwas, das viele übersehen.
Du hattest APIs erstellt für:
→ Bot-Trade
→ TradingView
→ Portfolio-Management-Tool
→ Kopieren von Daten
Danach nicht mehr verwendet, aber der API-Key lag weiterhin herum.
Wenn der API Zugriff mit nicht passenden Berechtigungen bekommt, kann sie zu einem sehr gefährlichen Eingangstor werden.
Das solltest du sofort tun:
Binance → API-Management → alle API-Keys prüfen.
Nicht mehr verwenden → löschen.
Noch in Benutzung → Berechtigungen erneut prüfen + IP-Whitelist.
Ganz besonders: Erteile keine Withdrawal-Rechte, wenn der Bot das nicht wirklich braucht.
Ein API-Key, den du vor ein paar Jahren vergessen hast, könnte immer noch existieren.
Hast du noch einen alten API-Key in Binance, den du längst vergessen hast?
Das ist eine persönliche Einschätzung. Keine Anlageberatung.