Erneute Erinnerung: Das Risiko muss nicht unbedingt auf der Kette liegen – möglicherweise ist es zuerst im Handy versteckt.
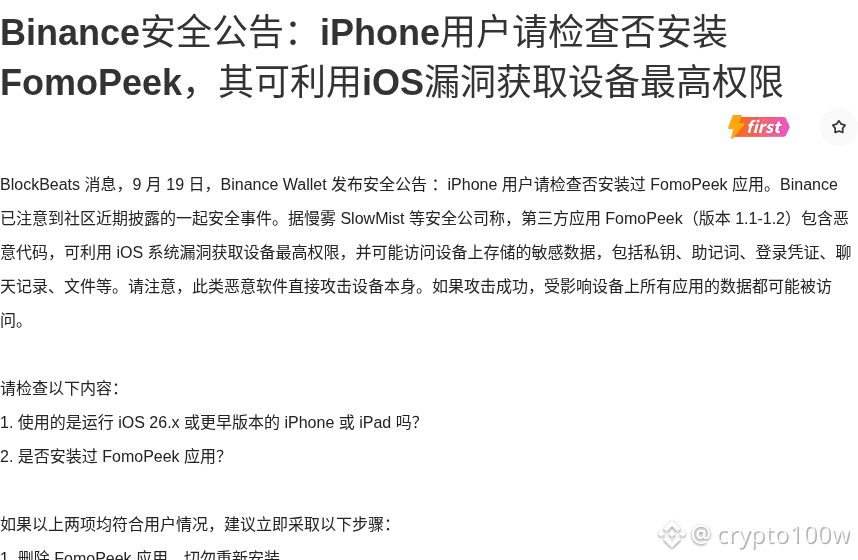
BlockBeats zitiert Binances Sicherheitsankündigung: Die Versionen 1.1–1.2 der Drittanbieter-App FomoPeek sollen von Sicherheitsbehörden wie SlowMist mit eingebettetem Schadcode aufgedeckt worden sein. Dieser kann mithilfe einer iOS-Schwachstelle höchste Berechtigungen auf dem Gerät erlangen und so auf sensible Daten wie private Schlüssel, Seed-Phrasen, Anmeldeinformationen, Chatverläufe und Dateien zugreifen.
Besonders betroffen sind iPhone- und iPad-Nutzer, vor allem Geräte mit iOS 26.x und niedriger, auf denen FomoPeek installiert wurde.
Das Schreckliche bei solchen an Geräteebene gerichteten Angriffen ist: Sie wählen nicht die App aus. Wenn der Angriff erfolgreich ist, könnten auf dem betroffenen Gerät die Daten aller Apps zugänglich sein. Beobachtbar sind vor allem zwei Szenarien: Erstens kann die Sicherheit selbst gehosteter Wallets indirekt verstärkt beeinträchtigt werden; zweitens können Risiken für mehrere Wallets und gleichzeitige Accounts bei mehreren Börsen durch dieselbe Gerätekompromittierung gleichzeitig offengelegt werden.
Wenn du ein iPhone/iPad nutzt: Würdest du zuerst prüfen, ob FomoPeek installiert wurde, oder zuerst das System aktualisieren und das Gerät bereinigen?
Abbildung 1: FomoPeek soll eingebetteten Schadcode enthalten – offengelegte Belege · Ausschnitt aus der Quelle
Bildquelle: https://www.theblockbeats.info/flash/368030
BlockBeats zitiert Binances Sicherheitsankündigung: Die Versionen 1.1–1.2 der Drittanbieter-App FomoPeek sollen von Sicherheitsbehörden wie SlowMist mit eingebettetem Schadcode aufgedeckt worden sein. Dieser kann mithilfe einer iOS-Schwachstelle höchste Berechtigungen auf dem Gerät erlangen und so auf sensible Daten wie private Schlüssel, Seed-Phrasen, Anmeldeinformationen, Chatverläufe und Dateien zugreifen.
Besonders betroffen sind iPhone- und iPad-Nutzer, vor allem Geräte mit iOS 26.x und niedriger, auf denen FomoPeek installiert wurde.
Das Schreckliche bei solchen an Geräteebene gerichteten Angriffen ist: Sie wählen nicht die App aus. Wenn der Angriff erfolgreich ist, könnten auf dem betroffenen Gerät die Daten aller Apps zugänglich sein. Beobachtbar sind vor allem zwei Szenarien: Erstens kann die Sicherheit selbst gehosteter Wallets indirekt verstärkt beeinträchtigt werden; zweitens können Risiken für mehrere Wallets und gleichzeitige Accounts bei mehreren Börsen durch dieselbe Gerätekompromittierung gleichzeitig offengelegt werden.
Wenn du ein iPhone/iPad nutzt: Würdest du zuerst prüfen, ob FomoPeek installiert wurde, oder zuerst das System aktualisieren und das Gerät bereinigen?
Abbildung 1: FomoPeek soll eingebetteten Schadcode enthalten – offengelegte Belege · Ausschnitt aus der Quelle
Bildquelle: https://www.theblockbeats.info/flash/368030