Französische Hacker haben eine neue schreckliche Methode zum Diebstahl von Kryptowährungen entdeckt: Sie bringen die Opfer dazu, die Software, die ihr Wallet leeren wird, selbst zu programmieren.
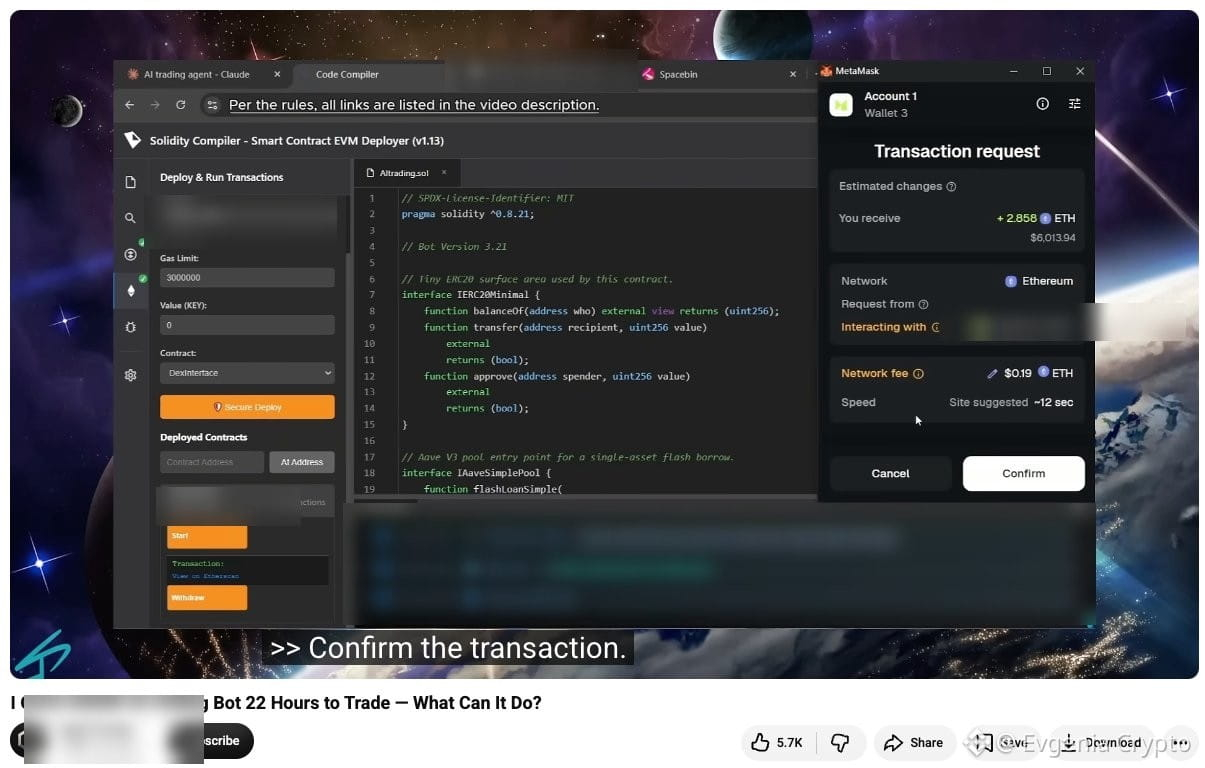
TRM Labs hat 9 gefälschte Anleitungen auf YouTube aufgedeckt, die erklären, wie man angeblich einen Arbitrage-Bot mit Claude erstellt.
Die Videos führten Nutzer Schritt für Schritt bis zur Bereitstellung des Smart Contracts. Aber der verwendete gefälschte Compiler ersetzte unbemerkt den angezeigten Code durch einen schädlichen Vertrag.
Von Februar bis August 2026 sollen 224 Opfer angeblich 274,60 $ETH verloren haben, was zum Zeitpunkt des Diebstahls etwa 517.000 $ entspricht.
Das Einfallsreichste daran ist, dass es keine klassischen Phishing-Links gab, keine verdächtigen Berechtigungen und keine gehackten Wallets.
Die Opfer stellten den Vertrag selbst bereit, zahlten ihre ETH hinein und bestätigten anschließend jede Transaktion.
Die Videos nutzten sogar ein einflussreiches Auftreten und per KI erzeugte Stimmen sowie gefälschte Testimonials.
TRM Labs hat 9 gefälschte Anleitungen auf YouTube aufgedeckt, die erklären, wie man angeblich einen Arbitrage-Bot mit Claude erstellt.
Die Videos führten Nutzer Schritt für Schritt bis zur Bereitstellung des Smart Contracts. Aber der verwendete gefälschte Compiler ersetzte unbemerkt den angezeigten Code durch einen schädlichen Vertrag.
Von Februar bis August 2026 sollen 224 Opfer angeblich 274,60 $ETH verloren haben, was zum Zeitpunkt des Diebstahls etwa 517.000 $ entspricht.
Das Einfallsreichste daran ist, dass es keine klassischen Phishing-Links gab, keine verdächtigen Berechtigungen und keine gehackten Wallets.
Die Opfer stellten den Vertrag selbst bereit, zahlten ihre ETH hinein und bestätigten anschließend jede Transaktion.
Die Videos nutzten sogar ein einflussreiches Auftreten und per KI erzeugte Stimmen sowie gefälschte Testimonials.