
FomoPeek-iOS-App soll private Schlüssel von Krypto-Wallets offengelegt haben | Nutzer zum sofortigen Handeln aufgefordert
Ein schwerwiegender iOS-Sicherheitsvorfall hat ernste Bedenken in der Krypto-Community ausgelöst.
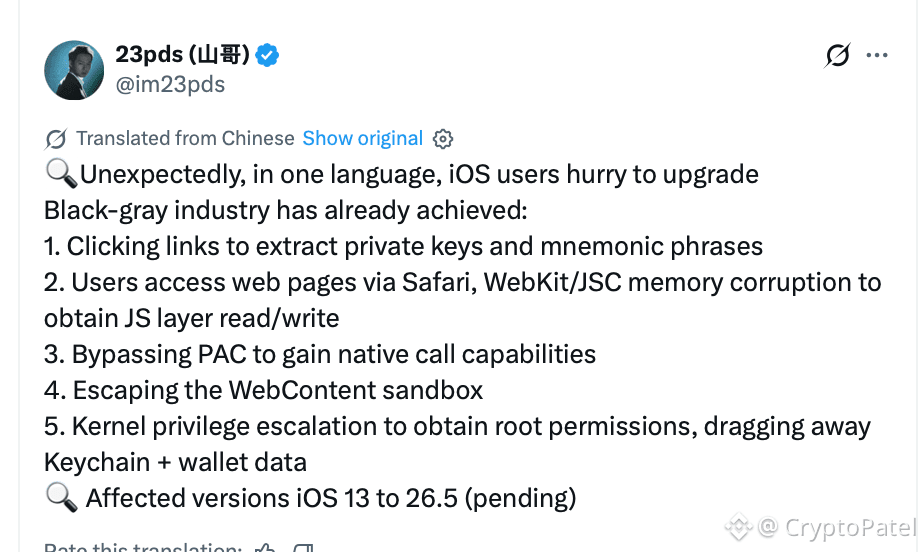
Sicherheitsforscher von SlowMist und OKX sollen in den FomoPeek-Versionen 1.1 und 1.2 bösartigen Code identifiziert haben, darunter ein iOS-Kernel-Exploit-Framework mit 8 Angriffsmethoden.
Die gemeldete Angriffskette könnte potenziell:
→ Die iOS-App-Sandbox umgehen
→ Auf Keychain-Daten zugreifen und diese entschlüsseln
→ Private Keys und Seed Phrases offenlegen
→ Auf sensible Zugangsdaten und Dateien zugreifen
→ Remote-Befehle von externen Servern empfangen
Mehrere Berichte über Krypto-Diebstahl sollen mit Nutzern in Verbindung stehen, die zuvor die betroffenen Versionen installiert hatten.
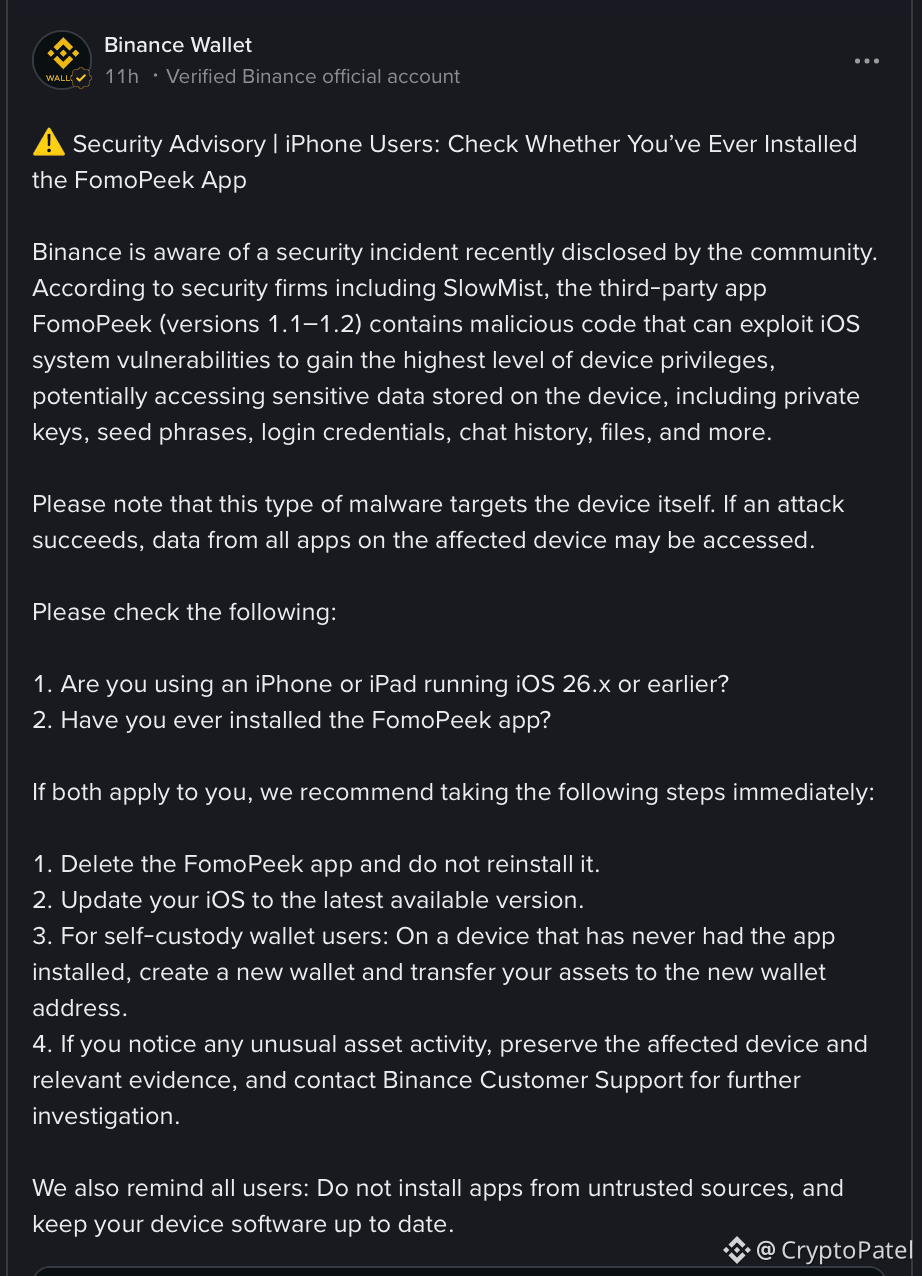
Die Binance Wallet hat Nutzer, die möglicherweise betroffen sind, aufgefordert,:
→ FomoPeek sofort zu löschen
→ iOS auf die neueste verfügbare Version zu aktualisieren
→ Eine NEUE Wallet auf einem sauberen Gerät zu erstellen
→ Verbleibende Vermögenswerte auf die neue Wallet zu übertragen
→ Wallets auf verdächtige Transaktionen zu überwachen
WICHTIG: Das bloße Löschen von FomoPeek rotiert NICHT eine bereits offengelegte Seed Phrase oder einen privaten Schlüssel.
Wenn Ihre Wallet-Zugangsdaten kompromittiert wurden, müssen die Zugangsdaten selbst als kompromittiert betrachtet werden.
Die genaue Zahl der Opfer und die insgesamt gestohlene Krypto-Summe wurden bisher nicht öffentlich bestätigt.
Der Vorfall wirft zudem neue Fragen auf, wie ausgefeilter bösartiger Code die Prozesse für mobile App-Verteilung und -Überprüfung passieren kann.
Bleiben Sie wachsam. Ihre Private Keys sind Ihre letzte Sicherheitsebene.
Ein schwerwiegender iOS-Sicherheitsvorfall hat ernste Bedenken in der Krypto-Community ausgelöst.
Sicherheitsforscher von SlowMist und OKX sollen in den FomoPeek-Versionen 1.1 und 1.2 bösartigen Code identifiziert haben, darunter ein iOS-Kernel-Exploit-Framework mit 8 Angriffsmethoden.
Die gemeldete Angriffskette könnte potenziell:
→ Die iOS-App-Sandbox umgehen
→ Auf Keychain-Daten zugreifen und diese entschlüsseln
→ Private Keys und Seed Phrases offenlegen
→ Auf sensible Zugangsdaten und Dateien zugreifen
→ Remote-Befehle von externen Servern empfangen
Mehrere Berichte über Krypto-Diebstahl sollen mit Nutzern in Verbindung stehen, die zuvor die betroffenen Versionen installiert hatten.
Die Binance Wallet hat Nutzer, die möglicherweise betroffen sind, aufgefordert,:
→ FomoPeek sofort zu löschen
→ iOS auf die neueste verfügbare Version zu aktualisieren
→ Eine NEUE Wallet auf einem sauberen Gerät zu erstellen
→ Verbleibende Vermögenswerte auf die neue Wallet zu übertragen
→ Wallets auf verdächtige Transaktionen zu überwachen
WICHTIG: Das bloße Löschen von FomoPeek rotiert NICHT eine bereits offengelegte Seed Phrase oder einen privaten Schlüssel.
Wenn Ihre Wallet-Zugangsdaten kompromittiert wurden, müssen die Zugangsdaten selbst als kompromittiert betrachtet werden.
Die genaue Zahl der Opfer und die insgesamt gestohlene Krypto-Summe wurden bisher nicht öffentlich bestätigt.
Der Vorfall wirft zudem neue Fragen auf, wie ausgefeilter bösartiger Code die Prozesse für mobile App-Verteilung und -Überprüfung passieren kann.
Bleiben Sie wachsam. Ihre Private Keys sind Ihre letzte Sicherheitsebene.