Radix legt Details zu einem Berechtigungsleck in der Assets-Tresor-Infrastruktur offen
Die Radix-Stiftung hat am 31. August Details zu einem Berechtigungsleck im Assets-Tresor veröffentlicht: Ein Angreifer nutzte einen Fehler in der Radix-Engine-Rechteprüfung aus, zog mit 26 nicht autorisierten Transaktionen Vermögenswerte von Benutzern und dApps ab und leitete sie über Hyperlane plattformübergreifend aus. Das Team erklärt, die Schwachstelle sei behoben, und der Vorfall befinde sich nun in der Phase der Wiederherstellung und forensischen Aufarbeitung. Die Markteinschätzung ist für XRD eher negativ. Der Fehler liegt in der Ausführungsschicht und nicht in einer einzelnen Anwendung oder einem geleakten privaten Schlüssel; getroffen wird das Vertrauen in die sicherheitskritische Vermögensabsicherung der öffentlichen Kette. Selbst wenn die Behebung abgeschlossen ist, würden Trader die Sicherheitsabschläge für das Radix-Ökosystem erneut neu bewerten. Kurzfristig ist entscheidend, ob nach der Wiederherstellung des Mainnets wieder Geld in den Markt zurückfließt, ob die Funktionen der Börsen wiederhergestellt werden und ob der Rückgang des Ökosystem-TV L (TVL) stoppt.
Quelle: Wu Shuo
#XRD
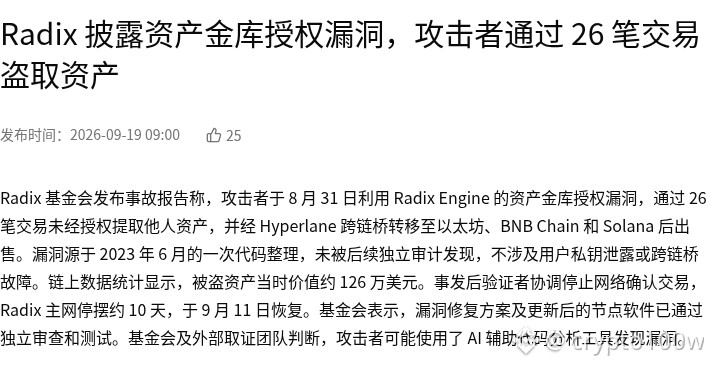
Abbildung 1: Radix legt ein Berechtigungsleck im Assets-Tresor offen · Quelle: Ausschnitt der Seite
Bildquelle: https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645
Die Radix-Stiftung hat am 31. August Details zu einem Berechtigungsleck im Assets-Tresor veröffentlicht: Ein Angreifer nutzte einen Fehler in der Radix-Engine-Rechteprüfung aus, zog mit 26 nicht autorisierten Transaktionen Vermögenswerte von Benutzern und dApps ab und leitete sie über Hyperlane plattformübergreifend aus. Das Team erklärt, die Schwachstelle sei behoben, und der Vorfall befinde sich nun in der Phase der Wiederherstellung und forensischen Aufarbeitung. Die Markteinschätzung ist für XRD eher negativ. Der Fehler liegt in der Ausführungsschicht und nicht in einer einzelnen Anwendung oder einem geleakten privaten Schlüssel; getroffen wird das Vertrauen in die sicherheitskritische Vermögensabsicherung der öffentlichen Kette. Selbst wenn die Behebung abgeschlossen ist, würden Trader die Sicherheitsabschläge für das Radix-Ökosystem erneut neu bewerten. Kurzfristig ist entscheidend, ob nach der Wiederherstellung des Mainnets wieder Geld in den Markt zurückfließt, ob die Funktionen der Börsen wiederhergestellt werden und ob der Rückgang des Ökosystem-TV L (TVL) stoppt.
Quelle: Wu Shuo
#XRD
Abbildung 1: Radix legt ein Berechtigungsleck im Assets-Tresor offen · Quelle: Ausschnitt der Seite
Bildquelle: https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645