🚨 30.000 Computer wurden von derselben Scheinarbeits-Rekrutierungsmasche überrannt, über 7.000 verschlüsselte Krypto-Wallets mit gestohlenen privaten Schlüsseln
Gruppe: 点击进入玖玖的粉丝群
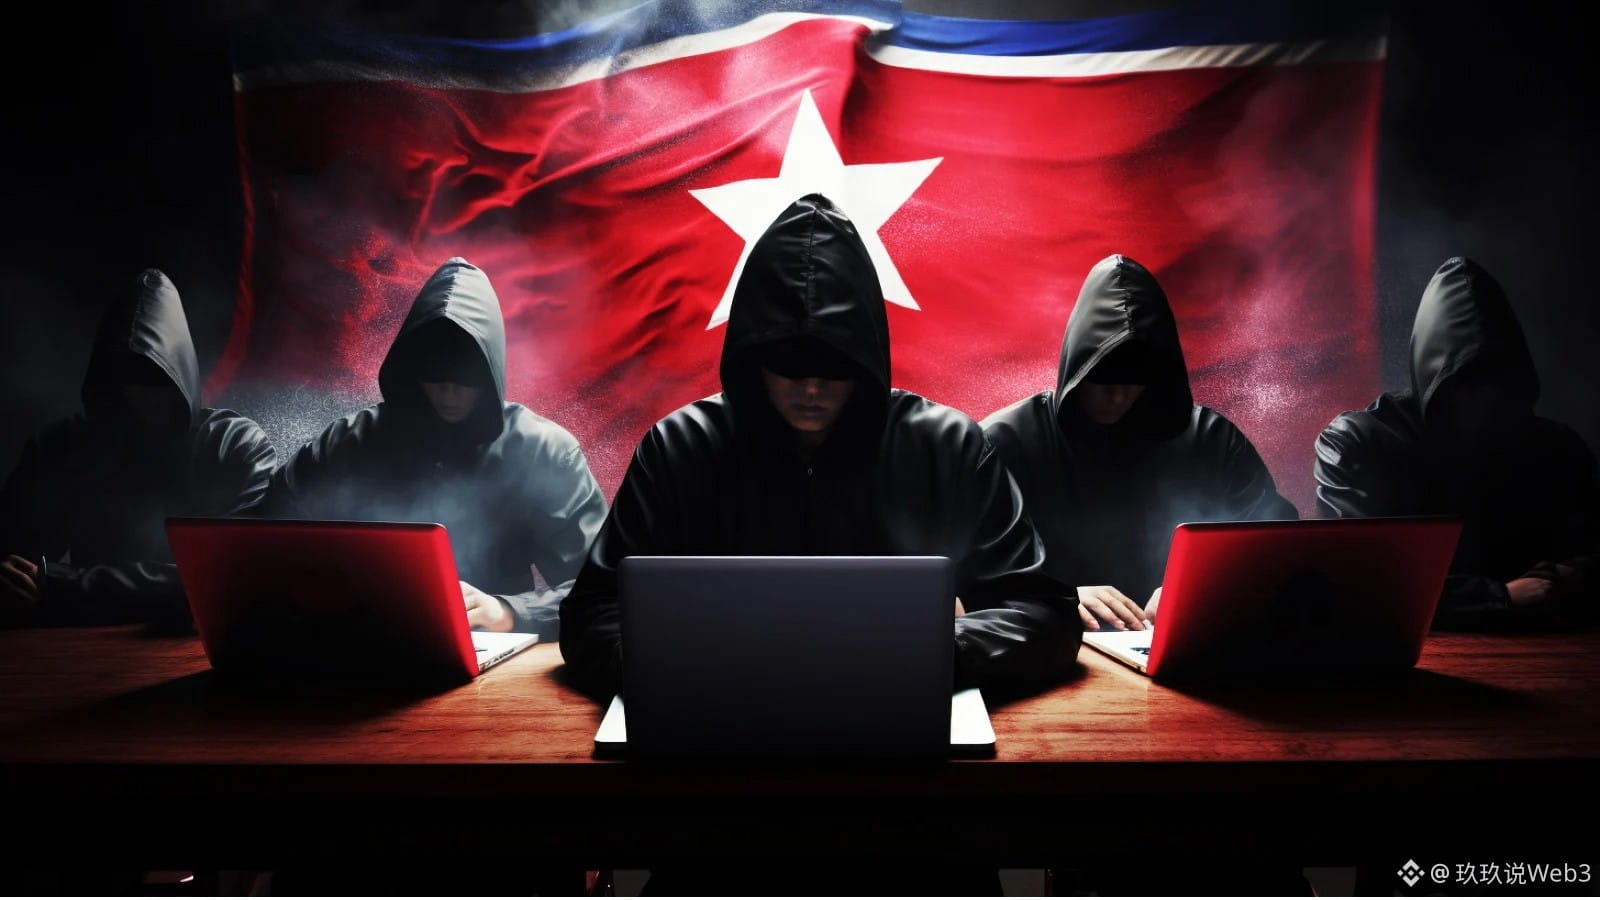
Die Aufsichtsbehörden aus Shikoku gaben am selben Tag eine gemeinsame Mitteilung heraus. Die japanische Polizeibehörde, das US FBI sowie Behörden aus Australien und Deutschland benannten gemeinsam die nordkoreanisch hintergrundbehaftete Hackergruppe WaterPlum, die auch unter dem Namen Contagious Interview⚠️ bekannt ist.
Zuerst die erste Ebene: Der Zeitraum reicht von Dezember 2025 bis Juli 2026. Die betroffenen Geräte umfassen mindestens 30.000. Das Ganze erstreckt sich über mehr als 100 Länder und Regionen. Was sie wollen, ist nicht eine Schwachstelle in einer Plattform – sondern Menschen.
Dann die zweite Ebene: Der Schaden ist sehr konkret. Gestohlen wurden Gelder und Kontozugangs-Credentials aus über 7.000 Krypto-Wallets. Insgesamt wurden Krypto-Assets im Wert von 1,7 Milliarden Yen, etwa 10,71 Millionen US-Dollar, zurück nach Nordkorea transferiert, um Projekte mit finanzieller „Blutspende“ am Laufen zu halten.
Die dritte Ebene: Die Methoden sind überhaupt nicht Hightech. Sie geben sich als KI-, Krypto- und NFT-Firmen aus, um Personal anzuwerben. Über Job-Plattformen werden Vorstellungsgespräche arrangiert, dann lassen sie die Betroffenen in einem sogenannten „technischen Test“ das Projekt herunterladen, Abhängigkeiten installieren und Code ausführen🔧. Der Schadcode wird in npm-Paketen und in Visual-Studio-Code-Projekten versteckt. Namen dafür sind beispielsweise BeaverTail und InvisibleFerret.
Bemerkenswert: Ein Teil der Hacker schaltet bei Vorstellungsgesprächen eine KI-‚Face-Swap‘-Software ein. Sobald man nachfragt, drehen sie die Kamera ab mit der Begründung, die Internetverbindung sei schlecht. Diese Ausrede klingt ziemlich plump – aber sie zielt genau auf dich, auf die Person, die sich dort eigentlich auf den Job bewirbt.
Natürlich sagen manche auch: Wenn man keine Abhängigkeiten unbekannter Herkunft installiert, passiert nichts. Das stimmt – aber in der Realität müssen Entwickler ständig in fremden Projekten Skripte laufen lassen. Reine Wachsamkeit reicht kaum aus, um alles abzudecken. Nicht das eine bestimmte Schadpaket verdient wirklich den Fokus, sondern die gesamte Produktionslinie, die Bewerber als Einstiegspunkt nutzt.
Die einen sagen, das sei nationale Spionage, die anderen sagen, man könne sich als Einzelperson durch Vorsicht schützen. Auf welcher Seite stehst du?👀
Klicke auf das Profilbild, um den Live-Stream anzusehen + tritt der Gruppe „玖玖聊天群“ bei, um tägliche Strategien zu erhalten🚀
#加密货币 #网络安全 #比特币 #Web3
Gruppe: 点击进入玖玖的粉丝群
Die Aufsichtsbehörden aus Shikoku gaben am selben Tag eine gemeinsame Mitteilung heraus. Die japanische Polizeibehörde, das US FBI sowie Behörden aus Australien und Deutschland benannten gemeinsam die nordkoreanisch hintergrundbehaftete Hackergruppe WaterPlum, die auch unter dem Namen Contagious Interview⚠️ bekannt ist.
Zuerst die erste Ebene: Der Zeitraum reicht von Dezember 2025 bis Juli 2026. Die betroffenen Geräte umfassen mindestens 30.000. Das Ganze erstreckt sich über mehr als 100 Länder und Regionen. Was sie wollen, ist nicht eine Schwachstelle in einer Plattform – sondern Menschen.
Dann die zweite Ebene: Der Schaden ist sehr konkret. Gestohlen wurden Gelder und Kontozugangs-Credentials aus über 7.000 Krypto-Wallets. Insgesamt wurden Krypto-Assets im Wert von 1,7 Milliarden Yen, etwa 10,71 Millionen US-Dollar, zurück nach Nordkorea transferiert, um Projekte mit finanzieller „Blutspende“ am Laufen zu halten.
Die dritte Ebene: Die Methoden sind überhaupt nicht Hightech. Sie geben sich als KI-, Krypto- und NFT-Firmen aus, um Personal anzuwerben. Über Job-Plattformen werden Vorstellungsgespräche arrangiert, dann lassen sie die Betroffenen in einem sogenannten „technischen Test“ das Projekt herunterladen, Abhängigkeiten installieren und Code ausführen🔧. Der Schadcode wird in npm-Paketen und in Visual-Studio-Code-Projekten versteckt. Namen dafür sind beispielsweise BeaverTail und InvisibleFerret.
Bemerkenswert: Ein Teil der Hacker schaltet bei Vorstellungsgesprächen eine KI-‚Face-Swap‘-Software ein. Sobald man nachfragt, drehen sie die Kamera ab mit der Begründung, die Internetverbindung sei schlecht. Diese Ausrede klingt ziemlich plump – aber sie zielt genau auf dich, auf die Person, die sich dort eigentlich auf den Job bewirbt.
Natürlich sagen manche auch: Wenn man keine Abhängigkeiten unbekannter Herkunft installiert, passiert nichts. Das stimmt – aber in der Realität müssen Entwickler ständig in fremden Projekten Skripte laufen lassen. Reine Wachsamkeit reicht kaum aus, um alles abzudecken. Nicht das eine bestimmte Schadpaket verdient wirklich den Fokus, sondern die gesamte Produktionslinie, die Bewerber als Einstiegspunkt nutzt.
Die einen sagen, das sei nationale Spionage, die anderen sagen, man könne sich als Einzelperson durch Vorsicht schützen. Auf welcher Seite stehst du?👀
Klicke auf das Profilbild, um den Live-Stream anzusehen + tritt der Gruppe „玖玖聊天群“ bei, um tägliche Strategien zu erhalten🚀
#加密货币 #网络安全 #比特币 #Web3