$POL Nimiq auf Polygon ausgenutzt: 504.000 $ Verlust durch Signatur-Überprüfungsfehler
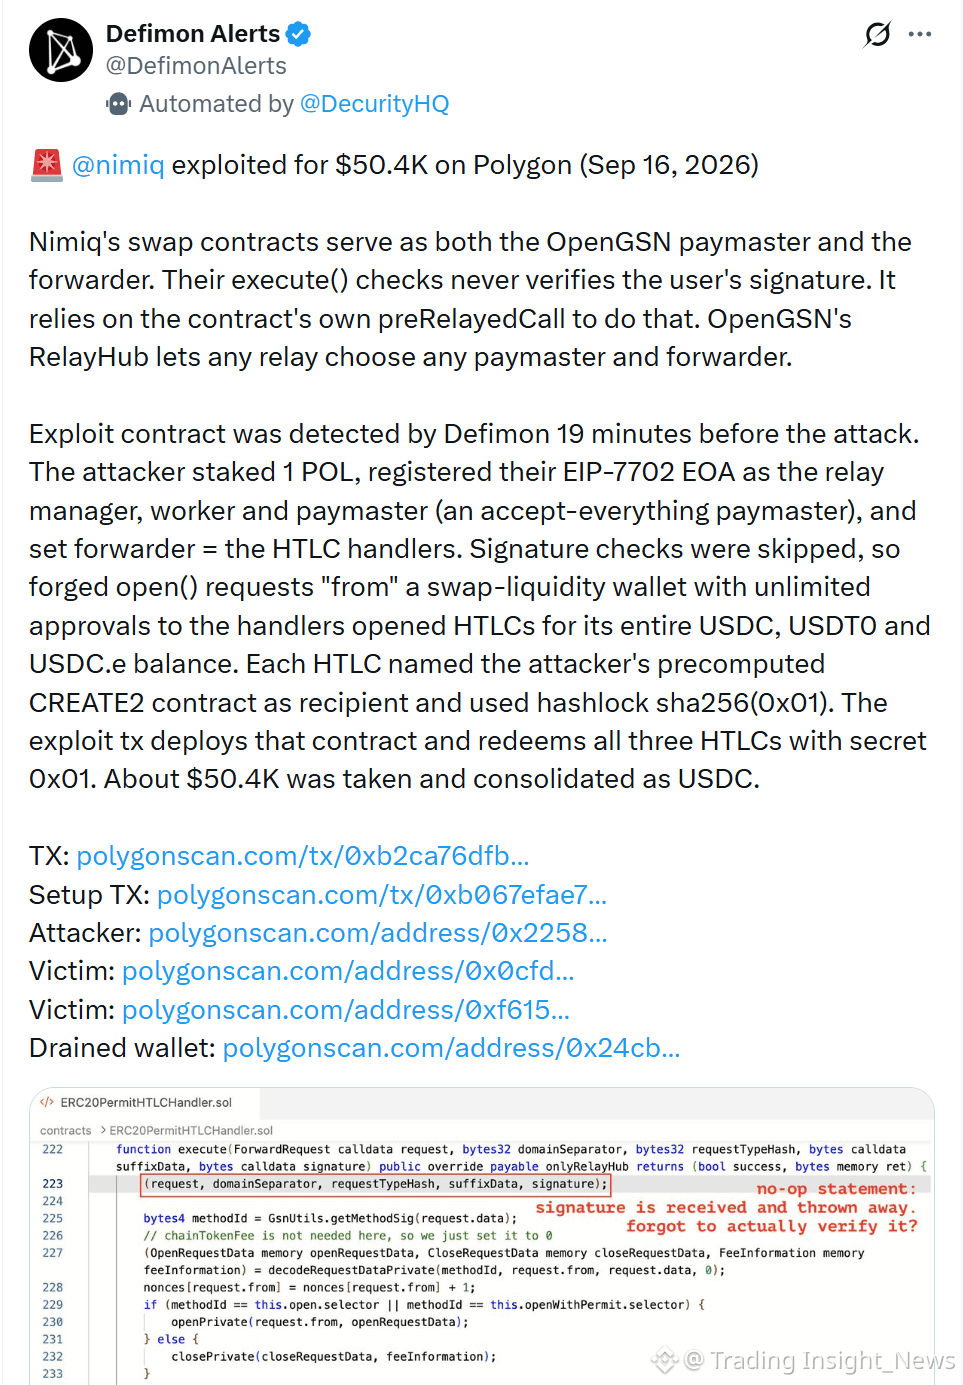
Der Swap-Vertrag von Nimiq auf Polygon wurde am 16. September ausgenutzt, mit Verlusten in Höhe von rund 504.000 $. Das war kein ausgeklügelter Hack – es war ein grundlegender, aber kostspieliger Fehler.
So ist es passiert:
Der Angreifer nutzte eine Schwachstelle in der execute()-Funktion aus, die keine Benutzersignaturen prüfte. Er fälschte eine open()-Anfrage von der Liquidity-Wallet, öffnete mehrere HTLCs (Hashed Time-Locked Contracts) und entleerte sämtliche USDC, USDT0 und USDC.e. Der Erlös wurde in USDC zusammengeführt.
Reaktion von Nimiq:
Alle gasbezahlten Stablecoin-Transaktionen in Nimiq Pay und Nimiq Wallet pausiert
Untersuchung eines Sicherheitsproblems im Zusammenhang mit OpenGSN
Der wichtigste Punkt: Die Schwachstelle lag nicht in Nimiq Chain oder Nimiq Pay, sondern in einer Drittanbieter-Integrationsschicht: OpenGSN.
OpenGSN (Gas Station Network) ermöglicht es Nutzern, Gas mit alternativen Tokens statt dem nativen Token des Netzwerks zu bezahlen. Es ist ein gängiges Dienstprogramm, aber auch eine neue Angriffsfläche.
Das Kernproblem: Wenn execute() die Benutzersignaturen vor der Ausführung nicht verifiziert, kann jeder Anfragen fälschen. Das ist ein einfacher Fehler, aber in DeFi verursachen grundlegende Schwächen oft großen Schaden.
Im Vergleich zu größeren Hacks sind 504.000 $ nicht riesig. Aber es ist eine Erinnerung daran, dass nicht jedes Exploit fortgeschrittene Technik erfordert. Manchmal reicht schon eine einzige fehlende Prüfung.
Lektion für Projekte: Wenn ihr irgendeine Drittanbieter-Schicht integriert – besonders rund um Signaturen und Authentifizierung – prüft die Verifizierungslogik sorgfältig im Audit. Und habt immer einen Fallback, um das System zu pausieren, wenn etwas schiefgeht.
Was denkt ihr, sollten Projekte die Abhängigkeit von Drittanbieter-Integrationsschichten begrenzen, um die Angriffsfläche zu reduzieren?
Hinweise sind nur zu Referenzzwecken und keine Anlageberatung. Bitte lest alles sorgfältig, bevor ihr eine Entscheidung trefft.
Der Swap-Vertrag von Nimiq auf Polygon wurde am 16. September ausgenutzt, mit Verlusten in Höhe von rund 504.000 $. Das war kein ausgeklügelter Hack – es war ein grundlegender, aber kostspieliger Fehler.
So ist es passiert:
Der Angreifer nutzte eine Schwachstelle in der execute()-Funktion aus, die keine Benutzersignaturen prüfte. Er fälschte eine open()-Anfrage von der Liquidity-Wallet, öffnete mehrere HTLCs (Hashed Time-Locked Contracts) und entleerte sämtliche USDC, USDT0 und USDC.e. Der Erlös wurde in USDC zusammengeführt.
Reaktion von Nimiq:
Alle gasbezahlten Stablecoin-Transaktionen in Nimiq Pay und Nimiq Wallet pausiert
Untersuchung eines Sicherheitsproblems im Zusammenhang mit OpenGSN
Der wichtigste Punkt: Die Schwachstelle lag nicht in Nimiq Chain oder Nimiq Pay, sondern in einer Drittanbieter-Integrationsschicht: OpenGSN.
OpenGSN (Gas Station Network) ermöglicht es Nutzern, Gas mit alternativen Tokens statt dem nativen Token des Netzwerks zu bezahlen. Es ist ein gängiges Dienstprogramm, aber auch eine neue Angriffsfläche.
Das Kernproblem: Wenn execute() die Benutzersignaturen vor der Ausführung nicht verifiziert, kann jeder Anfragen fälschen. Das ist ein einfacher Fehler, aber in DeFi verursachen grundlegende Schwächen oft großen Schaden.
Im Vergleich zu größeren Hacks sind 504.000 $ nicht riesig. Aber es ist eine Erinnerung daran, dass nicht jedes Exploit fortgeschrittene Technik erfordert. Manchmal reicht schon eine einzige fehlende Prüfung.
Lektion für Projekte: Wenn ihr irgendeine Drittanbieter-Schicht integriert – besonders rund um Signaturen und Authentifizierung – prüft die Verifizierungslogik sorgfältig im Audit. Und habt immer einen Fallback, um das System zu pausieren, wenn etwas schiefgeht.
Was denkt ihr, sollten Projekte die Abhängigkeit von Drittanbieter-Integrationsschichten begrenzen, um die Angriffsfläche zu reduzieren?
Hinweise sind nur zu Referenzzwecken und keine Anlageberatung. Bitte lest alles sorgfältig, bevor ihr eine Entscheidung trefft.