


Das Problem, das es lösen will, ist sehr direkt:
Wenn eine Aufgabe, Daten, eine Nachricht oder eine On-Chain-Operation von einem System ausgeführt wurde: Wer kann dann beweisen, dass das wirklich stimmt, richtig ist – und dass es nicht von einem zentralisierten Knoten manipuliert wurde?
DeepSafe definiert seine Position so:
Universal Verification Layer, die universelle Verifikationsschicht.
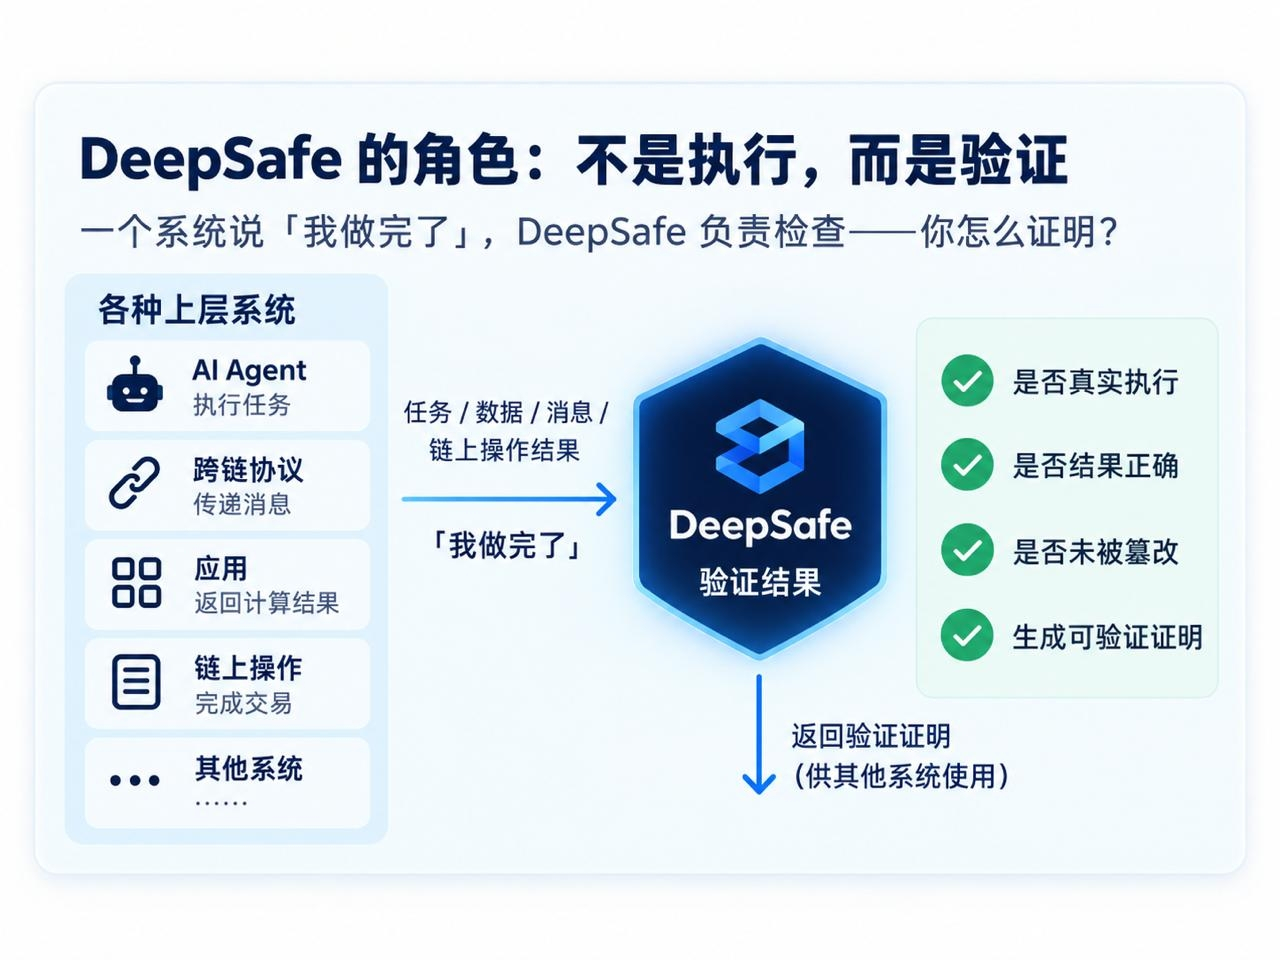
📍Im Kern will es ein eigenständiges Verifikationsnetzwerk aufbauen.
Egal ob die darüberliegende Schicht mit einem AI-Agenten, einem Cross-Chain-Protokoll, einer Anwendung oder anderen Systemen mit Bedarf an vertrauenswürdiger Ausführung arbeitet – DeepSafe will eine Schicht externer Verifikation bereitstellen.
Um es in einfachen Worten zu sagen:
Ein System sagt: „Ich bin fertig“, DeepSafe überprüft –
Wie beweist man das?
🗝️ 1. Welches Problem löst DeepSafe eigentlich?
Heute verlassen sich viele Anwendungen tatsächlich auf ein sehr simples Vertrauensmodell:
Der Server sagt dir, was das Ergebnis ist, und du gehst davon aus, dass er nicht lügt.
Ein bestimmter Knoten sagt dir, dass die Nachricht bereits ausgeführt wurde, und du gehst davon aus, dass du ihm vertrauen kannst.
Ein bestimmtes System gibt ein Ergebnis zurück, und du gehst davon aus, dass es sich nichts zu Schulden kommen lässt.
In Szenarien mit geringem Wert ist das nicht so problematisch.
Sobald jedoch Geld, Vermögenswerte, Cross-Chain oder automatisierte Ausführung ins Spiel kommen, skaliert das Risiko von Single-Point-Trust stark.
Also will DeepSafe nicht diese Aufgaben selbst vollständig erledigen.
Es fügt der Aufgabe einfach eine zusätzliche Ebene hinzu:
Verifizierbarkeit.
Zum Beispiel:
Ein bestimmter Agent führt eine Transaktion aus.
DeepSafe handelt nicht stellvertretend, sondern verifiziert das Ausführungsergebnis.
Ein bestimmtes System übermittelt eine Cross-Chain-Nachricht.
DeepSafe ist nicht dafür zuständig, den Inhalt der Nachricht festzulegen, sondern zu verifizieren, ob diese Nachricht korrekt erzeugt und korrekt übertragen wurde.
Ein bestimmtes Rechenergebnis muss von anderen Systemen übernommen werden.
DeepSafe möchte, dass Nutzer die Ergebnisse nicht einfach nur dem Anbieter glauben müssen.
Das ist die Kernlogik der sogenannten Verification Layer von DeepSafe.
📍2. Was ist CRVA?
Das Kernstück von DeepSafe ist das CRVA-Verifikationsnetzwerk.
Darin spielen verschiedene Technologien wie Ring VRF, MPC, TEE, ZKP usw. eine Rolle.
Diese englischen Namen wirken zwar ziemlich komplex, aber im Grunde muss man sie nicht so mystisch sehen.
Man kann es einfach in ein paar Dinge zerlegen:
🔻 Zufällige Auswahl von Verifizierern, um das Risiko einer langfristigen Kontrolle durch feste Knoten zu senken;
🔻 Mehrere Beteiligte führen die Verifikation gemeinsam durch, sodass das Ergebnis nicht vollständig von einer einzelnen Partei bestimmt wird;
🔻 Nutzt vertrauenswürdige Ausführungsumgebungen wie TEE, um die Wahrscheinlichkeit zu senken, dass der Ausführungsprozess durch externe Eingriffe beeinflusst wird;
🔻 Und dann liefert es mit kryptografischen Werkzeugen wie ZKP verifizierbare Beweise für das Ergebnis.
Wenn man all diese Dinge kombiniert, will man am Ende im Grunde nur ein Problem lösen:
Wie kann man das Risiko so weit wie möglich senken, dass „ein Knoten allein entscheidet“?
Ich glaube, das ist der wichtigste Punkt, um DeepSafe zu verstehen.
Es gibt viele Fachbegriffe, aber im Grunde ist das Projekt nicht kompliziert.
Es macht Folgendes:
Dezentralisierte Verifikation.
🗝️ 3. Warum heißt es „universelle Verifikationsschicht“?
weil DeepSafe nicht möchte, nur an ein bestimmtes Szenario gebunden zu sein.
Wenn es nur darum geht, einem bestimmten KI-Agenten Verifikation bereitzustellen, ist es im Grunde eher ein Agent-Plugin.
Wenn es nur Cross-Chain unterstützt, ist es eher ein Bridge Verification Network.
Aber DeepSafe will noch eine darunterliegende Schicht –
Solange irgendwo ein System den Bedarf hat, dass „das Ergebnis von einer dritten Partei verifiziert werden muss“, kann es theoretisch andocken.
Daher betont es „Universal“.
Das ist auch die für dieses Projekt ziemlich typische Infrastruktur-Idee:
Es produziert nicht direkt das Endprodukt, sondern stellt der oberen Schicht vertrauenswürdige Fähigkeiten bereit.
Wenn diese Positionierung am Ende durchläuft, hängt sein Wert nicht nur davon ab, ob eine bestimmte Anwendung erfolgreich ist, sondern vor allem davon, ob es zu einem Verifikationsnetzwerk wird, das von verschiedenen Systemen gemeinsam aufgerufen werden kann.
Natürlich ist das auch die Schwierigkeit.
„Universell“ bedeutet: die Obergrenze ist hoch.
Aber das bedeutet auch, dass man mehr Szenarien sowie Entwickler- und Business-Bedürfnisse kompatibel machen muss.
📍4. DeepSafe ist kein plötzliches KI-Umschwenken
Darüber denke ich, lohnt es sich, es separat zu sagen.
Der Vorgänger von DeepSafe war Bool Network.
Seit 2024 arbeitet das Team an den Richtungen Verifikationsnetzwerk, BTC Cross-Chain, TEE, CRVA usw.
Das heißt: Es spricht heute über Verifikation – und nicht etwa, dass, nachdem der AI-Agent-Hype losging, plötzlich das ursprüngliche Projekt in einen AI-Begriff verpackt wurde.
Es erforschte ohnehin bereits vertrauenswürdige Ausführung und Verifikation.
Derzeit ist das DeepSafe-Beta-Mainnet bereits live.
Sein nativer Token ist DEF, mit einem Gesamtangebot von 1 Milliarde Coins.
Auch auf GitHub kann man kontinuierliche Entwicklungsaufzeichnungen sehen.
Zuvor hatte das Projekt außerdem eine Seed-Finanzierung über 3 Millionen US-Dollar offengelegt; zu den beteiligten Institutionen gehörten unter anderem Antalpha Ventures, ViaBTC Capital, Gate Ventures, Spark Digital Capital, der CKB Eco Fund etc.
Zumindest anhand der Zeitleiste wirkt seine technische Roadmap kontinuierlich.
Das ist deutlich stärker als nur „unter einem anderen Namen AI mitnehmen“.
🗝️ 5. Ich glaube, was DeepSafe wirklich beweisen muss, sind nicht die Technik, sondern der Bedarf
Projekte dieser Art haben bei Verifikationsnetzwerken oft ein Problem:
Die Technik sieht sehr vollständig aus.
Verschlüsselung, TEE, MPC, ZK – alles ist dabei.
Auch das Architekturdiagramm sieht ziemlich hübsch aus.
Doch am Ende waren nicht genug Anwendungen bereit, es wirklich aufzurufen.
Das ist dann das größte Risiko.
Denn Infrastruktur muss am Ende eine Frage beantworten:
Wer ist bereit, für diese Infrastruktur zu bezahlen?
Für DeepSafe halte ich es für am spannendsten, worauf man als Nächstes achten sollte – nicht darauf, wie viele weitere technische Module angebunden werden.
Nicht aber ein paar konkretere, realistischere Kennzahlen:
Gibt es eine echte Anwendung, die das Verifikationsnetzwerk dauerhaft aufruft;
Kann die Anzahl der Verifikationsanfragen wachsen?
Sind im Bereich KI, Cross-Chain oder On-Chain-Automatisierung wirklich harte, zwingende Bedarfe entstanden?
Sind Entwickler bereit, zusätzliche Verifikationskosten und Latenz zu übernehmen;
Und kann DEF am Ende wirklich in einen echten Zusammenhang mit Netzwerk-Usage gebracht werden?
Diese Dinge sind wichtiger als nur ein paar Partnership-Announcements.
📍Also, wenn ich DeepSafe jetzt eine Positionierung geben müsste:
Ich werde es als ein Infrastrukturprojekt sehen, das auf das Wachstum von Anforderungen für „verifizierbares Computing / verifizierbare Ausführung“ setzt.
Sein Vorteil ist, dass die Roadmap ziemlich stimmig ist und es selbst bereits technische Akkumulation aus der Zeit von Bool Network gibt – nicht bei Null angefangen.
Aber auch dieses Problem ist sehr typisch:
Wird die Verifikationsschicht am Ende wirklich ein eigenständiger und ausreichend großer Markt?
Jetzt kann man noch nicht im Voraus das Ergebnis festlegen.
DeepSafe will nicht beweisen, dass „Verification wichtig ist“.
Dieser Satz an sich ist nicht wirklich umstritten.
Das wirklich Schwierige ist:
Ist der Markt bereit, nur für Verification extra zu zahlen?
Wenn es in Zukunft wirklich von „technischem Verifikationsnetzwerk“ zu „einer Infrastruktur, die von vielen Anwendungen aufgerufen wird“ gelangen kann, dann hat das Projekt den entscheidenden Schritt wirklich geschafft.
Davor wäre ich eher bereit, es auf eine Beobachtungsliste zu setzen.
Die technische Roadmap gibt es bereits – als Nächstes kommt es auf die Nutzung an.