

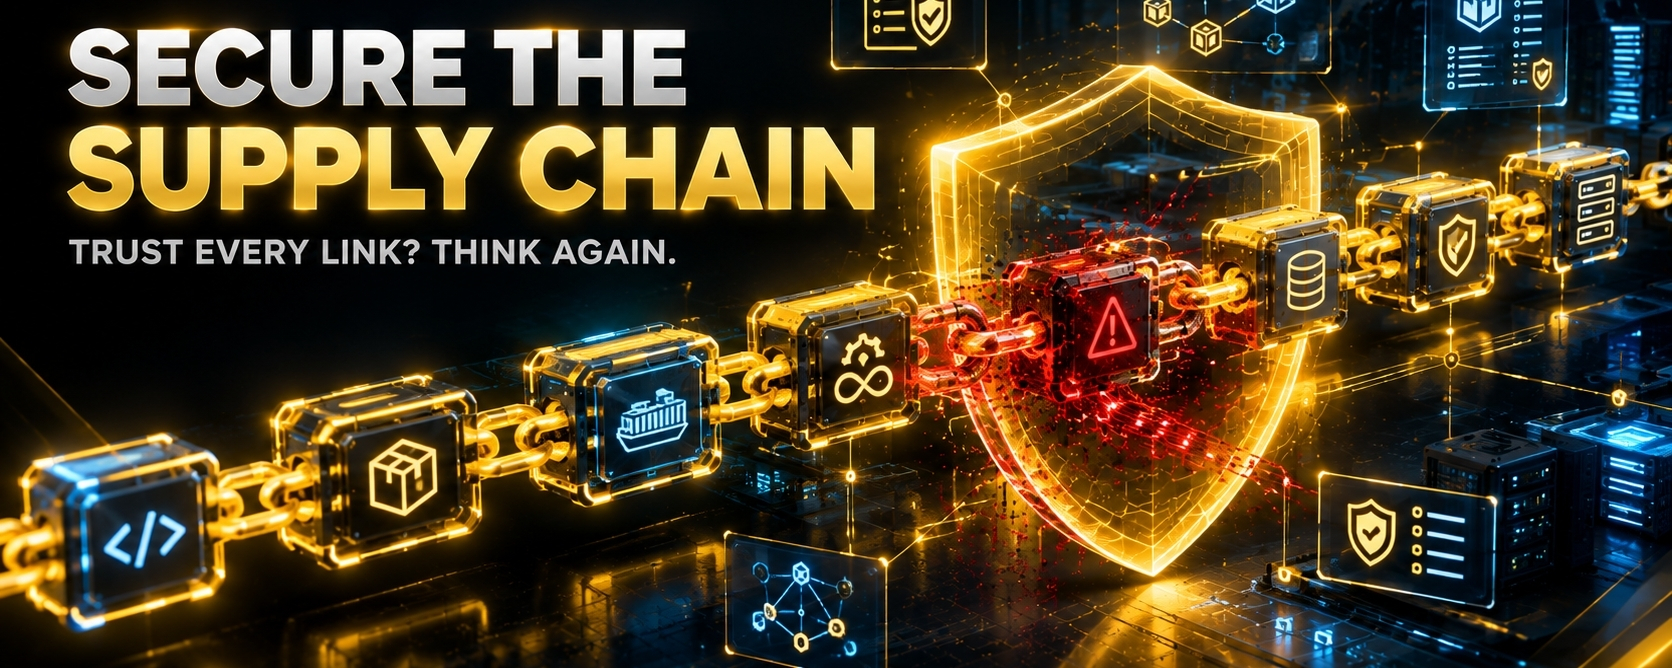
🚨 Die Software-Lieferkette: Du musst nicht nur deinen Code sichern
Wenn Menschen an Anwendungssicherheit denken, meinen sie oft ihren eigenen Quellcode.
Doch moderne Anwendungen werden selten vollständig von Grund auf neu erstellt.
Sie hängen ab von:
Open-Source-Bibliotheken
Pakete
Container-Images
CI/CD-Tools
Cloud-Dienste
Drittanbieter-APIs
Build-Systeme
Plugins
Entwicklertools
Das schafft etwas extrem Wichtiges:
Die Software-Lieferkette.
Und Angreifer verstehen zunehmend, dass es wirkungsvoller sein kann, die Lieferkette anzugreifen, als die finale Anwendung direkt anzugreifen.
🧩 Was ist ein Angriff auf die Software-Lieferkette?
Stell dir vor, eine Anwendung ist von 50 externen Komponenten abhängig.
Anstatt die Anwendung selbst anzugreifen, könnte ein Angreifer versuchen, eine dieser Komponenten zu kompromittieren.
Die bösartige Änderung kann sich dann flussabwärts in Anwendungen ausbreiten, die ihr vertrauen.
Das erzeugt eine Kette:
Drittanbieter → Abhängigkeit → Build → Anwendung → Produktion
Eine einzige kompromittierte Verbindung kann potenziell viele Systeme beeinflussen.
⚠️ Warum ist das so schwierig?
Moderne Entwicklung geht schnell voran.
Entwickler installieren Pakete.
CI/CD-Systeme erstellen Anwendungen automatisch.
Container werden automatisch bereitgestellt.
Infrastruktur kann durch Code erstellt werden.
Automatisierung ist mächtig.
Doch Automatisierung kann auch Fehler verstärken.
Wenn eine unsichere Komponente in eine automatisierte Pipeline gelangt, kann sie sich durch mehrere Umgebungen bewegen, bevor es jemand bemerkt.
📦 SBOM betreten
Eine wichtige Sicherheitsmaßnahme ist das Software Bill of Materials, allgemein bekannt als SBOM.
Denk an eine SBOM als Zutatenliste für Software.
Es kann Organisationen dabei helfen zu verstehen:
Welche Komponenten vorhanden sind
Welche Versionen verwendet werden
Woher Abhängigkeiten kommen
Welche Komponenten möglicherweise verwundbar sind
Was könnte von einer neu entdeckten Schwachstelle betroffen sein
Du kannst nicht effektiv absichern, was du nicht kennst: was du ausführst.
🔐 Wie DevSecOps helfen kann
Sicherheit kann über den gesamten Entwicklungslebenszyklus hinweg integriert werden.
Plan
Sicherheitsanforderungen ermitteln.
Code
Nutze sichere Coding-Praktiken.
Erstellen
Abhängigkeiten und Artefakte scannen.
Testen
Führe automatisierte Sicherheitstests durch.
Paket
Images und Software-Artefakte verifizieren.
Bereitstellen
Sicherheitsrichtlinien anwenden.
Überwachen
Erkenne verdächtiges Verhalten.
Verbessern
Lerne aus Ergebnissen und Vorfällen.
🛡️ Wichtige Kontrollen für die Lieferkette
Organisationen können ihre Pipelines stärken mit:
Abhängigkeitsscans
SAST
Container-Scanning
Geheimnis-Erkennung
SBOM-Erstellung
Artefaktverifizierung
Signierte Releases
Vertrauenswürdige Repositories
Least-Privilege CI/CD-Berechtigungen
Abhängigkeits-Governance
Kontinuierliches Monitoring
🤖 KI verändert die Gleichung
KI-Code-Assistenten können die Softwareentwicklung beschleunigen.
Das ist stark.
Doch generierter Code braucht immer noch:
Review → Testing → Scanning → Verifizierung
KI kann Code schnell erzeugen.
Es garantiert nicht automatisch sicheren Code.
Das gleiche Prinzip gilt für Abhängigkeiten und Automatisierung.
🚀 Letzte Überlegung
Moderne Software-Sicherheit geht nicht mehr nur darum, deinen Quellcode zu schützen.
Du musst verstehen, was alles zum finalen Produkt beiträgt.
Kenne deine Abhängigkeiten.
Kenne deinen Build-Prozess.
Kenne deine Artefakte.
Kenne deine Berechtigungen.
Denn in moderner Cybersicherheit:
Deine Sicherheit ist nur so stark wie das Ökosystem, dem du vertraust.