
Der ONE-Token von Harmony war kürzlich mit einem großen Sicherheitsvorfall konfrontiert.
Am 12. August bestätigte Harmony, dass Angreifer eine Schwachstelle in seinem gruppenübergreifenden System zur Bestätigung von Quittungen ausgenutzt hatten, wodurch zuvor verarbeitete Quittungen erneut abgespielt und verwendet werden konnten, um nicht autorisierte ONE-Tokens zu erstellen.
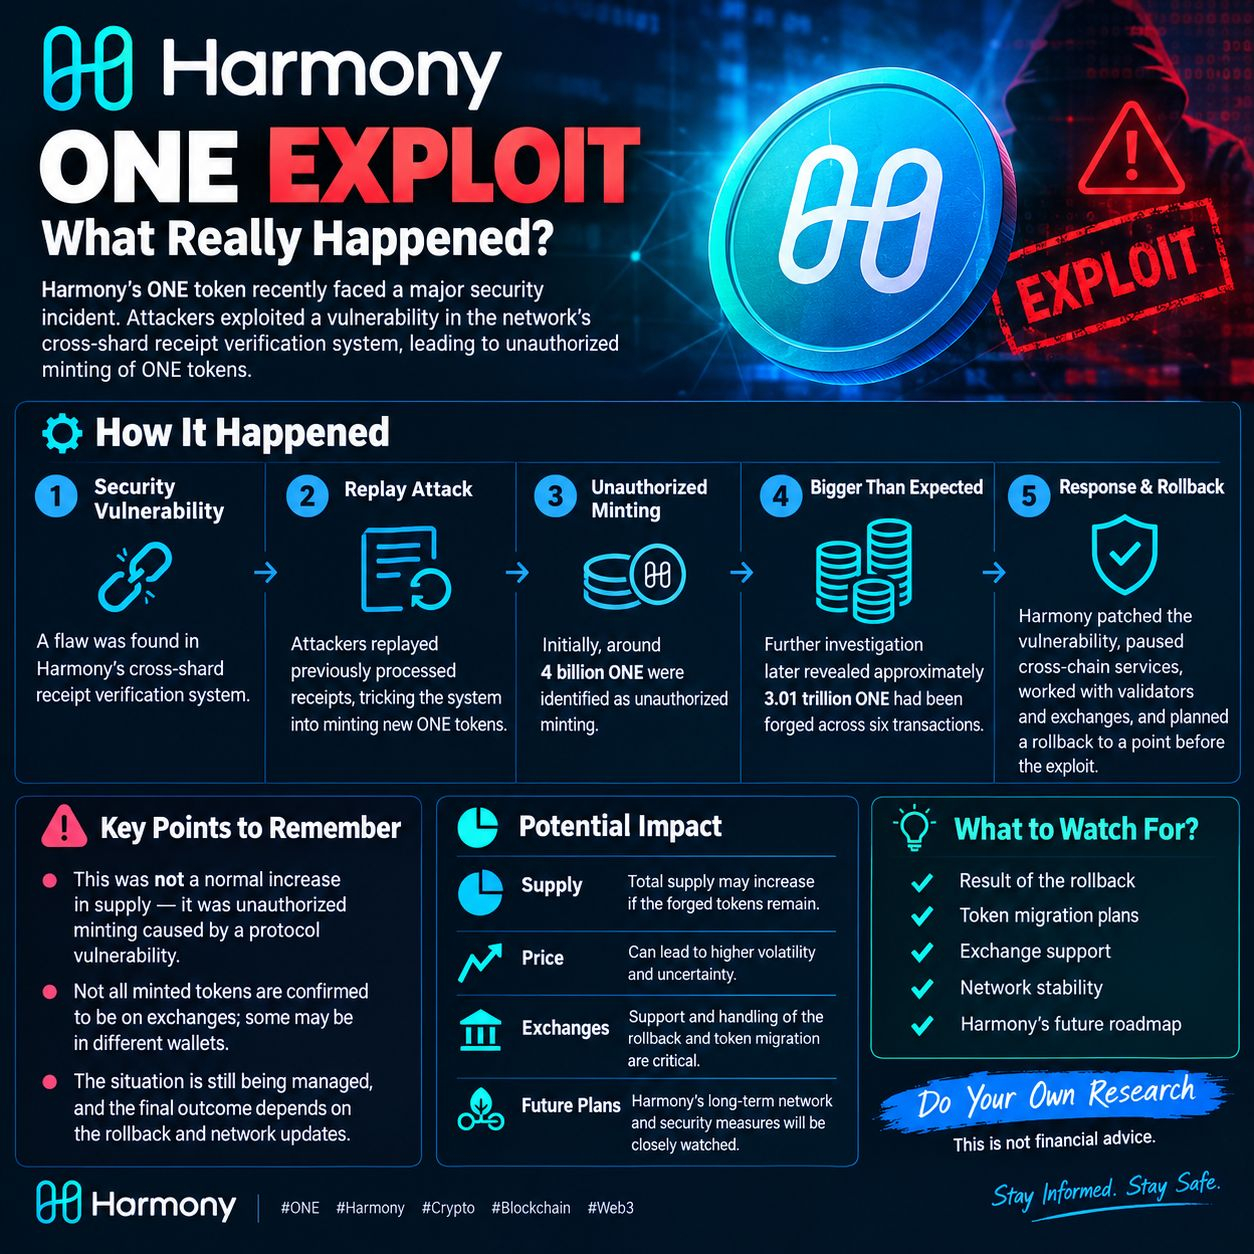 $
🔹 Erste Entdeckung: Etwa 4 Milliarden ONE wurden als unautorisierte Emission identifiziert.
🔹 Spätere Untersuchung: Harmony rekonstruierte den Vorfall und stellte fest, dass etwa 3,01 Billionen ONE über sechs Transaktionen gefälscht worden waren.
🔹 Antwort: Harmony hat die Schwachstelle behoben, die grenzüberschreitenden Dienste pausiert und mit Validatoren und Börsen zusammengearbeitet.
🔹 Rollback: Harmony plante anschließend einen Rollback zu einem Zeitpunkt vor dem Exploit, um den gefälschten Zustand zu entfernen.
⚠️ Wichtig: Dies war keine bloße normale Erhöhung der Angebotsmenge. Es handelte sich um ein nicht autorisiertes Minting-Ereignis, das durch eine Schwachstelle im Protokoll verursacht wurde.
Für alle, die $ONE verfolgen: Die wichtigsten Punkte, auf die ihr achten solltet, sind das Ergebnis des Rollbacks, die Pläne zur Token-Migration, die Unterstützung durch Börsen und die zukünftigen Netzwerkpläne von Harmony.
Mach deine eigene Recherche. Das ist keine finanzielle Beratung.
#Harmony #ONE #ONEUSDT #Crypto #Blockchain #CryptoNews #Web3 #Security #Altcoins