Oracle-Manipulation ist eines der Risiken, auf die ich bei DeFi am meisten achte.
Der Angriff muss nicht immer kompliziert sein.
Dünne Liquidität → Kursverzerrung → manipulierte Oracle-Eingaben → überbewertete Sicherheiten → übermäßiges Borrowing.
Deshalb schaue ich mir sehr genau an, wie $DIA die Oracle-Sicherheit angeht.
DIA Lumina kombiniert:
• Direkte Beschaffung von CEXs, DEXs und anderen Datenquellen
• Ausreißererkennung
• Mehrere Feedereinreichungen
• Medianbasierte Aggregation
• Mindestschwellen für gültige Einreichungen
• DIA-Value-Methodologien wie NAV, Rückkaufsquoten und Reserve-Deckung
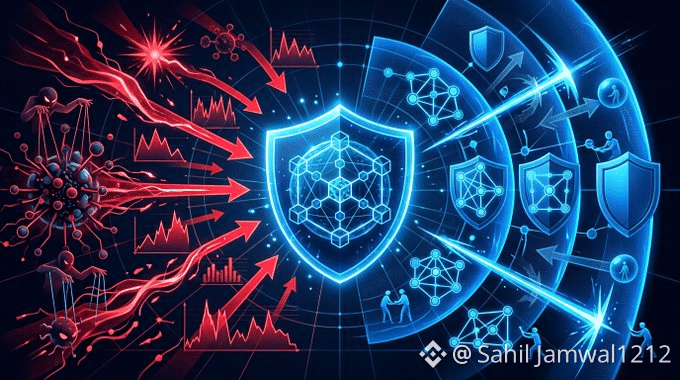
Das Interessante ist, dass DIA nicht auf eine einzige Verteidigung setzt.
Es baut mehrere Schichten zwischen den Rohmarktdaten und dem finalen Oracle-Wert.
Und es gibt eine wichtige Unterscheidung:
Slashing ist für spätere Phasen geplant, daher würde ich es nicht als heute live wirkenden Schutz beschreiben.
Kein Oracle ist vollständig angriffssicher.
Für mich ist die größere Frage, ob eine transparente, konfigurierbare und verifizierbare Dateninfrastruktur Manipulationen deutlich erschweren kann.
Genau in diesen Teil der DIA-These grabe ich gerade jetzt ein. $DIA
Der Angriff muss nicht immer kompliziert sein.
Dünne Liquidität → Kursverzerrung → manipulierte Oracle-Eingaben → überbewertete Sicherheiten → übermäßiges Borrowing.
Deshalb schaue ich mir sehr genau an, wie $DIA die Oracle-Sicherheit angeht.
DIA Lumina kombiniert:
• Direkte Beschaffung von CEXs, DEXs und anderen Datenquellen
• Ausreißererkennung
• Mehrere Feedereinreichungen
• Medianbasierte Aggregation
• Mindestschwellen für gültige Einreichungen
• DIA-Value-Methodologien wie NAV, Rückkaufsquoten und Reserve-Deckung
Das Interessante ist, dass DIA nicht auf eine einzige Verteidigung setzt.
Es baut mehrere Schichten zwischen den Rohmarktdaten und dem finalen Oracle-Wert.
Und es gibt eine wichtige Unterscheidung:
Slashing ist für spätere Phasen geplant, daher würde ich es nicht als heute live wirkenden Schutz beschreiben.
Kein Oracle ist vollständig angriffssicher.
Für mich ist die größere Frage, ob eine transparente, konfigurierbare und verifizierbare Dateninfrastruktur Manipulationen deutlich erschweren kann.
Genau in diesen Teil der DIA-These grabe ich gerade jetzt ein. $DIA