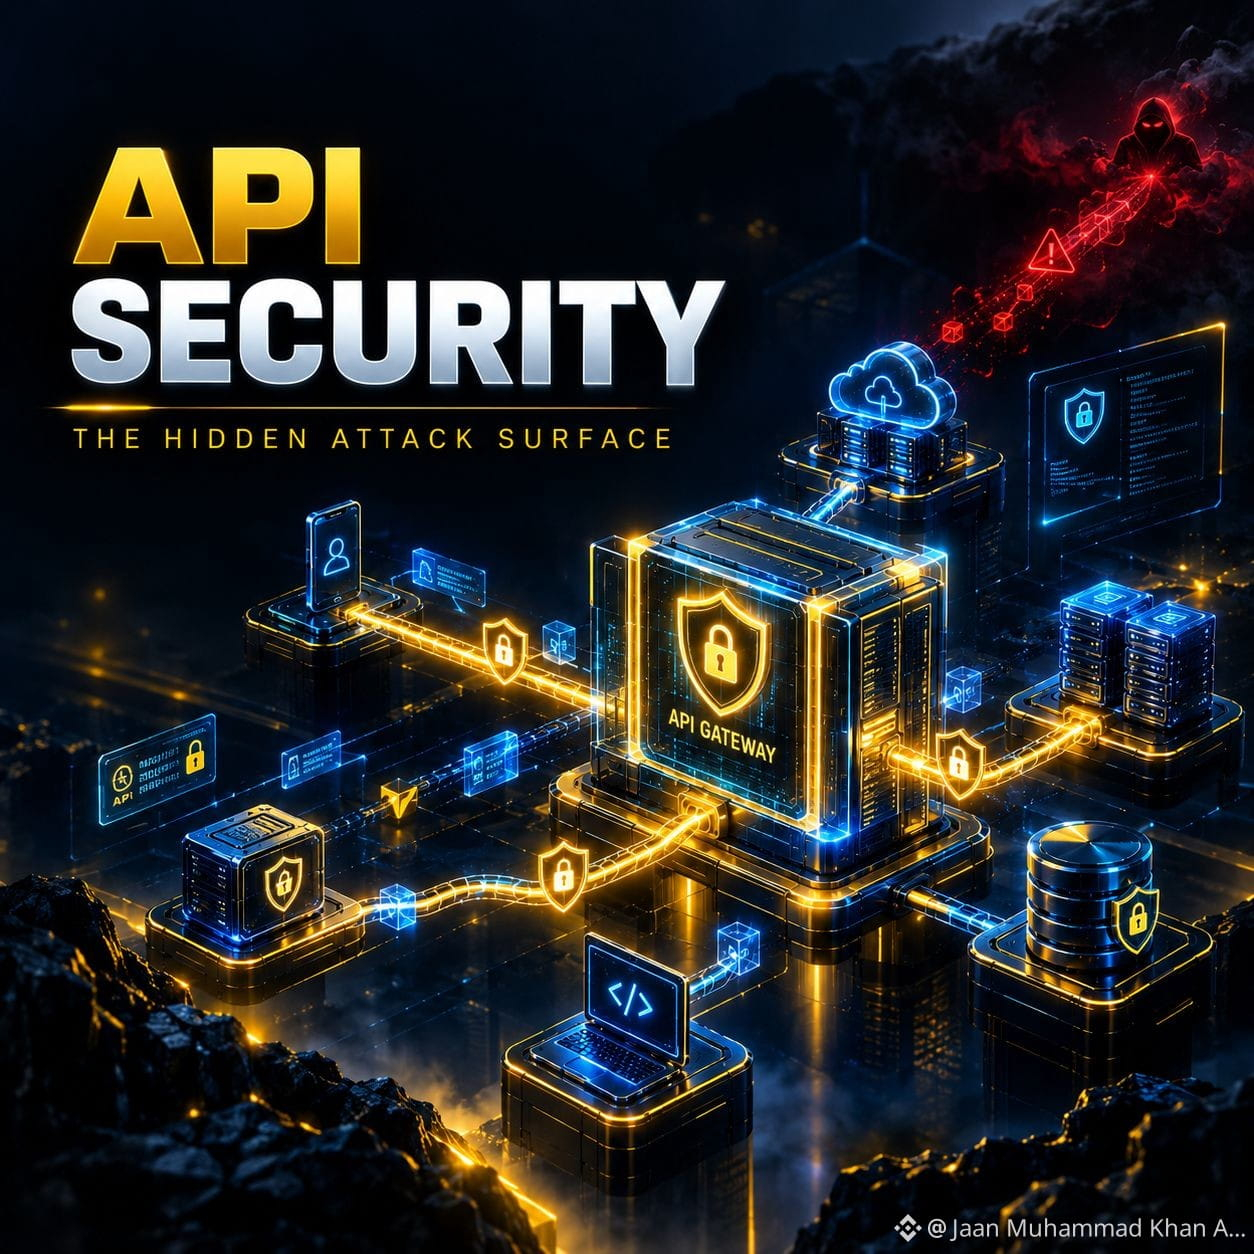
🔌 API-SICHERHEIT: DAS VERSTECKTE TOR IN MODERNE ANWENDUNGEN 🛡️
Moderne Anwendungen funktionieren selten allein.
Hinter Websites, mobilen Apps, Cloud-Plattformen und Web3-Anwendungen stehen APIs, die verschiedene Systeme miteinander verbinden.
APIs können handhaben:
🔐 Authentifizierung
👤 Benutzerdaten
💳 Zahlungen
📦 Bestellungen
☁️ Cloud-Dienste
🔗 Microservices
⛓️ Blockchain-Interaktionen
Doch diese Vernetzung schafft auch eine zusätzliche Angriffsfläche.
Angreifer zielen nicht nur auf das, was Nutzer sehen können. Sie können darauf abzielen, was Anwendungen erreichen können.
⚠️ HÄUFIGE RISIKEN IN DER API-SICHERHEIT
🔴 Unterbrochene Authentifizierung
Schwache Authentifizierung kann Konten und geschützte Ressourcen offenlegen.
🔴 Unterbrochene Autorisierung
Eingeloggt zu sein bedeutet nicht, dass man Zugriff auf alles haben sollte.
🔴 Übermäßige Offenlegung von Daten
APIs können sensible Informationen zurückgeben, die die Anwendung eigentlich gar nicht benötigt.
🔴 Missbrauch der Rate
Unkontrollierte Anfragen können Enumeration, Credential-Angriffe und Ressourcenerschöpfung ermöglichen.
🔴 Schlechte Validierung von Eingaben
Vertraue eingehenden Daten niemals blind. Behandle API-Eingaben als nicht vertrauenswürdig.
🔐 EINE STARKE STRATEGIE FÜR DIE API-SICHERHEIT
Authentifizieren → Autorisieren → Validieren → Begrenzen → Überwachen → Schützen → Testen
Jede Ebene zählt.
🌐 APIs + Microservices = MEHR SICHERHEITSGRENZEN
Moderne Anwendungen können so aussehen:
Frontend → API-Gateway → Services → Datenbank
Jede Verbindung schafft eine weitere Sicherheitsgrenze, die geschützt werden muss.
🤖 KI-ANWENDUNGEN FÜGEN NOCH EINE EBENE HINZU
KI-Systeme verbinden zunehmend Modelle mit Datenbanken, Cloud-Diensten, Suchsystemen, APIs und internen Tools.
Wenn eine KI-Anwendung übermäßige Berechtigungen hat, können diese Verbindungen zu einem Sicherheitsrisiko werden.
💡 MEIN FAZIT
Ein schönes Frontend bedeutet nicht automatisch eine sichere Anwendung.
Sichere die API.
Steuere die Autorisierung.
Validiere Eingaben.
Überwache Aktivitäten.
Teste kontinuierlich.
Sichere nicht nur das, was Nutzer sehen können.
Sichere das, was die Anwendung erreichen kann. 🔐
Welcher Bereich der API-Sicherheit verdient mehr Aufmerksamkeit?
🔑 Authentifizierung
👤 Autorisierung
📊 Überwachung
🧪 Tests
#API3