#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🚨 Revolut-Datenbericht tauchen Berichten zufolge online auf, während Angreifer tägliche Leaks androhen
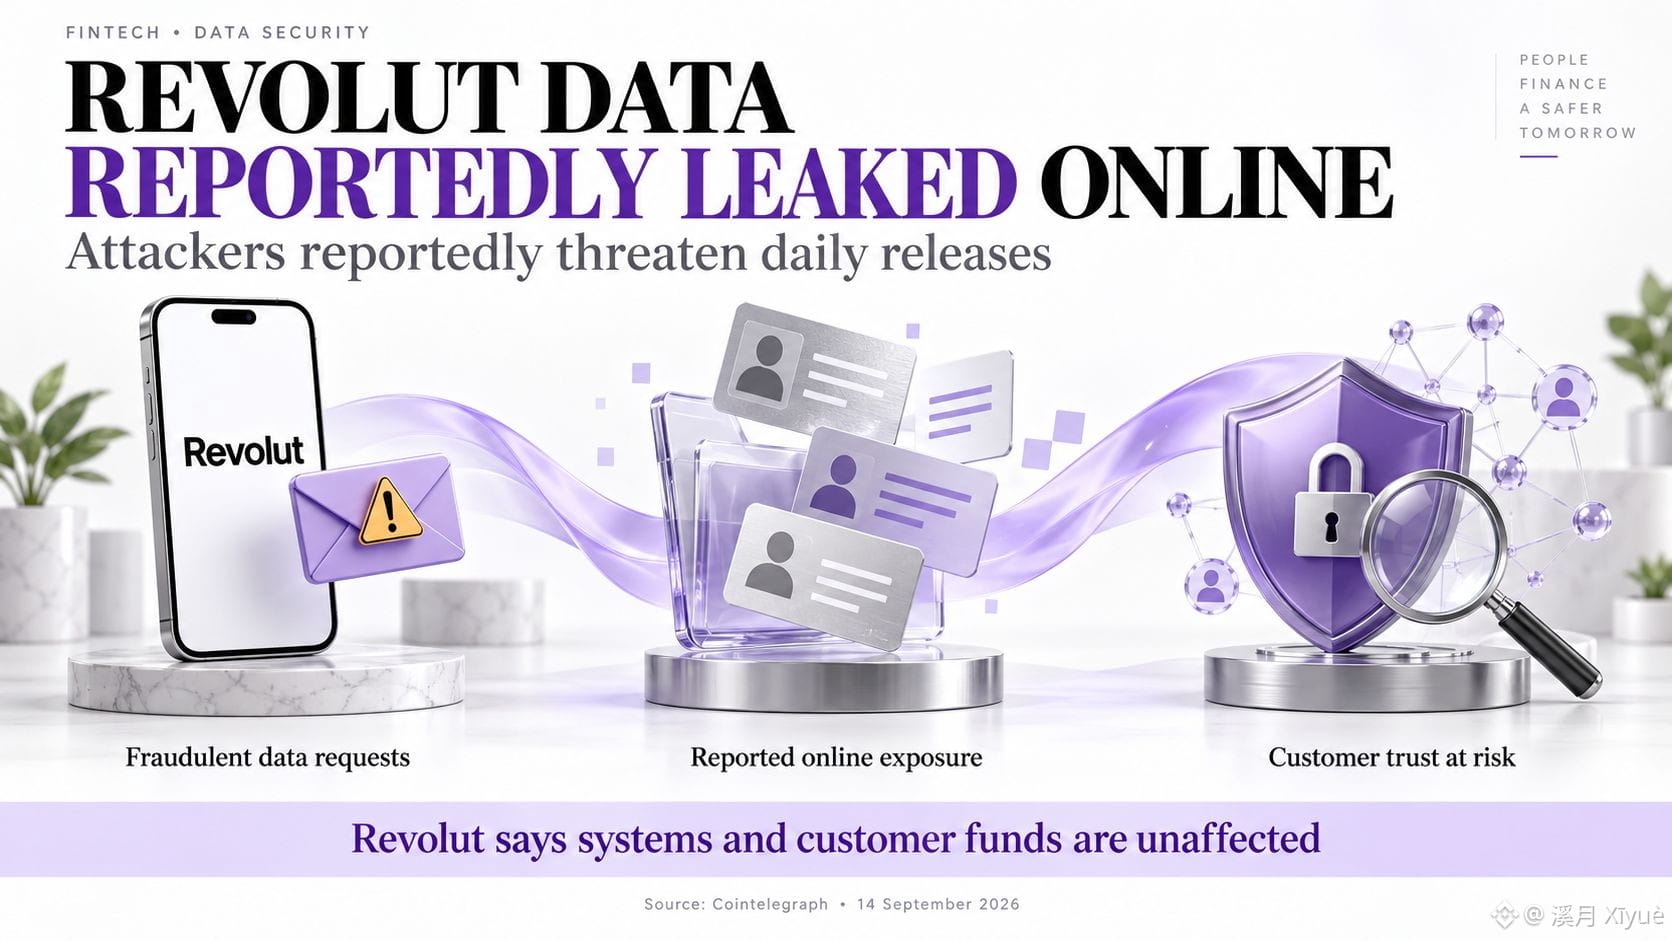
Der Datenexpositionsvorfall bei Revolut steht nun Berichten zufolge vor einer Erpressungsdrohung.
Laut dem Bericht vom 14. September von Cointelegraph scheinen die Angreifer Kundenidentitätsdokumente und Selfies veröffentlicht zu haben und drohen, täglich weitere Informationen freizugeben, sofern Revolut nicht zahlt. Die in dem Beitrag genannten Behauptungen wurden dem Konto für Cybersicherheits-Überwachung „International Cyber Digest“ zugeschrieben.
Was hat Revolut bestätigt?
Das Unternehmen sagt, betrügerische Anfragen, die mithilfe einer E-Mail-Adresse unter einer Domain einer legitimen Regierungsbehörde gesendet wurden, hätten dazu geführt, dass Kundendaten offengelegt wurden. Revolut erklärt, dass nur eine begrenzte Anzahl von Kunden betroffen gewesen sei und dass seine Systeme sowie die Kundengelder nicht beeinträchtigt seien.
Mein Eindruck: Die Kombination aus Ausweisdokumenten und Finanzunterlagen könnte Identitätsmissbrauchsversuche überzeugender machen. Für betroffene Kunden könnten die Folgen auch nach der ursprünglichen Offenlegung weiterbestehen.
Damit steht die Überprüfung von Anfragen mit „amtlichem“ Erscheinungsbild unter verstärkter Beobachtung. Klare Erklärungen dazu, was jeder Kunde verloren hat, stärkere Kontrollen, bevor sensible Datensätze freigegeben werden, und ein gut erreichbarer Support werden wichtig sein, wenn man Revoluts Reaktion bewertet.
Für die gesamte Fintech-Branche verdient der Schutz von Kundendaten dieselbe Aufmerksamkeit wie die Sicherheit von Zahlungen.
Was würde helfen, Ihr Vertrauen nach einem Verstoß wiederherzustellen: eine detaillierte Offenlegung, eine unabhängige Untersuchung oder stärkere Kontrollen der Daten?
#revolutdataleakreportedlypostedattackersthrea #revolut #CyberSecurity #DataPrivacy
$T $CVC $AIN
Der Datenexpositionsvorfall bei Revolut steht nun Berichten zufolge vor einer Erpressungsdrohung.
Laut dem Bericht vom 14. September von Cointelegraph scheinen die Angreifer Kundenidentitätsdokumente und Selfies veröffentlicht zu haben und drohen, täglich weitere Informationen freizugeben, sofern Revolut nicht zahlt. Die in dem Beitrag genannten Behauptungen wurden dem Konto für Cybersicherheits-Überwachung „International Cyber Digest“ zugeschrieben.
Was hat Revolut bestätigt?
Das Unternehmen sagt, betrügerische Anfragen, die mithilfe einer E-Mail-Adresse unter einer Domain einer legitimen Regierungsbehörde gesendet wurden, hätten dazu geführt, dass Kundendaten offengelegt wurden. Revolut erklärt, dass nur eine begrenzte Anzahl von Kunden betroffen gewesen sei und dass seine Systeme sowie die Kundengelder nicht beeinträchtigt seien.
Mein Eindruck: Die Kombination aus Ausweisdokumenten und Finanzunterlagen könnte Identitätsmissbrauchsversuche überzeugender machen. Für betroffene Kunden könnten die Folgen auch nach der ursprünglichen Offenlegung weiterbestehen.
Damit steht die Überprüfung von Anfragen mit „amtlichem“ Erscheinungsbild unter verstärkter Beobachtung. Klare Erklärungen dazu, was jeder Kunde verloren hat, stärkere Kontrollen, bevor sensible Datensätze freigegeben werden, und ein gut erreichbarer Support werden wichtig sein, wenn man Revoluts Reaktion bewertet.
Für die gesamte Fintech-Branche verdient der Schutz von Kundendaten dieselbe Aufmerksamkeit wie die Sicherheit von Zahlungen.
Was würde helfen, Ihr Vertrauen nach einem Verstoß wiederherzustellen: eine detaillierte Offenlegung, eine unabhängige Untersuchung oder stärkere Kontrollen der Daten?
#revolutdataleakreportedlypostedattackersthrea #revolut #CyberSecurity #DataPrivacy
$T $CVC $AIN