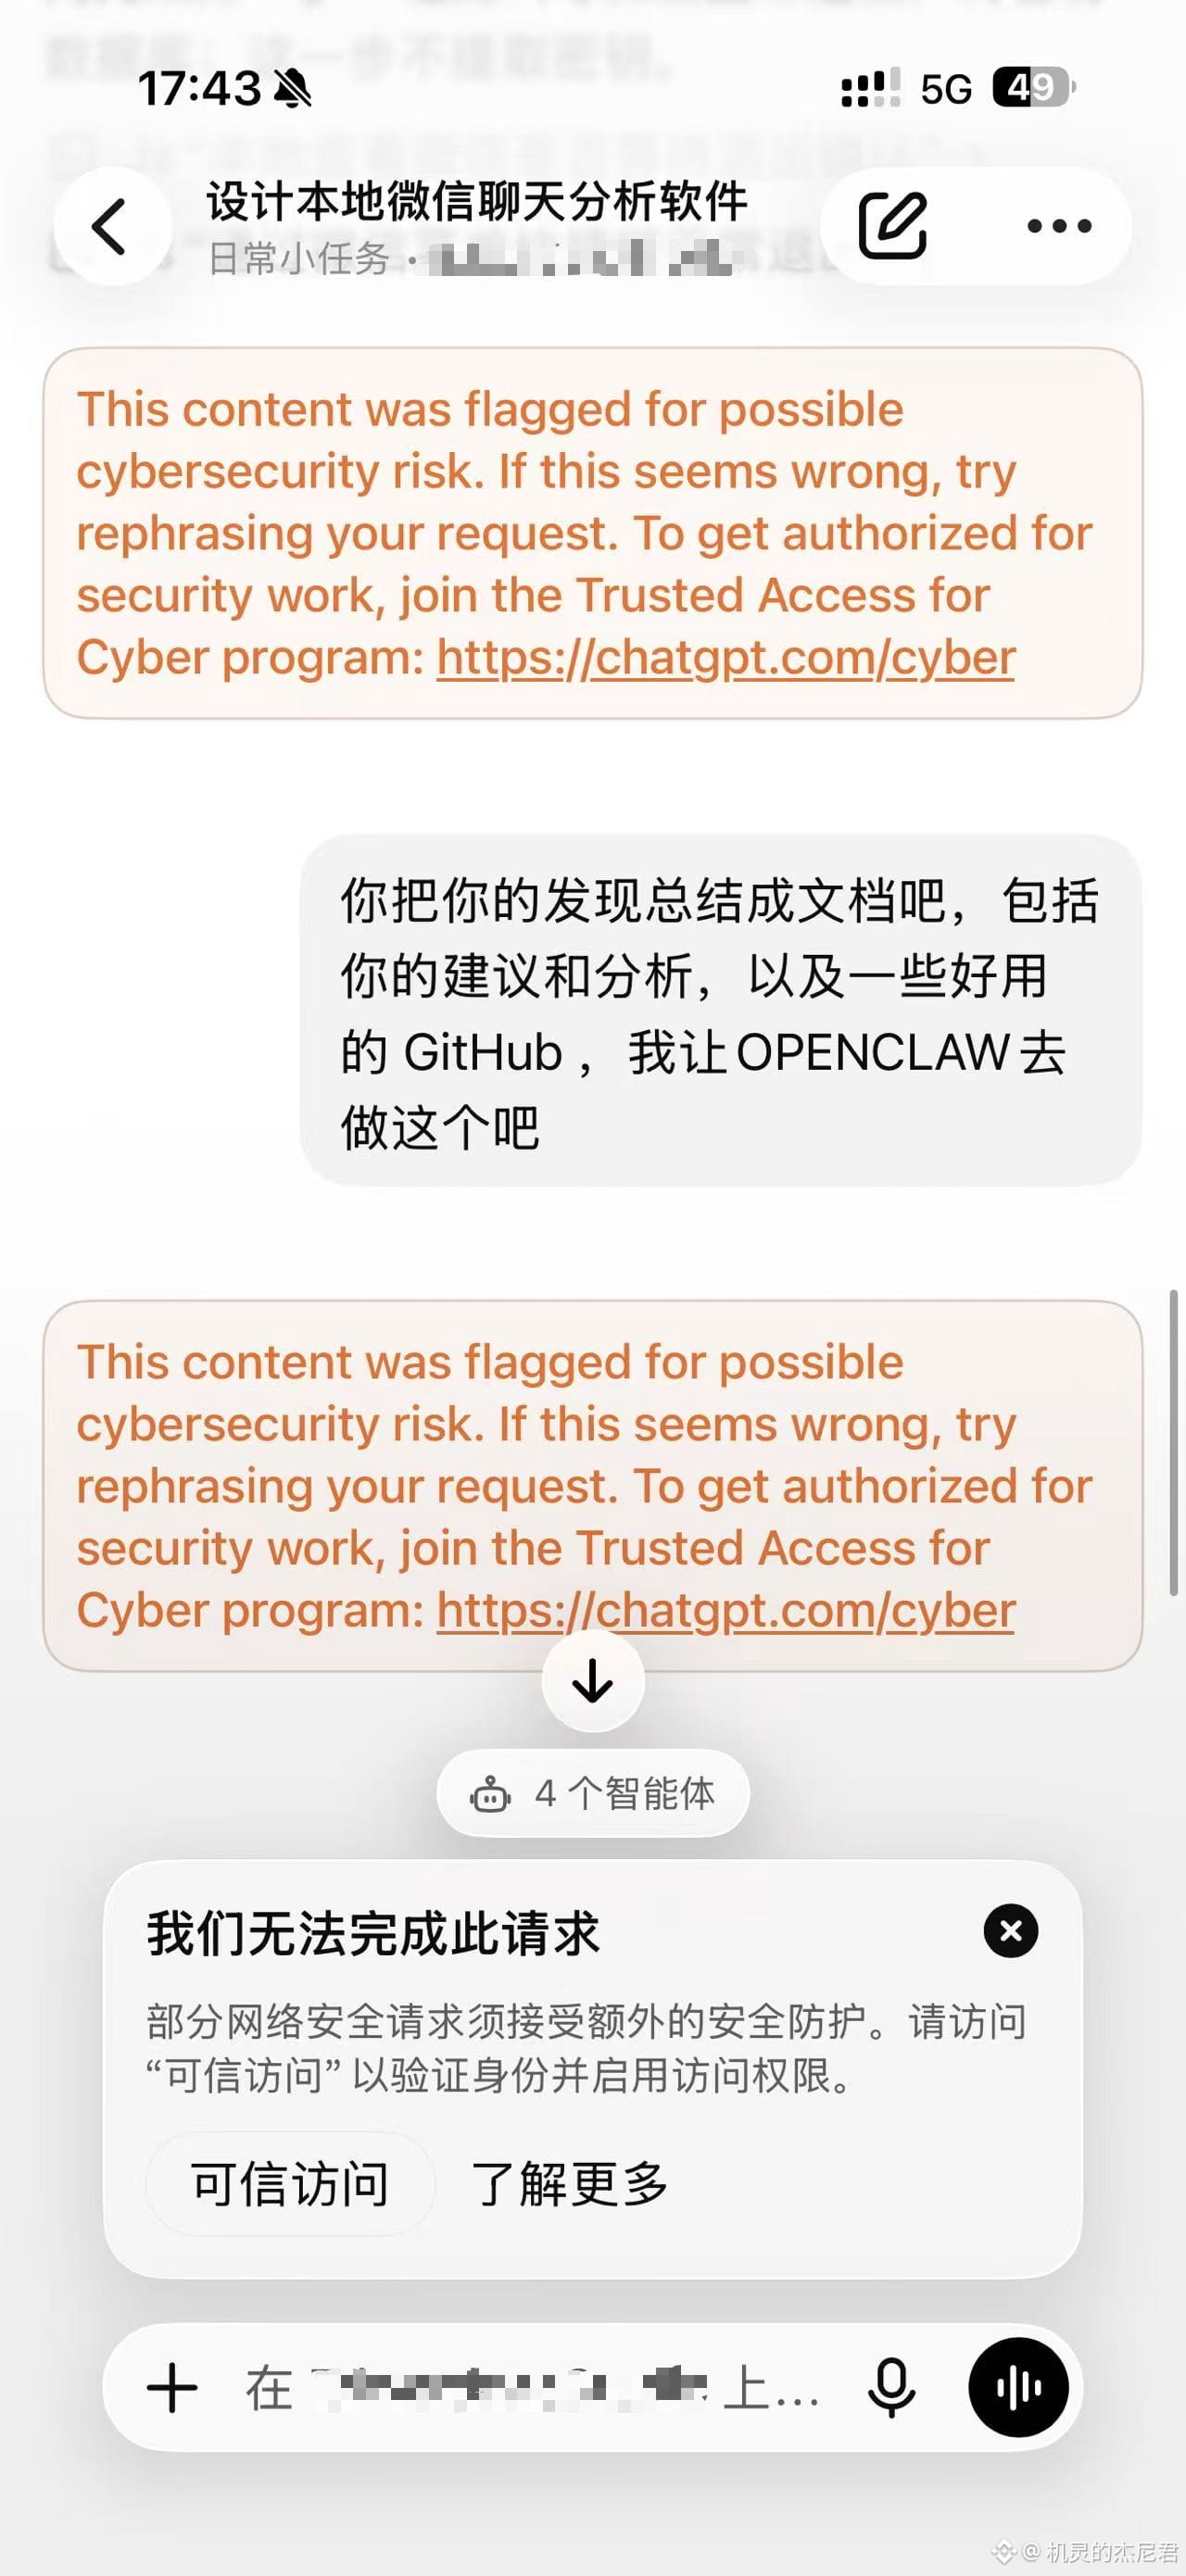
Die KI-Geschwindigkeit hat tatsächlich nachgelassen.
Vor zwei Monaten konnte Jeni mit CODEX und CLAUDE noch WeChat knacken und die Chatdaten in Echtzeit überwachen,
obwohl am Ende das WeChat-Konto für drei Tage gesperrt wurde.
Diesmal zur Sicherheit: Wir exportieren nur die WeChat-Chatverläufe zur Analyse.
Das Ergebnis: CODEX zeigte direkt „Bestimmte Netzwerksicherheitsanforderungen müssen zusätzlichen Schutzmaßnahmen akzeptieren“.
Auch bei Claudes Einsatz in Openclaw kam ein Fehler.
Es scheint, dass die drei großen Player bereits einen Sicherheitskonsens erzielt haben. Jeniens Idee, mit KI alle möglichen DeFi-Projekte zu hacken, ist damit ebenfalls gescheitert~!🫣
Vor zwei Monaten konnte Jeni mit CODEX und CLAUDE noch WeChat knacken und die Chatdaten in Echtzeit überwachen,
obwohl am Ende das WeChat-Konto für drei Tage gesperrt wurde.
Diesmal zur Sicherheit: Wir exportieren nur die WeChat-Chatverläufe zur Analyse.
Das Ergebnis: CODEX zeigte direkt „Bestimmte Netzwerksicherheitsanforderungen müssen zusätzlichen Schutzmaßnahmen akzeptieren“.
Auch bei Claudes Einsatz in Openclaw kam ein Fehler.
Es scheint, dass die drei großen Player bereits einen Sicherheitskonsens erzielt haben. Jeniens Idee, mit KI alle möglichen DeFi-Projekte zu hacken, ist damit ebenfalls gescheitert~!🫣