#RevolutConfirmsFakeGovEmailDataBreach
🚨🔐 REVOLUT BESTÄTIGT DATENPANNEN NACH FALSCHEN ANFRAGEN DER REGIERUNG
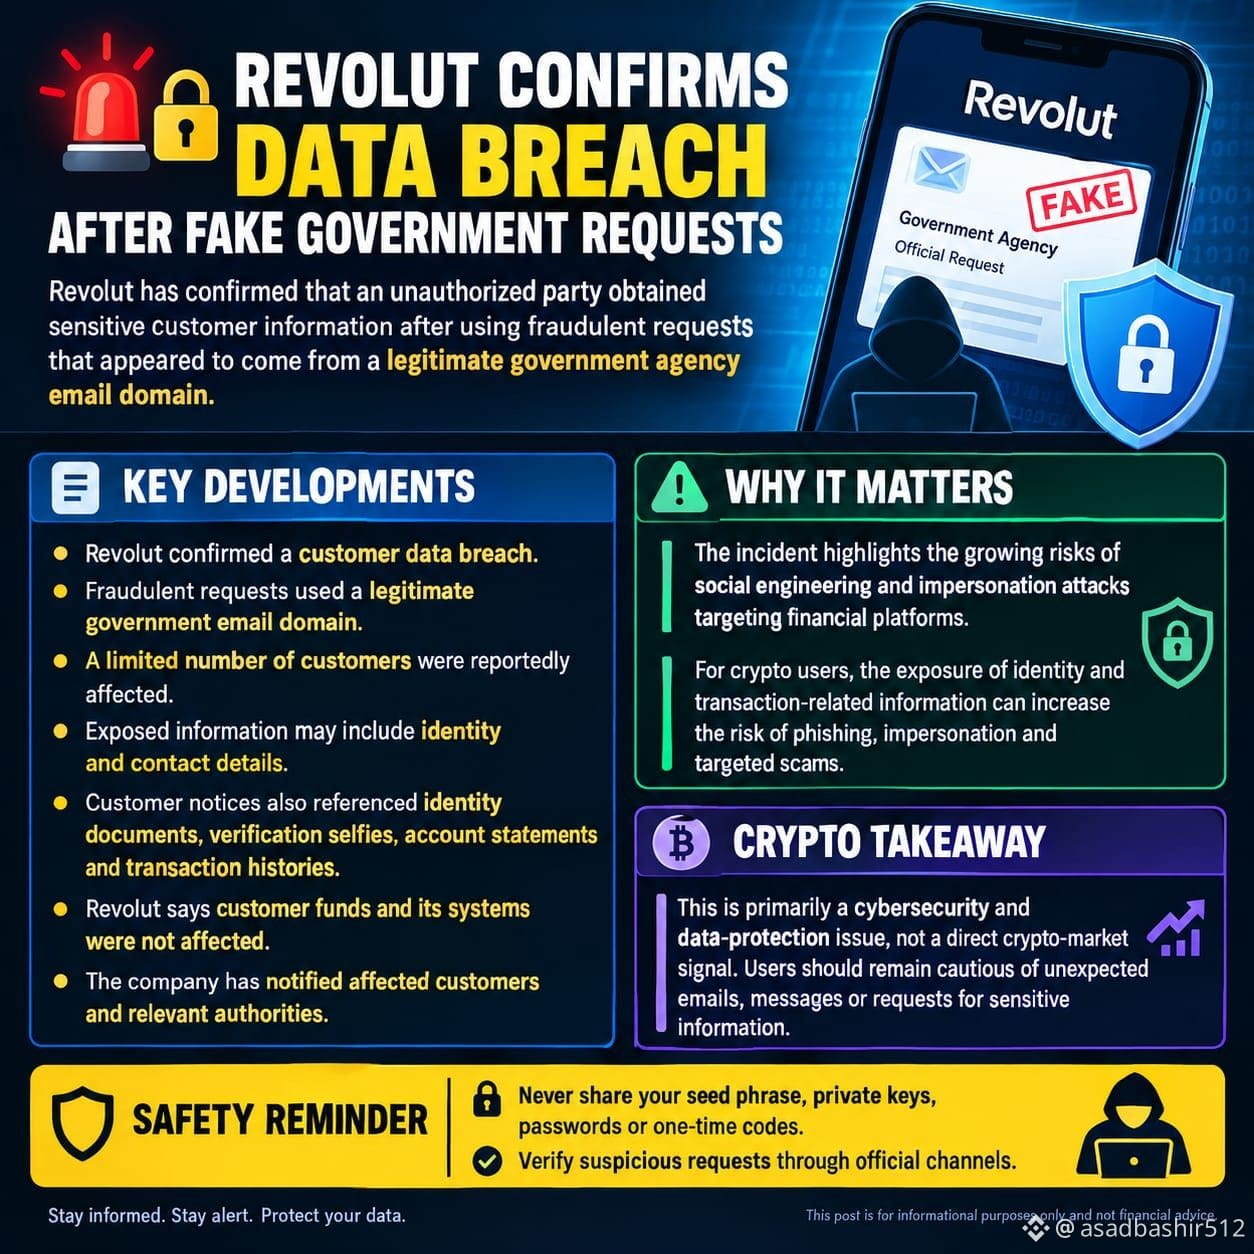
Revolut hat bestätigt, dass eine unbefugte Person sensible Kundendaten erhalten hat, nachdem betrügerische Anfragen verwendet wurden, die wie E-Mails einer legitimen Regierungsbehörde wirkten.
📊 WICHTIGE ENTWICKLUNGEN:
• Revolut bestätigte eine Kundendatenpanne
• Betrügerische Anfragen nutzten eine legitime Regierungs-E-Mail-Domäne
• Berichten zufolge war nur eine begrenzte Anzahl von Kunden betroffen
• Offenlegte Informationen können Identitäts- und Kontaktdaten umfassen
• Kundenhinweise bezogen sich außerdem auf Identitätsdokumente, Verifizierungs-Selfies, Kontoauszüge und Transaktionsverläufe
• Revolut sagt, dass Kundengelder und seine Systeme nicht betroffen waren
• Das Unternehmen hat betroffene Kunden und zuständige Behörden benachrichtigt
⚠️ WARUM DAS WICHTIG IST:
Der Vorfall zeigt die wachsenden Risiken von Social Engineering und Identitätsmissbrauchsangriffen, die auf Finanzplattformen abzielen.
Für Krypto-Nutzer kann die Offenlegung von Identitäts- und transaktionsbezogenen Informationen das Risiko für Phishing, Identitätsbetrug und gezielte Scams erhöhen.
📌 KRYPT0-HINWEIS:
Dabei handelt es sich in erster Linie um ein Problem der Cybersicherheit und des Datenschutzes – nicht um ein direktes Signal für den Krypto-Markt. Nutzer sollten bei unerwarteten E-Mails, Nachrichten oder Anfragen nach sensiblen Informationen besonders vorsichtig bleiben.
🔒 SICHERHEITSERINNERUNG:
Geben Sie niemals Ihre Seed-Phrase, privaten Schlüssel, Passwörter oder Einmalcodes weiter. Prüfen Sie verdächtige Anfragen über offizielle Kanäle.
$ETHFI
$MARSCOIN
$KAVA
🚨🔐 REVOLUT BESTÄTIGT DATENPANNEN NACH FALSCHEN ANFRAGEN DER REGIERUNG
Revolut hat bestätigt, dass eine unbefugte Person sensible Kundendaten erhalten hat, nachdem betrügerische Anfragen verwendet wurden, die wie E-Mails einer legitimen Regierungsbehörde wirkten.
📊 WICHTIGE ENTWICKLUNGEN:
• Revolut bestätigte eine Kundendatenpanne
• Betrügerische Anfragen nutzten eine legitime Regierungs-E-Mail-Domäne
• Berichten zufolge war nur eine begrenzte Anzahl von Kunden betroffen
• Offenlegte Informationen können Identitäts- und Kontaktdaten umfassen
• Kundenhinweise bezogen sich außerdem auf Identitätsdokumente, Verifizierungs-Selfies, Kontoauszüge und Transaktionsverläufe
• Revolut sagt, dass Kundengelder und seine Systeme nicht betroffen waren
• Das Unternehmen hat betroffene Kunden und zuständige Behörden benachrichtigt
⚠️ WARUM DAS WICHTIG IST:
Der Vorfall zeigt die wachsenden Risiken von Social Engineering und Identitätsmissbrauchsangriffen, die auf Finanzplattformen abzielen.
Für Krypto-Nutzer kann die Offenlegung von Identitäts- und transaktionsbezogenen Informationen das Risiko für Phishing, Identitätsbetrug und gezielte Scams erhöhen.
📌 KRYPT0-HINWEIS:
Dabei handelt es sich in erster Linie um ein Problem der Cybersicherheit und des Datenschutzes – nicht um ein direktes Signal für den Krypto-Markt. Nutzer sollten bei unerwarteten E-Mails, Nachrichten oder Anfragen nach sensiblen Informationen besonders vorsichtig bleiben.
🔒 SICHERHEITSERINNERUNG:
Geben Sie niemals Ihre Seed-Phrase, privaten Schlüssel, Passwörter oder Einmalcodes weiter. Prüfen Sie verdächtige Anfragen über offizielle Kanäle.
$ETHFI
$MARSCOIN
$KAVA